


- Registriert
- 06.04.08
- Beiträge
- 45.644
Phishing-Attacken lassen sich meist recht einfach enttarnen – die Mails strotzen meist nur so vor Rechtschreibfehlern und die verlinkten Fake-Webseiten erwecken selten einen authentischen Eindruck. Sicherheitsforscher Jan Soucek zeigte hingegen bereits Anfang des Jahres eine ausgeklügelte Methode für Phishing-Attacken unter iOS. Er macht sich dabei einen Fehler des Mail-Programms zunutze, wodurch der Inhalt einer E-Mail durch rechnerfernen HTML-Code ersetzt werden kann. Soucek hat Apple damals auf das Problem Aufmerksam gemacht, bis heute wurde der Fehler aber nicht ausgebessert.[prbreak][/prbreak]
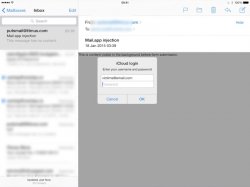
"Der Fehler erlaubt, dass Remote-HTML-Content, der den eigentlichen Inhalt der E-Mail ersetzt, geladen wird", erklärt Soucek. In einem Video zeigt der Sicherheitsforscher die Methode. Nach dem Öffnen der so manipulierten E-Mail wird ein in HTML und CSS gebastelter Login-Dialog geladen, der einen sehr authentischen Eindruck erweckt. Gibt man jedoch die Daten der Apple-ID bzw. des iCloud-Accounts ein, wandern diese direkt auf den Server des Angreifers. Soucek erklärt, dass diese Phishing-Methode drei Vorteile gegenüber klassischem HTML-Code in E-Mails hätte.
Der Sicherheitsforscher gibt an, dass der Remote-HTML-Code und damit der Login-Dialog nur dann geladen wird, wenn die E-Mail auf einem iOS-Gerät geöffnet wird. Würde der betroffene Nutzer die E-Mail zusätzlich am Desktop aufrufen, würde sie wie eine ganz normale E-Mail-Nachricht aussehen. Zudem könne regulärer HTML-Code in E-Mails keine Cookies verwenden, dadurch würde der Login-Dialog beim Öffnen der E-Mail immer wieder auftauchen. Durch die Methode von Soucek sei es außerdem möglich, dass der Angreifer den HTML-Code nach dem Verschicken der E-Mail noch Serverseitig ändert.
Da der Fehler in der Mail-App in den vergangenen Monaten von Apple nicht behoben wurde und auch unter iOS 8.3 noch besteht, hat sich der Forscher nun dazu entschlossen, den Source-Code als Proof-of-Concept auf Github zu laden. Damit stellt Soucek auch möglichen Angreifern seine Werkzeuge zur Verfügung. Offenbar möchte der Sicherheitsforscher Druck auf Apple ausüben, damit der Fehler behoben wird. Erst in den vergangenen Wochen wurde Kritik laut, dass Apple Sicherheitslücken erst dann behebe, wenn sie in die Ecke gedrängt werden.
Wer sich vor Phishing-Attacken auf seine Apple-ID bzw. seinen iCloud-Account schützen möchte, kann die Zwei-Faktor-Authentifizierung aktivieren. Angreifer bräuchten dann zur Anmeldung zusätzlich zum Passwort noch einen weiteren Code, der per SMS oder Push-Benachrichtigung auf die Geräte des Nutzers zugestellt wird. Nähere Informationen zur Zwei-Faktor-Authentifizierung können direkt bei Apple nachgelesen werden.
 Vielen Dank an @in1cognito für den Hinweis!
Via The Register
"Der Fehler erlaubt, dass Remote-HTML-Content, der den eigentlichen Inhalt der E-Mail ersetzt, geladen wird", erklärt Soucek. In einem Video zeigt der Sicherheitsforscher die Methode. Nach dem Öffnen der so manipulierten E-Mail wird ein in HTML und CSS gebastelter Login-Dialog geladen, der einen sehr authentischen Eindruck erweckt. Gibt man jedoch die Daten der Apple-ID bzw. des iCloud-Accounts ein, wandern diese direkt auf den Server des Angreifers. Soucek erklärt, dass diese Phishing-Methode drei Vorteile gegenüber klassischem HTML-Code in E-Mails hätte.
[h2]
[/h2]
Der Sicherheitsforscher gibt an, dass der Remote-HTML-Code und damit der Login-Dialog nur dann geladen wird, wenn die E-Mail auf einem iOS-Gerät geöffnet wird. Würde der betroffene Nutzer die E-Mail zusätzlich am Desktop aufrufen, würde sie wie eine ganz normale E-Mail-Nachricht aussehen. Zudem könne regulärer HTML-Code in E-Mails keine Cookies verwenden, dadurch würde der Login-Dialog beim Öffnen der E-Mail immer wieder auftauchen. Durch die Methode von Soucek sei es außerdem möglich, dass der Angreifer den HTML-Code nach dem Verschicken der E-Mail noch Serverseitig ändert.
Da der Fehler in der Mail-App in den vergangenen Monaten von Apple nicht behoben wurde und auch unter iOS 8.3 noch besteht, hat sich der Forscher nun dazu entschlossen, den Source-Code als Proof-of-Concept auf Github zu laden. Damit stellt Soucek auch möglichen Angreifern seine Werkzeuge zur Verfügung. Offenbar möchte der Sicherheitsforscher Druck auf Apple ausüben, damit der Fehler behoben wird. Erst in den vergangenen Wochen wurde Kritik laut, dass Apple Sicherheitslücken erst dann behebe, wenn sie in die Ecke gedrängt werden.
Wer sich vor Phishing-Attacken auf seine Apple-ID bzw. seinen iCloud-Account schützen möchte, kann die Zwei-Faktor-Authentifizierung aktivieren. Angreifer bräuchten dann zur Anmeldung zusätzlich zum Passwort noch einen weiteren Code, der per SMS oder Push-Benachrichtigung auf die Geräte des Nutzers zugestellt wird. Nähere Informationen zur Zwei-Faktor-Authentifizierung können direkt bei Apple nachgelesen werden.
Via The Register


