• Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick
  • November - das bedeutet oftmals Herbstblues, grauer Himmel, Tristesse und Wetter, bei dem man gern im Warmen bleibt. Aber nur oftmals! Wir fordern Euch gern auf, gegen den Herbstblues anzukämpfen und hoffen, dabei hilft Euch unser aktuelles Monatsthema. Neugierig geworden? --> Zum Mitmachen bitte hier klicken

Magazin iOS 8.3: Fehler in Mail-App ermöglicht ausgeklügelte Phishing-Attacken auf iCloud-Passwörter

Martin Wendel

Redakteur & Moderator
AT Administration
AT Moderation
AT Redaktion
Registriert
06.04.08
Beiträge
45.644
Phishing-Attacken lassen sich meist recht einfach enttarnen – die Mails strotzen meist nur so vor Rechtschreibfehlern und die verlinkten Fake-Webseiten erwecken selten einen authentischen Eindruck. Sicherheitsforscher Jan Soucek zeigte hingegen bereits Anfang des Jahres eine ausgeklügelte Methode für Phishing-Attacken unter iOS. Er macht sich dabei einen Fehler des Mail-Programms zunutze, wodurch der Inhalt einer E-Mail durch rechnerfernen HTML-Code ersetzt werden kann. Soucek hat Apple damals auf das Problem Aufmerksam gemacht, bis heute wurde der Fehler aber nicht ausgebessert.[prbreak][/prbreak]

"Der Fehler erlaubt, dass Remote-HTML-Content, der den eigentlichen Inhalt der E-Mail ersetzt, geladen wird", erklärt Soucek. In einem Video zeigt der Sicherheitsforscher die Methode. Nach dem Öffnen der so manipulierten E-Mail wird ein in HTML und CSS gebastelter Login-Dialog geladen, der einen sehr authentischen Eindruck erweckt. Gibt man jedoch die Daten der Apple-ID bzw. des iCloud-Accounts ein, wandern diese direkt auf den Server des Angreifers. Soucek erklärt, dass diese Phishing-Methode drei Vorteile gegenüber klassischem HTML-Code in E-Mails hätte.

[h2]
Um diese Inhalte anzuzeigen, benötigen wir die Zustimmung zum Setzen von Drittanbieter-Cookies.
Für weitere Informationen siehe die Seite Verwendung von Cookies.
[/h2]​

Der Sicherheitsforscher gibt an, dass der Remote-HTML-Code und damit der Login-Dialog nur dann geladen wird, wenn die E-Mail auf einem iOS-Gerät geöffnet wird. Würde der betroffene Nutzer die E-Mail zusätzlich am Desktop aufrufen, würde sie wie eine ganz normale E-Mail-Nachricht aussehen. Zudem könne regulärer HTML-Code in E-Mails keine Cookies verwenden, dadurch würde der Login-Dialog beim Öffnen der E-Mail immer wieder auftauchen. Durch die Methode von Soucek sei es außerdem möglich, dass der Angreifer den HTML-Code nach dem Verschicken der E-Mail noch Serverseitig ändert.

Da der Fehler in der Mail-App in den vergangenen Monaten von Apple nicht behoben wurde und auch unter iOS 8.3 noch besteht, hat sich der Forscher nun dazu entschlossen, den Source-Code als Proof-of-Concept auf Github zu laden. Damit stellt Soucek auch möglichen Angreifern seine Werkzeuge zur Verfügung. Offenbar möchte der Sicherheitsforscher Druck auf Apple ausüben, damit der Fehler behoben wird. Erst in den vergangenen Wochen wurde Kritik laut, dass Apple Sicherheitslücken erst dann behebe, wenn sie in die Ecke gedrängt werden.

Wer sich vor Phishing-Attacken auf seine Apple-ID bzw. seinen iCloud-Account schützen möchte, kann die Zwei-Faktor-Authentifizierung aktivieren. Angreifer bräuchten dann zur Anmeldung zusätzlich zum Passwort noch einen weiteren Code, der per SMS oder Push-Benachrichtigung auf die Geräte des Nutzers zugestellt wird. Nähere Informationen zur Zwei-Faktor-Authentifizierung können direkt bei Apple nachgelesen werden.
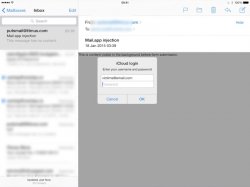
phishing-ios.jpg​
Vielen Dank an @in1cognito für den Hinweis!
Via The Register
 
Schade Apple. Diese Art der Reaktion und dazu die Geschwindigkeit der Problemlösung erinnert mich irgendwie ein bisschen an Microsoft.
 
  • Like
Reaktionen: raven
>Wer sich vor Phishing-Attacken auf seine Apple-ID bzw. seinen iCloud-Account schützen möchte, kann die Zwei-Faktor-Authentifizierung aktivieren.<

Die wollen als erstes, dass ich mein Passwort ändere. Weil ich das nicht will, bleibt alles beim alten.
 
Könnte mich jetzt nicht erinnern, dass ich bei Aktivierung der Zwei-Faktor-Authentifizierung ein neues Passwort vergeben musste. Aber ist ja auch egal. War ja nur ein Tipp für mehr Sicherheit. Wer das nicht möchte, bleibt beim alten. ;)
 
Könnte mich jetzt nicht erinnern, dass ich bei Aktivierung der Zwei-Faktor-Authentifizierung ein neues Passwort vergeben musste. Aber ist ja auch egal. War ja nur ein Tipp für mehr Sicherheit. Wer das nicht möchte, bleibt beim alten. ;)

Nö, mann darf nicht weiter ohne neues Passwort. Habe deshalb abgebrochen. Ist denen nicht sicher genug. Da keine Kreditkarte hinterlegt halb so schlimm, wenn mal was passieren sollte
 
OK. Dann entspricht dein Passwort wohl nicht mehr den aktuellen Sicherheitskriterien von Apple.
 
@xees Die Zweifaktoren.. habe ich auch nicht. Wie alt ist dein Passwort? Ich musste meines letzes jahr mal ändern als ich in mein profil eonloggen wollte.

Apple sagte mir, zu unsicher. Schob das dann vor mich hin, inkl dem Account von Männe. Irgendwann musste es dann sein. Dann hab ichs einfach geändert.
 
In Zeiten von 1Password und der iCloud Keychain sollte ein etwas komplizierteres Passwort doch kein Problem darstellen.

Finde Apples Trägheit in Bezug auf Sicherheitslücken auch eher bedenklich...
 
Martin Wendel schrieb:
Wer sich vor Phishing-Attacken auf seine Apple-ID bzw. seinen iCloud-Account schützen möchte, kann die Zwei-Faktor-Authentifizierung aktivieren.
Oder er/sie unterbindet das Nachladen von Remote-HTML-Content, in dem er/sie dies einfach in den entsprechenden Systemeinstellungen abschaltet.
Damit wäre diese wahnsinnig "ausgeklügelte Methode für Phishing-Attacken unter iOS" wirkungslos.
Das muss man den Leuten aber nicht sofort sagen, schliesslich sollen die erstmal ordentlich Klicks produzieren. ;)
 
Wo ist die denn? Ich kann das automatische Laden von Bildern verhindern, aber mehr finde ich auf dem iPhone nicht...
Edit: Martin war schneller [emoji6]
 
Sollte man sich so eine Mail mal eingefangen haben, dann könnte man drüber stolpern, dass der Abfragedialog nach dem Passwort UND der Apple-ID-Adresse fragt. Üblicherweise wird die ID in bereits angemeldeten Geräten vorgegeben und ausschließlich das Passwort abgefragt, wenn das iOS-Gerät mal nachfragt.

Auf jeden Fall ist aber gut, dass man um das Vorhandensein dieser Sache weiß, falls man in diese Situation gerät.
 
Man sollte sein Kennwort sowieso alle paar Monate, spätestens nach einem Jahr ändern! Wer Jahrelang mit dem selben Kennwort (am besten noch für diverse Dienste) rumläuft, muss sich nicht wundern...

Und zur Phishing-Attacke: Darauf fallen doch auch nur wieder die Leute rein, die auch Opfer jeder anderen Phishing-Attacke werden...
 
Ich kann das automatische Laden von Bildern verhindern, aber mehr finde ich auf dem iPhone nicht...

Ich hab' gerade keine Zeit, das zu überprüfen, aber die Funktion sollte eigentlich das Nachladen von allem remote content unterbinden. Ich kann mir auch eigentlich nicht vorstellen, dass die Funktion komplett anders als in OS X implementiert ist. Sonst könnte man die Funktion ja trivial aushebeln, indem man content nachlädt, der erst serverseitig das Bild (oder irgendeinen bösartigen content) einbaut.

Nett wäre es natürlich, wenn nicht wir und Sicherheitsexperten spekulieren und diskutieren müssten, sondern sich Apple zu Patch und ggf. Workaround äußern würde.
 
@xees Die Zweifaktoren.. habe ich auch nicht. Wie alt ist dein Passwort? Ich musste meines letzes jahr mal ändern als ich in mein profil eonloggen wollte.

Apple sagte mir, zu unsicher. Schob das dann vor mich hin, inkl dem Account von Männe. Irgendwann musste es dann sein. Dann hab ichs einfach geändert.
Mein Passwort ist von anbeginn, als es die Suffle mit 512 MB gab, iTunes unter Win2000. Ist das einzige Passwort welches nur mit iTunes verwendet wird.
Mein Wiederherstellungs Email Passwort ist 32 Stellig, dürfte genügen. Bankpasswörter allesamt groß klein ziffern sonderzeichen.
Nur eben das itines nicht, 5 stellig groß klein ziffern. Itunes hab ich nur Guthabenkarten und clickandbuy begrenzt auf 20€

ITunes ist eh bald Geschichte....
 
Man sollte sein Kennwort sowieso alle paar Monate, spätestens nach einem Jahr ändern! Wer Jahrelang mit dem selben Kennwort (am besten noch für diverse Dienste) rumläuft, muss sich nicht wundern...

Und zur Phishing-Attacke: Darauf fallen doch auch nur wieder die Leute rein, die auch Opfer jeder anderen Phishing-Attacke werden...
Könnte stimmen.
Habe von Amazon eine in perfektem Deutsch erhaltene Email erhalten (an Amazon gemeldet), worin ich aufgefordert wurde einen Einkauf zu überprüfen und das Passwort zu Ändern. Über anderen Rechner bei Amazon nachgeschaut, da war nichts. Noch keine Antwort von Amazon erhalten deswegen.
ICH klicke da nicht auf solche Meldungen,andere leider schon. Denen ist nicht beizubringen, dass diese Mail eventl. nicht von Amazon stammen könnte.
 
Ich hab' gerade keine Zeit, das zu überprüfen, aber die Funktion sollte eigentlich das Nachladen von allem remote content unterbinden. Ich kann mir auch eigentlich nicht vorstellen, dass die Funktion komplett anders als in OS X implementiert ist. Sonst könnte man die Funktion ja trivial aushebeln, indem man content nachlädt, der erst serverseitig das Bild (oder irgendeinen bösartigen content) einbaut.

Nett wäre es natürlich, wenn nicht wir und Sicherheitsexperten spekulieren und diskutieren müssten, sondern sich Apple zu Patch und ggf. Workaround äußern würde.
Ich habe die Einstellung auch seit Ewigkeiten aktiv - aus Gründen der Sicherheit und auch der Performance.

Ja, wäre nett. Aber aus irgendeinem Grund habe ich nicht das Gefühl, dass wir da jemals eine offizielle Stellungnahme von Apple dazu sehen werden...