

- Registriert
- 07.05.17
- Beiträge
- 15


Hier geht es um die iCloud Sperre bei gestohlenem Gerät. Diese geht ohne 2FA über die Webseite. Nur das Passwort ist nötig.Ich hoffe du bekommst wieder Kontrolle über dein Gerät. Als Tipp für die Zukunft: Zwei-Faktor-Authentifizierung nutzen. Dann kann ein Hacker selbst dann nicht deinen iCloud-Account übernehmen, wenn er über dein Passwort verfügen sollte.
Zur Anmeldung auf iCloud.com braucht man doch den zweiten Faktor?!Hier geht es um die iCloud Sperre bei gestohlenem Gerät. Diese geht ohne 2FA über die Webseite.
Guck mal genau.Zur Anmeldung auf iCloud.com braucht man doch den zweiten Faktor?!

Ich habe es deswegen nicht auf dem Mac. In Kombination mit einem Firmware Kennwort ist das nicht mehr zu lösen.Das ist ein Grund, warum ich Find my Gerät nicht aktiviert habe.
Exakt danach sieht es aus.Der Ransom-Angriff auf deinen Computer ist dem dem Aussehen nach vielleicht (!) gar keine klassische RansomWARE, sondern könnte (!) vielleicht die von einem Täter ausgelöste Fernsperre mit Hinweistext über dein Apple-ID-Konto sein.
Möglicherweise (!) erfolgte die Ransom-Attacke somit über deine eigene gehakte Apple-ID und nicht per Malware auf deinem Computer, sodass ein Neuaufsetzen allein das Problem nicht unbedingt lösen müsste.
Da liegt etwas ganz dolle im Argen. Ich habe soeben mein Macbook gesperrt ohne das Fenster zu bestätigen. Ich habe es einfach beiseite geschoben. Nebenbei frage ich mich warum das Fenster auf den Gerät mit dem Login überhaupt erscheint.Zur Anmeldung auf iCloud.com braucht man doch den zweiten Faktor?!
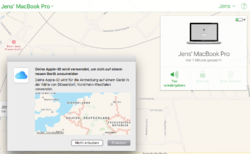
Wer sagt was von Voreilen? Apples System ist eine Mischung aus Sicherheit und Komfort für die ganzen DAUs da draußen. Würde ich es anders machen? Ganz sicher.Erkläre mir bitte den Vorteil davon, dass ich mir als „Hacker" selbst den Zugriff erlauben kann.
Wir verwenden essentielle Cookies, damit diese Website funktioniert, und optionale Cookies, um den Komfort bei der Nutzung zu verbessern.
Für die Ihnen angezeigten Verarbeitungszwecke können Cookies, Geräte-Kennungen oder andere Informationen auf Ihrem Gerät gespeichert oder abgerufen werden.
Anzeigen und Inhalte können basierend auf einem Profil personalisiert werden. Es können mehr Daten hinzugefügt werden, um Anzeigen und Inhalte besser zu personalisieren. Die Performance von Anzeigen und Inhalten kann gemessen werden. Erkenntnisse über Zielgruppen, die die Anzeigen und Inhalte betrachtet haben, können abgeleitet werden. Daten können verwendet werden, um Benutzerfreundlichkeit, Systeme und Software aufzubauen oder zu verbessern.
Durch das Klicken des Buttons "Zustimmen" willigen Sie gem. Art. 49 Abs. 1 DSGVO ein, dass auch Anbieter in den USA Ihre Daten verarbeiten. In diesem Fall ist es möglich, dass die übermittelten Daten durch lokale Behörden verarbeitet werden.


 Sorry, OT.
