• Das kreative Thema des Monats Oktober wird vor allem diejenigen unter Euch besonders ansprechen, denen Do-it-yourself quasi im Blut liegt. Zeigt uns Eure Improvisationskünste oder fotografiert, was andere Leute sich so im Alltag zusammengestrickt haben. --> Zum Mitmachen bitte hier klicken

[10.10 Yosemite] Trojaner

  • Ersteller Ersteller CBG
  • Erstellt am Erstellt am

CBG

Elstar
Registriert
22.04.10
Beiträge
73
Hi Leute,

ich habe etwas unangenehmes gefunden:
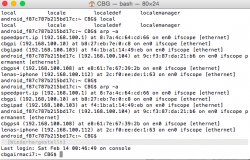
  1. Computername im Terminal verändert sich.
  2. Proxy User wurde angelegt im System von Unbekannt.
  3. Firewall schlägt Alarm und meldet ein Widget als Trojaner von Google Chrome.
Das habe ich versucht:
  1. Alle versteckten Dateien anzeigen lassen
  2. Nach "." Dateien gesucht
  3. Änderungsdatum eingesehen und nach etwas "neuem oder komischen" gesucht.
  4. Alle Netzwerkverbindungen aufzeigen lassen mit soff -i | grep "->"
Fazit:
  1. Sehe keine verdächtigen Dateien oder Widgets.
  2. Chrome ist nicht installieren.
  3. Proxy User habe ich gelöscht.
Ich habe jetzt eigentlich keine andere Wahl als OSX Yosemite neu zu installieren.

Es sei denn jemand hat noch eine Idee, einen Virenscanner, der unter OSX Yosemite was taugt?
 

Anhänge

  • Bildschirmfoto 2015-02-14 um 00.47.02.png
    Bildschirmfoto 2015-02-14 um 00.47.02.png
    67,8 KB · Aufrufe: 120
  • Bildschirmfoto 2015-02-14 um 09.34.06.png
    Bildschirmfoto 2015-02-14 um 09.34.06.png
    54,5 KB · Aufrufe: 120
  • Bildschirmfoto 2015-02-14 um 09.35.19.png
    Bildschirmfoto 2015-02-14 um 09.35.19.png
    96 KB · Aufrufe: 122
Der Beitrag ist kaum verständlich.

Im Terminal wird überhaupt kein Computername angezeigt, sondern nur der Hostname. Der Hostname wird vom lokalen DNS-Server vergeben, in einem Privatnetz üblicherweise vom Home Router, in diesem Fall wohl ein Speedport. Wenn der Name nicht stimmt, ist auf dem Router etwas falsch eingestellt.

Was ein "Proxy User" und ein "Trojaner von Google Chrome" sein soll, müsstest Du erst erklären.
 
Empfehlung von mir: Finger weg vom Terminal wenn du nicht zu 200 % sicher bist um was es dort überhaupt geht.
Software-Firewall aus (welche auch immer), da sinnlos. Du hast keinen Trojaner und was von ALLEN Virenprogrammen zu halten ist steht hier.
 
Egal welche Software-Firewall auch immer. Aus mit dem nutzlosen Blinddarm!
Das einzig sinnvolle ist eine Hardware-Firewall und die ist eigentlich in jedem Router integriert.
 
  • Like
Reaktionen: markthenerd
vernünftige Hardware-Firewall ok, ist auch logisch ...
Schadet es aber denn, wenn die OSX-SW Firewall ebenfalls aktiv ist?
... hab sie immer schon aktiv ...
 
Schaden wird sie nicht. Aber das tut ja eine Rheumadecke von der Kaffeefahrt für günstige € 1900 auch nicht. ;)
 
Zuletzt bearbeitet:
  • Like
Reaktionen: sternenstaub
Eine Software Firewall ist so sicher wie Software eben sicher sein kann. Sie kann kompromittiert werden und dann ist der vermeintliche Schutz nur noch Makulatur. Bei mobilen Geräten besser als nichts. Zu Hause hinter einer Hardware Firewall unnütz, verschleisst nur Ressourcen.
 
  • Like
Reaktionen: Farafan
Die Firewall in einem Home Router ist genauso Software, wie die in OS X. Und oft ist sie schlichtweg nicht vorhanden, sondern die angebliche Firewall basiert nur darauf, dass der Router NAT benutzt und deshalb die Geräte dahinter sowieso nicht erreicht werden können.

Der Einsatz der privaten Firewall von OS X ist zum Beispiel dann sinnvoll, wenn der Rechner direkt (ohne Home Router) ans Internet angeschlossen ist, oder wenn man sich in einem lokalen Netz befindet, das sich nicht kooperativ verhält (öffentlicher Hotspot oder auch eine Schule).

Trojanische Pferde gibt es für OS X inzwischen auch genug und dagegen hilft Technik sowieso kaum.
 
  • Like
Reaktionen: multi-os und GunBound
Hi Leute,

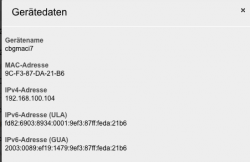
ich weiß, dass der Hostname in der Bash angezeigt wird. Also bitte... Es ist mir auch durchaus klar, dass vom DNS Server (Mein Homeroter, der Name verteilt wird. Habe mich da schlecht ausgedrückt, sorry.

Seht euch gerne den Screenshot an. Der kommt von meinem Router.. da seht ihr alles.

Aber ich nehme das trotzdem mal so hin.


Antworten für euch:

- keine Firewall auf dem MAC an.
- Was ein Proxy User ist, weiß ich nicht. Habe den nicht angelegt
- Habe OSX nun neuinstalliert. ( habe die Festplatte gelöscht, aber nicht partitioniert )
- Ich würde sagen, dass ich sehr genau weiß, was mit der Bash zu tun ist, bzw was es bedeutet usw.
Lasse mich aber gerne im Wissen erweitern.

Aber eine Frage:

Wieso ändert sich mein hostname in der Bash, wenn DNS lokal, bzw im Router stimmt ?

P.S.: Da ich euch fundierte Aussagen gegeben habe, gelten diese als Axiome und können erstmal nicht widerlegt werden. Ich würde euch bitten, wenn ihr euch für das Thema interessiert, eurer fundiertes Wissen zu teilen.
Es wird nicht besser, wenn alle raten, Mutmaßungen äussern oder gefährliches Halbwissen teilen.

Was eine Application Layer Firewall ist, weiß ich auch. Bin Cisco Certified Network Technician ( CCNA )
 

Anhänge

  • Bildschirmfoto 2015-02-15 um 14.49.34.png
    Bildschirmfoto 2015-02-15 um 14.49.34.png
    29,8 KB · Aufrufe: 93
Zuletzt bearbeitet:
Die Firewall in einem Home Router ist genauso Software, wie die in OS X.
Äh ja. Ich habe natürlich: (Auszug aus Wikipedia)

"Der Begriff Hardware-Firewall wird vielmehr als Synonym für externe Firewalls verwendet."

gemeint.

Nach meinen bisherigen Informationen sind dies sog. "Hardware Firewalls" den Betriebssystem eigenen i. a. R. überlegen.
 
Aber solche Firewalls sind in einem Home Router überhaupt nicht vorhanden. Die meisten dieser Geräte sind im Prinzip vereinfachte Linux-Rechner mit einem Paketfilter und NAT-Routing, basieren also auf ähnlicher Software wie die in OS X.

Für externe Firewalls musst Du schon 4- bis 5-stellige Beträge ausgeben und oft sogar Service-Verträge für regelmäßige Pflege abschließen.
 
Genau so ist es. AVM schreibt in Verbindung mit Firewall in den Fritzboxen von IP-Masquerading. Das ist ja nicht anderes wie NAT oder?

MACaerer
 
Im Terminal wird überhaupt kein Computername angezeigt, sondern nur der Hostname. Der Hostname wird vom lokalen DNS-Server vergeben,

Hostnamen stellen eindeutige Identifikation eines Rechner's in Netzwerken dar, gelten damit tatsächlich als Rechnername.
Unterschieden wird dabei zwischen Rechnern die direkt oder indirekt (also über Router) am Internet/Netzwerk angeschlossen sind. Zweitere benötigen daher auch kein Domain-Teil.

Auch System-interne Mails werden zB über Hostmanen identifiziert.

Hostnamen haben direkt nichts mit Benutzernamen zu tun, werden aber häufig standardmässig so übernommen, was sich dann in tty bzw dem ShellPrompt zeigt.
Doch der ShellPrompt lässt sich auch verändern, so dass zB ein schlichtes $, $ Benutzername oder noch ausführlicheres $ Hostnamen zeigt.
Häufig wird es bei unixoiden System auch so gemacht, dass nur unter AdminKonten (root, wheel) standardmässig der Hostnamen als Prompt übernommen wird.

Zum Fall : hier ist wohl etwas falsch gelaufen.
Weshalb erscheint "androidxxxxx" als als Prompt? Die Zahlen muten mir an, als sei es eine MAC-Adresse. Die solche Schreibweise wäre zwar nicht üblich, kann aber vorkommen.
Mein Vorschlag : Alle am Netzwerk angeschlossenen Geräte abkoppeln (ausschalten usw), Netzwerkeinstellungen zurücksetzen. Evlt neuen Rechnername vergeben. (Nur) Router wieder aktivieren, Computer neu starten.