• Wieder einmal haben uns unsere Apfeltalker tolle Fotos zur Abstimmung eingesandt. Welches ist Euer Favorit? Stimmt mit ab! Hier geht es zur Abstimmung --> Klick
  • Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick

S/MIME für Mail (iOS und macOS)

  • Ersteller Ersteller Benutzer 66680
  • Erstellt am Erstellt am

Benutzer 66680

Gast
Hallo Zusammen,

Ich wollte mich mal wieder mir S/MIME für meine privaten E-Mail beschäftigen.
Hauptsächlich geht es mir darum, einen guten Anbieter zu finden, mit dem ich meinen Mails signieren kann.

Hat da jemand einen Guten und kann mir da was emofehlen?

Danke schon mal.
 
Ich beschäftige mich auch immer wieder mal damit. Aktuell habe ich ein kostenloses Zertifikat von Comodo. Gefühlt auch das einzig vernünftige. Muss man halt alle paar Monate erneuern. Die Zertifizierungsstellen scheinen leider nicht wirklich Interesse an Privatpersonen zu haben. Aber vielleicht hat ja jemand noch einen guten Tipp.
 
  • Like
Reaktionen: Wuchtbrumme
Startssl und vor allem das community Projekt cacert waeren da noch zu nennen.
 
Ich nutz auch comodo aktuell, gab mal bessere. Startssl gibt es zb. gar nicht mehr. Cacert wäre ne Möglichkeit, aber ich meine mich zu erinnern, dass die nicht bei allen als Trusted Authorities geführt werden. Ich bin dann jedenfalls bei Comodo gelandet, auch weil deren S/Mime-Zertifikate ein jahr gelten, das ist nicht bei allen kostenlosen der Fall. Wenn es auch was kosten darf vielleicht Globalsign.
 
Ist comodo nun sectigo?

Dort konnte ich leider kein gratis Zertifikat finden?
 
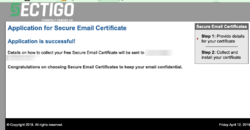
Bei mir klappt es, habe gerade mal eins für ne andere Emailadresse generiert.


Ggf. Javascript ausgeschaltet? Was fürn Browser? Ich nutze Firefox.

Bestätigungsmail kam auch grad. Aber das macht auch wenig Sinn, es gilt für 1 Monat. Gibt vielleicht keine kostenlosen mehr die 1 Jahr gelten, ich muss mal suchen.
 

Anhänge

  • screenshot_2019-04-12_09-53-20_AM.png
    screenshot_2019-04-12_09-53-20_AM.png
    136,4 KB · Aufrufe: 9
Bei mir klappt es, habe gerade mal eins für ne andere Emailadresse generiert.


Ggf. Javascript ausgeschaltet? Was fürn Browser? Ich nutze Firefox.

Bestätigungsmail kam auch grad. Aber das macht auch wenig Sinn, es gilt für 1 Monat. Gibt vielleicht keine kostenlosen mehr die 1 Jahr gelten, ich muss mal suchen.

Hatte es mir Safari versucht.

Cacert gilt für 6 Monate

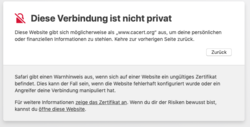
Das ist nicht so sympathisch, wenn auf der Webseite das kommt:
Bildschirmfoto 2019-04-12 um 10.01.30.png
;-)
 
Ja, hatte ich wwiter oben ja schon geschrieben, Cacert ist nicht in allen Browsern als TRusted Authority eingetragen. Deshalb hatte ich davon bisher auch Abstand genommen.
 
Klar, aber ich will meine Daten ungern bei so einer Seite eingeben.
 
Klar, aber ich will meine Daten ungern bei so einer Seite eingeben.

Cacert ist nicht irgend so eine Seite, sondern ein reputables community Projekt... dann wäre SIEMENS auch nur so eine Seite, deren User Root ca ist auch nicht standardmäßig trusted in Browsern oder der Apple Keychain und mangels Unterstützung der Schlüssellänge kann man das Root Zertifikat auf iOS noch nicht einmal nach installieren...

Ein cacert Zertifikat mit assurer Punkten ist um Welten vertrauenswürdiger als ein nur E-Mail verifiziertes, kostenloses Zertifikat einer großen Standard CA
 
Das ist für die E-Mail Verschlüsselung irrelevant

Für die Verschlüsselung mag das stimmen, fürs signieren aber nicht. Ich müsste mich echt irren, aber ich habe im Kopf, dass mit Cacert signierte Emails nicht überall als valide dargestellt werden. Das mag auch von Mailclient zu Mailclient anders sein, aber Nutzer von Webmail betrifft das im Browser mit Sicherheit. Und da fängt in meinen Augen die Krux auch an. Ist schon n paar Jahre her, aber ich hab viele Dienste und Projekte getestet, u.a. cacert, ich fands nicht ausreichend.
 
Für die Verschlüsselung mag das stimmen, fürs signieren aber nicht. Ich müsste mich echt irren, aber ich habe im Kopf, dass mit Cacert signierte Emails nicht überall als valide dargestellt werden. Das mag auch von Mailclient zu Mailclient anders sein, aber Nutzer von Webmail betrifft das im Browser mit Sicherheit. Und da fängt in meinen Augen die Krux auch an. Ist schon n paar Jahre her, aber ich hab viele Dienste und Projekte getestet, u.a. cacert, ich fands nicht ausreichend.

Bei Webmail wird das Zertifikat nicht gegen den zertifikatsspeicher des Browsers geprüft sondern gegen den des Servers.

Ist schon richtig, da das Root Zertifikat von cacert i.dr. fehlt wird es erstmal als nicht vertrauenswürdig eingestuft, doch kann man dem Zertifikat auch manuell vertrauen oder das Root Zertifikat nachinstallieren, Download und Doppelklick das wars... zur angesprochenen Verschlüsselung muessen Zertifikate vorweg ohnehin ausgetauscht werden, das ändert allerdings alles nichts an der Funktionalität der von cacert ausgestellten Zertifikate oder der Vertrauenswürdigkeit der cacert Website. Wie gesagt jedes E-Mail Zertifikat von Siemens wird auf nicht SIEMENS Rechnern als ungültig angezeigt bis man sich das Root Zertifikat installiert nur so als Beispiel. Und cacert bietet immerhin die Möglichkeit der kostenlosen ID Verifizierung und ein cacert Zertifikat mit assurer Punkten ist imho daher vertrauenswürdiger als nur E-Mail verifizierte, vorinstallierte Root ca hin oder her...
 
Habe auch Jahre lange S/MIME eingesetz...hat nur nie jemand mitgemacht.......
Das bei den meisten die Zertifikate als nicht vertrauenswürdig angezeigt wird hilft, auch nicht...ganz im Gegenteil

mfg Meru