• Wieder einmal haben uns unsere Apfeltalker tolle Fotos zur Abstimmung eingesandt. Welches ist Euer Favorit? Stimmt mit ab! Hier geht es zur Abstimmung --> Klick
  • Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick

Apple aktualisiert Malware-Definitionen und hinkt bereits hinterher

Marc Freudenhammer

Horneburger Pfannkuchenapfel
Registriert
19.07.09
Beiträge
1.409
Über einen Monat ist es her, dass eine neue Variante des Trojaners Flashback von verschiedenen Sicherheitsexperten aufgespürt wurde. Diese leicht veränderte Version namens Flashback.B lies sich wesentlich schwerer aufspüren und manipulierte sogar Safaris info.plist-Datei (wir berichteten). Erst gestern aktualisierte Apple die für die Erkennung derartiger Eindringlinge vorgesehene XProtect-Datenbank und setzte Flashback.B auf die schwarze Liste. Vergeblich, wie einige Sicherheitsexperten bei Intego verlauten lassen, denn inzwischen sind schon wieder einige neue Mutationen des Trojaners entwickelt worden, die ungehindert den Schutzmechanismus von XProtect passieren können. [PRBREAK][/PRBREAK]

Die Taktik der Malware bleibt dabei allerdings die gleiche. Über ein vorgetäuschtes Update für Adobes Flash-Player holt sich der Anwender den Trojaner gewissermaßen selbst ins Haus. Laut Intego nutzt der Trojaner nach wie vor lediglich die Unwissenheit der Nutzer aus. Eine Möglichkeit, sich zusätzlich vor der lästigen Infektion mit Flashback-Variationen zu schützen, ist die Deaktivierung der Option: "Sichere" Dateien nach dem Laden öffnen.
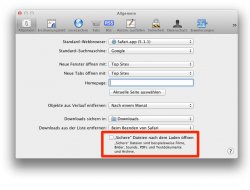
SichersÖffnen.jpg

Erhöhte Alarmbereitschaft ist geboten, wenn eine Installationsroutine beim Surfen im Netz auftaucht und automatisch nach der Installation eines Updates verlangt (siehe Bild unten). In diesem Fall ist es ratsam keinerlei Installation auszuführen und den Download-Ordner nach entsprechend ungewollten Dateien zu durchsuchen. Grundsätzlich ist es natürlich immer sicherer, sich die entsprechenden Updates von der offiziellen Adobe-Website herunterzuladen, oder die Aktualisierungsfunktion in den Systemeinstellungen zu nutzen.
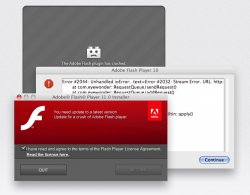

flashback2.jpg
Via Intego
 
Zuletzt bearbeitet von einem Moderator:
Ich habe seit Jahren kein Problem mit Viren. Weder auf meinen privaten Mac, noch auf meinen gewerblichen Windows. Man muss sich nur bewusst(er) im Internet bewegen, nicht alles anklicken, was blinkt und unbekannte eMails und deren Anhänge nicht gutgläubig öffnen.

Zumindest ging diese Taktik bei mir bisher immer auf.


Geht mir genau so, ich nutze Windows seit 5 Versionen, und hatte noch nie nen Problem
mit Viren.
Man darf halt heutzutage nicht mehr alles anklicken ;)
 
ja super .... ich hatte vor hin so nen ding und hab das gemacht .... woher weiss ich jetzt ob es echt war oder nicht ??
 
Bald gibt's von Adobe silent updates, dann bekommt man da keine Meldungen mehr.. Das wird gut :)
 
ja super .... ich hatte vor hin so nen ding und hab das gemacht .... woher weiss ich jetzt ob es echt war oder nicht ??

Geht mir genauso! War zwar nicht vorhin, aber letztens meldete sich das Adobe Fenster und wollte ein Update durchführen. Hab ich auch gemacht... Alles sehr merkwürdig!
 
Bekomm ich irgendwie keine Updates mehr? O.o Weder das Safari Update noch das letzte von XProtect sind bei mir angekommen
 
Um zu erfahren, wann sich XProtect zuletzt aktualisiert hat, schaut man unter: /system/Library/CoreServices/Coretypes.bundle/Content/Resources. Das Änderungsdatum der Datei XProtect.meta.plist gibt Aufschluss über die Aktualität.

Das Backdoormodul des Flashback-Trojaners konnte bisher unter ~/Applications/Safari.app/Contents/Resources/gefunden werden. Die Datei dort hieß UnHackMeBuild.
 
Und bez. dem Flash Player gäbe es ja noch die Möglichkeit, via Systemeinstellungen >Sonstiges >Flash Player > erweitert> Updates die installierte Version abzufragen und mit "jetzt überprüfen" direkt auf der Adobe -Seite zu verifizieren, ob wirklich Aktualisierungsbedarf bestünde.
 
Um zu erfahren, wann sich XProtect zuletzt aktualisiert hat, schaut man unter: /system/Library/CoreServices/Coretypes.bundle/Content/Resources. Das Änderungsdatum der Datei XProtect.meta.plist gibt Aufschluss über die Aktualität.


Bei mir stand Heute morgen: Gestern 6:22 ...
 
Wie kommt ihr denn zu dem Flash Player in den Systemeinstellungen? Ich hatte dort noch nie so einen Eintrag:-/ ansonsten meldet sich der Flash Player nie zu Wort, bezüglich Updates...
 
Geht mir genau so, ich nutze Windows seit 5 Versionen, und hatte noch nie nen Problem
mit Viren.
Man darf halt heutzutage nicht mehr alles anklicken ;)

Mit klicken hat das ganze leider nicht mehr viel zutun seitdem es Crossoverinfektion gibt. Das heißt der Nutzer kann tatsächlich manchmal nix dafür...
 
Wie kommt ihr denn zu dem Flash Player in den Systemeinstellungen? Ich hatte dort noch nie so einen Eintrag:-/ ansonsten meldet sich der Flash Player nie zu Wort, bezüglich Updates...
Direkt von Anfang an nach der Installation, soweit ich mich erinnere.
Dort ist auch vermerkt, dass er automatisch nach Updates sucht, weshalb ich mir erstmal auch keine Sorgen mache, wenn er sich von selbst meldet und das richtige Aussehen (spielt ja offenbar eine Rolle) besitzt.

Was genau hat die Malware eigentlich mit Safari zu tun? Betrifft einem das nur, wenn man Safari nutzt oder warum legt sich das in dessen Appcontent ab? Das ist mir bisher nicht ganz klar geworden.
 
Fängt man sich diese gefakte Installationsroutine auch abseits der üblichen Warez- und Pornosites?
 
Dort ist auch vermerkt, dass er automatisch nach Updates sucht, weshalb ich mir erstmal auch keine Sorgen mache, wenn er sich von selbst meldet und das richtige Aussehen (spielt ja offenbar eine Rolle) besitzt.
Na, das ist ein bisschen sorgenfrei.

Wenn das Aussehen mit der nächsten Malwareattacke perfektioniert wird - also genau wie der Adobe Updater aussieht - wärst Du auch potentiell dran.
 
Wie kommt ihr denn zu dem Flash Player in den Systemeinstellungen? Ich hatte dort noch nie so einen Eintrag:-/ ansonsten meldet sich der Flash Player nie zu Wort, bezüglich Updates...

....was schlicht daran liegen dürfte, dass Du gar keinen Flash-Player installiert hast?
 
Ich habe seit Jahren kein Problem mit Viren. Weder auf meinen privaten Mac, noch auf meinen gewerblichen Windows. Man muss sich nur bewusst(er) im Internet bewegen, nicht alles anklicken, was blinkt und unbekannte eMails und deren Anhänge nicht gutgläubig öffnen.

Zumindest ging diese Taktik bei mir bisher immer auf.
Bei mir ebenfalls. Den letzten Wurm hatte ich als Router noch nicht der Standard waren und mein PC noch direkt am Modem hing. Damals gab es Würmer bei denen es ausreichte online zu sein. Dank Router/NAT ist das aber schon lange kein Thema mehr.

Finde es auch immer wieder gruselig, wenn ich sehe was Bekannte so alles in Facebook teilen/liken/anklicken. Und die wundern sich dann, das sie nicht mehr surfen können weil irgend eine Malware ihre Proxy Einstellungen manipuliert hat.:-/