• Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick
  • November - das bedeutet oftmals Herbstblues, grauer Himmel, Tristesse und Wetter, bei dem man gern im Warmen bleibt. Aber nur oftmals! Wir fordern Euch gern auf, gegen den Herbstblues anzukämpfen und hoffen, dabei hilft Euch unser aktuelles Monatsthema. Neugierig geworden? --> Zum Mitmachen bitte hier klicken

Achtung: Zwei Phishing-E-Mails zielen es auf Apple-Kunden ab

Martin Wendel

Redakteur & Moderator
AT Administration
AT Moderation
AT Redaktion
Registriert
06.04.08
Beiträge
45.644
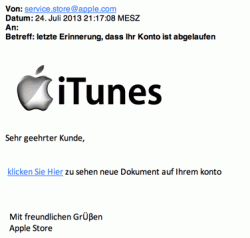
Zur Zeit treiben zwei Phising-E-Mails ihr Unwesen, die es gezielt auf Apple-Kunden und deren Passwörtern absehen. Diese sind zwar leicht an der schlechten Grammatik und Rechtschreibung als Fälschungen erkennbar, trotzdem möchten wir an dieser Stelle davor warnen. Generell sollten die Alarmglocken läuten, sobald man unaufgefordert per E-Mail benachrichtigt wird, sich über eine verlinkte Seite einzuloggen. Gegebenenfalls sollte man nicht den Links in den E-Mails folgen, sondern sich direkt auf der Webseite anmelden, oder bei dem Unternehmen nachfragen.[PRBREAK][/PRBREAK]

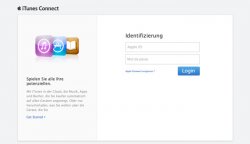
Eine der Phishing-E-Mails ist in schlechtem Deutsch gehalten und ersucht Nutzer, sich auf einer gefakten Webseite anzumelden, bevor die Apple-ID abläuft. Die zweite E-Mail richtet sich gezielt an Entwickler und macht sich das nicht erreichbare Developer Center zunutze. Man solle sich – wieder auf einer gefakten – Webseite anmelden, damit der Account wieder zugänglich ist.
itunes-fishing.gif itunes-fishing-2.jpg

13.07.25-Phishing.jpg

Via ifun.de, AppleInsider
 
Zuletzt bearbeitet von einem Moderator:
Also wer auf diese wirklich gut formulierten E-Mails herein fällt, der darf auch gerne um ein paar Euro oder Daten erleichtert werden.
 
Welch eine brillante Gestaltung...
Allein der Betreff spricht doch schon Bände.
 
Wie unsäglich unfähig muss denn ein Phisher sein, der erstere Email losschickt?!
 
Ja also das das keine Apple-Mails sind erkennt wirklich jeder -.- Trotzdem danke für die Warnung!
 
Ist halt eine google-translate / andere Übersetzung einer anderssprachigen Mail.
Die machen sich doch da nicht die Mühe, das ordentlich zu übersetzen. Die sehen die Endung der Mail-Domain und der Bot schickt die passend übersetzte Mail.
Reicht ja, wenn einer von hunderttausend darauf reinfällt.
 
Lach - kann es denn sein, dass es wirklich Opfer solcher Mails gibt? Lieber Gott, schmeiß Hirn vom Himmel.
 
Ist halt eine google-translate / andere Übersetzung einer anderssprachigen Mail.
Die machen sich doch da nicht die Mühe, das ordentlich zu übersetzen. Die sehen die Endung der Mail-Domain und der Bot schickt die passend übersetzte Mail.
Reicht ja, wenn einer von hunderttausend darauf reinfällt.
Deren Erfolgschancen wären aber mit Sicherheit höher, wenn sie den Text unübersetzt lassen. Dann hat die Email schonmal auf manche leichtgläubigen Leute einen kompetenteren Eindruck und schlechte Grammatikfehler gäb's auch nicht (bzw nicht so drastisch).
 
Ein Knackpunkt scheinen auch immer die Umlaute und das noch fremdere Eszett zu sein...
 
Ich frag mich nur was passiert, wenn die es die Rechtschreibfehler und Formfehler mal nicht mehr gibt! Irgendwann werden die wohl dahinter kommen, sich einen native-speaker aus der Szene zu holen... dann sieht die Sache schon wieder anders aus...
 
Wahrscheinlich greift einfach das Paretoprinzip. Mit 20% Aufwand kriegen sie 80% der leichtgläubigen Leute, für die restlichen 20% müssten sie 80% mehr investieren.
 
Das kann keine Google-Übersetzung sein. Wer ein β anstelle eines ß verwendet, ist keine geläufige Übersetzungsmaschine wie Google, sondern ein schlechter Übersetzer.
 
So nach dem Motto "Einfach mal das Symbol aus der Zeichenpalette raussuchen, das am ähnlichsten aussieht", was? :-D
So gesehen ist das Eszett ein wahres Sicherheitsmerkmal.
 
Ihr könnt ja mal versuchen als Deutsche ein bisschen in Russland oder China phishen zu gehen... eure Mails will ich dann mal sehen.

;)

Trotzdem bescheuert. Keine Frage.
 
Dieser Artikel ist gefälscht! Leicht erkennbar an der schlechten Grammatik in der Übeschrift!!!
 
Danke für die Warnung, anyway.
ich würde mir keine Sorgen machen das diese Abzocker sowas in Englisch besser hinbekommen. Im Screen 3 ist es ganz offensichtlich, das die noch nicht einmal diese Sprache halbwegs beherrschen. Alleine den Legal Disclaimer neu zu tippen und so zu verbocken schreit ja schon ;)
 
Ist

"[email protected]"

eigentlich eine reale Apple-Mail Adresse?

Ich bekomme seit einiger Zeit teilweise mehrmals am Tag eine Mail mit einer Anleitung und einem Link um mein ID-Passwort zu ändern.