• Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick

iOS: Kritische Sicherheitslücke in Mail-App

Der Beweis wurde doch schon am 14.05.2020 erbracht.
Und: Er wusste bereits dass du das schreibst. :p
 
@SitiSati

1) Nennst Du Quellen, die alle von wenigen Quellen abschreiben.
2) Sind die Beweise, ob die Lücke ausgenutzt werden kann, noch nicht mal erbracht.
3) Es fällt keine Version aus. Die Kommende hat einfach einen anderen Namen. Mehr nicht.
 
Heute ist der 12.5
Danke für den Hinweis.
@Sequoia
laut:
sollten Updates von 13.4.1 auf 13.4.5 erfolgen. 13.5 war mit der Corona-Bluetooth-Tracing-.... angekündigt.

Aber egal, einen Bug der seit x-Jahren existiert und dann auch noch verschlimmert wird nicht adhoc zu fixen, das ist schon heftig. Mein Vertrauen stärkt es nicht.
 
Zuletzt bearbeitet:
  • Like
Reaktionen: WernerG
Bitte auch den Text bei Heise lesen.

Apple hat sich zeitlich mit dem Wort "bald" definiert. Daraus hat Heise leider "schnellen Patch" in der Überschrift interpretiert.

Ich empfinde einen Unterschied zwischen "schnell" und "bald" und denke, Apple hat bewusst von bald und nicht schnell gesprochen.

Durchatmen und wenn als nötig empfunden eine andere App installieren. Aufregen kann man sich, aber eine Lösung des Problems wird man dadurch weniger erreichen. 😉
 
Ein mal das, was @Cohni sagt...

Und: was interpretierst Du an der Nummer? Es hat einen Grund, warum die 13.5 auf dei 13.4.1 folgt. Und der liegt nicht darin, weil irgendwer irgendeine Tracking API (die Betonung liegt hier auf API, nicht auf App), implementieren will.

(Quelle:
Um diese Inhalte anzuzeigen, benötigen wir die Zustimmung zum Setzen von Drittanbieter-Cookies.
Für weitere Informationen siehe die Seite Verwendung von Cookies.
)
Wird auch in dem Heise Artikel verlinkt.

Aber wir drehen uns da im Kreis, denn das wurde Alles schon hier im Thread zerkaut. Warum es "heftig" sein soll, erschließt sich mir nicht.
 

Anhänge

  • Bildschirmfoto 2020-05-12 um 23.18.49.png
    Bildschirmfoto 2020-05-12 um 23.18.49.png
    197,3 KB · Aufrufe: 28
  • Like
Reaktionen: Cohni und Balkenende
‚Bald’uin, das Mailgespenst

Das Update kommt!
Nein!
Doch!
Ohh!


Um diese Inhalte anzuzeigen, benötigen wir die Zustimmung zum Setzen von Drittanbieter-Cookies.
Für weitere Informationen siehe die Seite Verwendung von Cookies.
 
  • Haha
Reaktionen: ottomane und Cohni
Ich glaube, das insgesamt das Verhalten Apples zeigt, dass die Lücke nicht ganz so kritisch scheint, wie zunächst vermutet. Natürlich ist dieser Rückschluss meinerseits sehr weit ausgeholt und entbehrt jeglicher Erkenntnis der tatsächlichen Lage, aber für mich stellt sich das momentan so dar:

1. Lücke wird von ZecOps sehr öffentlichkeitswirksam mit verschiedenen Behauptungen hinsichtlich bereits erfolgter Ausnutzung verkündet.

2. Bevor Apple sich dazu äußert, relativiert sogar Project Zero die angebliche Gefährlichkeit (dafür fehlt mir allerdings die Quelle, habe ich nur hier bei uns gelesen).

3. Apple äußert sich zum Geschehen, relativiert und kündigt eine baldige Lösung des Problems mittels Update an.

4. Patch zur Lücke lässt auf sich warten, man verbindet es offenbar mit einer regulären und geplanten Aktualisierung von iOS.

Für mich spricht diese scheinbare Konsistenz im Handeln von Apple tatsächlich viel eher dafür, dass die Lücke nicht so gefährlich sein kann, wie es am Anfang schien. Wie komme ich auf diese wilden Gedanken?

5. Wenn sie mal ein Statement zu einer Lücke (die es nun schon genug gab) von sich geben, wird es auf jeden Fall immer relativierend und beschwichtigend sein. Wir kennen unsere Freunde aus Cupertino.
Allerdings wäre es auch typisch gewesen, wenn dann trotz der Beschwichtigung ganz schnell ein Zwischen-Patch eingeschoben worden wäre.

Dass dies nicht geschehen ist, könnte ein Zeichen ihrer tatsächlichen Gelassenheit und Einschätzung zur "Ungefährlichkeit" sein, aber könnte natürlich auch für die Komplexität des Problems sprechen und dafür, dass sie daran zu knabbern haben.

Aber ich denke nicht, weil

6. ZecOps blieb trotz eines Riesentheaters am Anfang bis heute den Beweis schuldig, dass die Lücke bereits ausgenutzt wurde und

7. für mich spricht die Beschwichtigung von Project Zero am meisten dafür, dass die Lücke tatsächlich eher "harmlos" ist.
Wie gesagt, mir fehlt etwas die Zeit, die Quelle dieser konkreten Aussage selbst zu recherchieren.

Alles nur Hirngespinste meinerseits. es kann auch alles anders sein. 😊
 
  • Like
Reaktionen: Mitglied 105235
Naja, ZecOps wird sich wohl eher schwer tun, einen "Beweis" zu bringen ohne gleichzeitig Opfer leicht identifizierbar zu machen.

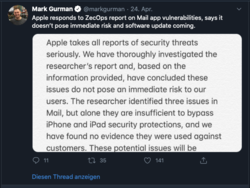
Was ZecOps übrigens wie veröffentlicht hat:

Ob das "Riesentheater" ist oder ob das Theater durch die Presse kam ... mag jeder selbst entscheiden ;)
 
  • Like
Reaktionen: Macmic und Cohni
Stimmt natürlich. Die Einschätzung zum „Riesentheater“ ist ziemlich eindeutig auch bei mir durch die Presse entstanden.
 
  • Like
Reaktionen: Macmic
Was ZecOps übrigens wie veröffentlicht hat:
Interessant ist ja auch der Link zur Seite 2.

Leider gibt es Thunderbird nicht für iOS, warum eigentlich nicht(?), da wäre ein Bug schnell gefixt.
 
Apple hat wohl gestern den Golden Master für iOS 13.5 veröffentlicht (Quelle). Das Update wird dann wohl nächste Woche kommen.
 
je eher desto besser, damit ich auf dem SE endlich wieder Mails empfangen kann. Hoffentlich ist die Sicherheitslücke gefixt und keine neuen gravierenden Bugs eingebaut. Die Hoffnung stirbt zuletzt.
 
je eher desto besser, damit ich auf dem SE endlich wieder Mails empfangen kann. Hoffentlich ist die Sicherheitslücke gefixt und keine neuen gravierenden Bugs eingebaut. Die Hoffnung stirbt zuletzt.

Habe heute alles auf Outlook umgestellt. Habe es über das Office Paket eh frei und jeder klappt alles flüssig. Apple hat bezüglich der eigenen Apps die letzten Jahre Tiefschlaf gehalten und das wird jetzt konsequent bestraft wenn es hochwertigere und professionellere Apps gibt.
 
... wenn es hochwertigere und professionellere Apps gibt.
davon gehe ich auch aus, aber die E-Mail App von iOS hat mir fürs Lesen und manchmal auch Schreiben gereicht. Auf meinen Linux Rechnern läuft eh Thunderbird. Schade, dass es die nicht auch für iOS gibt. Da braucht man dann nicht fast einen Monat darauf warten, dass Sicherheitslücken gefixt werden.👍
 
  • Like
Reaktionen: ottomane
davon gehe ich auch aus, aber die E-Mail App von iOS hat mir fürs Lesen und manchmal auch Schreiben gereicht. Auf meinen Linux Rechnern läuft eh Thunderbird. Schade, dass es die nicht auch für iOS gibt. Da braucht man dann nicht fast einen Monat darauf warten, dass Sicherheitslücken gefixt werden.👍

Das war keine Wertung in deine Richtung wie du es handhabst. Jeder macht es anders, ich warte nicht mehr auf Apple. Warte seit 10 Jahren das iMessage wenigstens mal Marktstandard kann. Ja spinn ich denn? Die Mail Geschichte hier?

Apple hat anscheinend die Ruhe weg 🤷🏼‍♂️. Ich finde Apple sollte sich auch mal in den Anwendungen so präsentieren wie in den Werbevideos.
 
  • Like
Reaktionen: MichaNbg
Und gibt es denn schon neue Hinweise ob der Gefährlichkeit der Lücke, die die Nachfolgeorganisation der TCF aufgedeckt hat oder war das nur der 15 Minuten Ruhm Anteil und ein bisschen klick Nachfrage für ihr dubioses Sicherheitsunternehmen. Genügend Pipi ist ja in die Höschen der Nutzer geflossen.