• Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick
  • November - das bedeutet oftmals Herbstblues, grauer Himmel, Tristesse und Wetter, bei dem man gern im Warmen bleibt. Aber nur oftmals! Wir fordern Euch gern auf, gegen den Herbstblues anzukämpfen und hoffen, dabei hilft Euch unser aktuelles Monatsthema. Neugierig geworden? --> Zum Mitmachen bitte hier klicken

Sicherheitslücke: macOS High Sierra - Unsignierte Apps können Passwörter auslesen

Wichtig ist im Endeffekt, dass ein anderes Passwort vergeben wird, wie das des Benutzers.

Wüsste nicht das das geht den der Schlüsselbund fragt ja explizit nach dem Benutzerpasswort des betreffenden Nutzers.

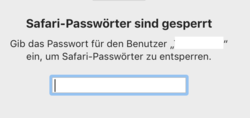
Bildschirmfoto 2017-09-26 um 08.44.21.png

Falls man doch das Schlüsselbund Passwort ändern kann wäre ich für eine Info dankbar.
 
Du befindest dich gerade mit deinem Screenshot in den Safari Einstellungen unter dem Reiter Passwörter. Das war jedoch nicht gemeint. Gemeint war das Programm „Schlüsselbundverwaltung“.
 
Cool, danke. Hab das Passwort jetzt mal geändert. Damit müsste ich doch jetzt erstmal gesafet sein oder? Und ist es in der Regel eh ratsam für den Schlüsselbund ein gesondertes Passwort zu dem des Nutzers anzulegen?

Edit: Wollte grad eine iMessage über das Macbook schreiben konnte aber nicht zugestellt werden.Über das iPhone ging es. Steht das eventuell im Zusammenhang mit dem veränderten Passwort?
 
Es erhöht etwas die Sicherheit, da der Schlüsselbund nicht mit dem Login entsperrt wird und so bösartigen Apps potenziell zur Verfügung steht. Auch wenn eigentlich eine Abfrage stattfinden soll, solche Fälle, wie der aktuelle zeigen, dass auch die Mechanismen von Apple umgangen werden können (welch Überraschung).

Ich habe zusätzlich auch unter Bearbeiten → Einstellungen für Schlüsselbund ändern die Option Bei Wechsel in Ruhezustand schützen aktiviert. Damit wird der Schlüsselbund gesperrt sobald der Mac in den Ruhezustand wechselt.

Beides hat natürlich zu Folge, dass man öfters mal das Passwort eingeben muss. Bei mir hält sich das in Grenzen, da ich primär 1Password nutze und nur das nötigste im Schlüsselbund habe. Die Safari integrierte Passwortfunktion nutze ich bspw. gar nicht.
 
Cool, danke. Hab das Passwort jetzt mal geändert. Damit müsste ich doch jetzt erstmal gesafet sein oder? Und ist es in der Regel eh ratsam für den Schlüsselbund ein gesondertes Passwort zu dem des Nutzers anzulegen?

Edit: Wollte grad eine iMessage über das Macbook schreiben konnte aber nicht zugestellt werden.Über das iPhone ging es. Steht das eventuell im Zusammenhang mit dem veränderten Passwort?
Durchaus möglich.
 
Das wäre ja Mist.
Deine Zertifikate und Token für iMessage liegen im Schlüsselbund.

Edit:
Ich habe zusätzlich auch unter Bearbeiten → Einstellungen für Schlüsselbund ändern die Option Bei Wechsel in Ruhezustand schützen aktiviert. Damit wird der Schlüsselbund gesperrt sobald der Mac in den Ruhezustand wechselt.
Ist das nicht unnötig? Ich habe eingerichtet, dass bei Ruhezustand sofort nach dem Passwort für meinen Benutzer gefragt werden soll. Zudem läuft noch FileVault.
 
Zuletzt bearbeitet:
  • Like
Reaktionen: Papa_Baer
Deine Zertifikate und Token für iMessage liegen im Schlüsselbund.

Edit:

Ist das nicht unnötig? Ich habe eingerichtet, dass bei Ruhezustand sofort nach dem Passwort für meinen Benutzer gefragt werden soll. Zudem läuft noch FileVault.

Das ist realtiv. Ich nutze das Gerät auch für die Arbeit. Bei mir ist auch ein Firmware Passwort gesetzt. Sollte das Gerät abhanden kommen, sollen die Daten möglichst wertlos sein. Die Arbeitsdaten liegen zudem in verschlüsselten Containern, die ich separat mounte.

Das muss jeder für sich entscheiden, wieviel Sicherheit er benötigt / haben will. Ich zeige nur die Möglichkeiten auf. ;-)
 
  • Like
Reaktionen: Papa_Baer
Das Schlüsselbund Passwort zu ändern ist zwar eine interessante Idee aber in der Praxis äußerst mühsam. Denn für fast jede Aktion muss das Schlüsselbund PW eingegeben werden und dann muss man man

Schlüsselbund öffnen und das Schloss schließen.
.

Wohl oder übel werd ich es erstmal so beibehalten und hoffen das Apple die Lücke möglichst schnell schließt.
 
@echo.park

Du nutzt es trotz Lücke also weiter wie bisher?

Wenn man das Schlüsselbund PW später wieder auf das PW des Nutzers ändert dann müsste doch wieder alles automatisch passieren oder?
 
  • Like
Reaktionen: bluegenzel
@echo.park
Du nutzt es trotz Lücke also weiter wie bisher?
Ja.

Die Lücke steckt in jedem System. Nicht nur in High Sierra. Ich nutze keine Apps von außerhalb des App Store. Und auch dort nur einige wenige. Von außerhalb des App Store kommt nur mein Drucker Treiber. Damit ist die Sache für mich schon erledigt. Erst muss es eine bösartige App auf meinen Mac schaffen. Damit unterscheidet es sich nicht von den üblichen Trojanern. Ich müsste also was laden und ausführen. Zudem alle Warnungen übergehen. Wie bisher jede Malware auf dem Mac. Und das wird nicht passieren.

Deshalb habe ich quasi kein Problem mit dieser Lücke.
 
  • Like
Reaktionen: Papa_Baer
Ich nutze keine Apps von außerhalb des App Store.

Ich schon wenn auch nicht viel. Immer von deren Webseite geladen. Das macht mir ja grade Sorgen.

Erst muss es eine bösartige App auf meinen Mac schaffen.

Ich hab das so verstanden das es auch Software von Entwicklerwebseiten betrifft.Denn die haben ja auch teilweise automatische Updatefunktionen integriert.

Ich müsste also was laden und ausführen.

Muss man doch immer wenn man von Entwicklerwebseiten installiert.

Zudem alle Warnungen übergehen.

Meist kommt ja nur der Hinweis das man ein aus dem Internet geladenes Programm öffnen willst z.B: Etrecheck. da denkt man ja eigentlich nicht das es schädlich ist.

Wie gesagt habe ich ja schon ein paar Programme von Entwicklerwebseiten installiert. Sollte ich diese erstmal gar nicht mehr öffnen oder updaten oder sogar ganz löschen?

Tut mir leid wenn das alles etwas wirr klingt. Mache mir nur Gedanken zu meinen Daten und möchte da nicht unfreiwillig helfen das diese irgendjemand bekommt.:)
 
Ich hab das so verstanden das es auch Software von Entwicklerwebseiten betrifft.Denn die haben ja auch teilweise automatische Updatefunktionen integriert.

So hab ich das auch verstanden, wenn der Entwickler bzw. seine Seite jetzt angegriffen wird, kann über ein Update dann Schadcode, der die Lücke ausnutzt auf den Macs landen.
Ich hab ja auch Tools wie EtreCheck oder Gimp im Einsatz.
 
  • Like
Reaktionen: tiny und Papa_Baer