


- Registriert
- 06.04.08
- Beiträge
- 45.644
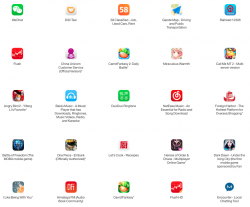
Apple hat auf seiner chinesischen Webseite einige Informationen zur XcodeGhost-Malware, die mehr als 500 Millionen iOS-Geräte befallen haben soll, veröffentlicht. Nun hat das Unternehmen die zuvor versprochene Liste der 25 beliebtesten Programme, die von der Malware betroffen sind bzw. waren, hinzugefügt. Ein Großteil der dort aufgelisteten Programme ist inzwischen wieder im App Store erhältlich, da die Apps von ihren Entwicklern bereits aktualisiert wurden.[prbreak][/prbreak]
Zu den aufgelisteten Apps zählt, wie bereits zuvor bekannt wurde, der vor allem in Asien verbreitete Messenger WeChat. Außerdem befindet sich unter den betroffenen Apps das Multiplayer-Spiel "Heroes of Order & Chaos", auch in einer speziell für den chinesischen Markt entwickelten Version von "Angry Birds 2" war die Malware enthalten. Insgesamt soll Apple aufgrund von XcodeGhost angeblich über 300 Programme aus dem App Store entfernt haben.
Ob Apple noch weitere betroffene Programme konkret nennen wird, ist unklar. Apple gibt an, dass die Nutzungszahlen der übrigen mit Malware versehenen Programme nach den Top-25 sehr stark abfallen. Auch scheint Apple betroffenen Anwendern kein spezielles Vorgehen zu empfehlen. Auf der Webseite wird lediglich angegeben, dass alle Apps aktualisiert werden sollen und dass die Updates in Kürze für alle betroffenen Programme im App Store verfügbar sein werden.
Man arbeite dazu sehr eng mit den Entwicklern zusammen, heißt es seitens Apple. Die Frage "Ist es für mich sicher, Programme aus dem App Store herunterzuladen?" in den Q&A beantwortet Apple übrigens nicht mit einem entschiedenen "Ja". Bis vor kurzem war dort außerdem die Rede davon, dass Apple Kunden, die eine der betroffenen Apps heruntergeladen haben, gesondert informieren wird. Dieser Hinweis fehlt nun. Ob Apple die betroffenen Kunden also bereits informiert hat oder ob dies nun doch nicht passieren wird, ist nicht klar.
Insgesamt könnte die Kommunikationspolitik von Apple in diesem Fall jedenfalls eindeutiger sein. Zu Schadensfällen soll es aber nicht gekommen sein, zudem dürften vor allem asiatische Nutzer die Apps geladen haben – immerhin veröffentlicht Apple die Informationen nur auf seiner chinesisch-sprachigen Webseite. Trotzdem sind die Nutzer selbstverständlich verunsichert. Eine klare Auskunft, welche Apps genau betroffen waren und wie sich Nutzer zu verhalten haben, wäre wünschenswert.
 Via MacRumors
Zu den aufgelisteten Apps zählt, wie bereits zuvor bekannt wurde, der vor allem in Asien verbreitete Messenger WeChat. Außerdem befindet sich unter den betroffenen Apps das Multiplayer-Spiel "Heroes of Order & Chaos", auch in einer speziell für den chinesischen Markt entwickelten Version von "Angry Birds 2" war die Malware enthalten. Insgesamt soll Apple aufgrund von XcodeGhost angeblich über 300 Programme aus dem App Store entfernt haben.
Ob Apple noch weitere betroffene Programme konkret nennen wird, ist unklar. Apple gibt an, dass die Nutzungszahlen der übrigen mit Malware versehenen Programme nach den Top-25 sehr stark abfallen. Auch scheint Apple betroffenen Anwendern kein spezielles Vorgehen zu empfehlen. Auf der Webseite wird lediglich angegeben, dass alle Apps aktualisiert werden sollen und dass die Updates in Kürze für alle betroffenen Programme im App Store verfügbar sein werden.
Man arbeite dazu sehr eng mit den Entwicklern zusammen, heißt es seitens Apple. Die Frage "Ist es für mich sicher, Programme aus dem App Store herunterzuladen?" in den Q&A beantwortet Apple übrigens nicht mit einem entschiedenen "Ja". Bis vor kurzem war dort außerdem die Rede davon, dass Apple Kunden, die eine der betroffenen Apps heruntergeladen haben, gesondert informieren wird. Dieser Hinweis fehlt nun. Ob Apple die betroffenen Kunden also bereits informiert hat oder ob dies nun doch nicht passieren wird, ist nicht klar.
Insgesamt könnte die Kommunikationspolitik von Apple in diesem Fall jedenfalls eindeutiger sein. Zu Schadensfällen soll es aber nicht gekommen sein, zudem dürften vor allem asiatische Nutzer die Apps geladen haben – immerhin veröffentlicht Apple die Informationen nur auf seiner chinesisch-sprachigen Webseite. Trotzdem sind die Nutzer selbstverständlich verunsichert. Eine klare Auskunft, welche Apps genau betroffen waren und wie sich Nutzer zu verhalten haben, wäre wünschenswert.


