• Das kreative Thema des Monats Oktober wird vor allem diejenigen unter Euch besonders ansprechen, denen Do-it-yourself quasi im Blut liegt. Zeigt uns Eure Improvisationskünste oder fotografiert, was andere Leute sich so im Alltag zusammengestrickt haben. --> Zum Mitmachen bitte hier klicken

[Sammelthread] Warnung vor Cleanup-Tools, Antivirenprogrammen & Co.

Erlaubte Systemtools:
  • ClamXav
  • TinkerTool (ohne h)
  • TinkerTool System (2)
  • MalwareBytes

Die neue Version von Malwarebytes (3.0.3.433) „verewigt“ sich auch mittels kext im System.
Code:
/Library/Extensions/com.malwarebytes.mbam.rtprotection.kext
Der Dylib Hijack (DH) Scanner von Objective-See listet Teile aus Malwarebytes als Vulnerable Applications!

Trifft die damalige Aussage für Malwarebytes 3.0.3.433 noch immer zu?
 
Das wird ein false positive sein, wenn du dir unsicher bist kontaktiere Patrick Wardle, der antwortet in der Regel recht schnell.
 
@Macbeatnik
Ich bin generell bei der neuen Version von Malwarebytes 3.0.3.433 etwas verunsichert, da diese nun eine kext verwendet und das selbst im Trial Modus (kein Runtime Scan).

Ich habe auch LittleSnitch (4.0.3) laufen und bin mir da ob dem tatsächlichen Nutzen nicht mehr so ganz sicher.
Ich verwende auf der älteren Hardware (gezwungener Weise) noch immer ElCapitan. Meines Wissens ist das SecurityHole rund um den Mac-Schlüsselbund bei ElCapitan noch immer nicht behoben. Da könnte LS eventuell einen gewissen Schutz darstellen.
 
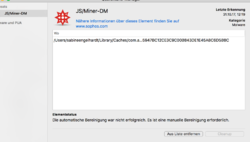
Kann mir jemand helfen was ich machen soll? Hab Mac-book pro 14 und noch OSX El Kapitän drauf. Ich hab mich noch nicht getraut abzudaten. Hab hier gelesen das ich Soros löschen soll. Beim aufschlagen einer Seite über Safari kam die folgende Meldung (siehe screenshot) Ich kenn mich mit der computersprache nicht aus, falls ich mich falsch ausdrücke. Dankeschön.
 

Anhänge

  • Bildschirmfoto 2017-10-31 um 15.48.29.png
    Bildschirmfoto 2017-10-31 um 15.48.29.png
    166,2 KB · Aufrufe: 173
Also du machst dir Sorgen um die Sicherheit, hast aber nicht das neueste System am Laufen?

Das ergibt wenig Sinn. ;)
 
ok, das bedeutet, ich muss erstmal das neue system drauf spielen. Gut das mach ich. Danke.
 
Genau so schlecht wie alles andere auch. Wenn Du hier ein paar Seiten zurück blätterst, findest Du auch dazu reichlich Infos.
 
Also du machst dir Sorgen um die Sicherheit, hast aber nicht das neueste System am Laufen?

Das ergibt wenig Sinn. ;)

Hm, das macht mitunter sogar sehr viel Sinn, z.B. wenn man bei Audioprogrammen noch auf 32Bit-Plugins angewiesen ist und deshalb Logic9 braucht.
Aber das nur am Rande. Ich habe mit Schrecken festgestellt, dass alle von CleanmyMac abraten. Habe es jetzt sofort entfernt.

Allerdings habe ich dieses Programm immer genutzt, um einfach grosse und alte Dateien zu finden.
Gibt s da eine bessere Vorgehensweise ?
 
Allerdings habe ich dieses Programm immer genutzt, um einfach grosse und alte Dateien zu finden.
Gibt s da eine bessere Vorgehensweise ?

Ich benutze dazu immer den eigenen Kopf...[emoji12]
Der Finder führt unter „Alle Dateien“ nicht ganz unerwartet alle Dateien auf und welche davon wie groß und wie alt sind, fällt mir in den allermeisten Fällen noch selber ein.
Ich überlasse immer gerne mir selbst auch noch irgendwelche Aufgaben am Mac. Meine „Brain“-Festplatte will schließlich auch beschäftigt werden...[emoji6]
 
Hm, das macht mitunter sogar sehr viel Sinn, z.B. wenn man bei Audioprogrammen noch auf 32Bit-Plugins angewiesen ist und deshalb Logic9 braucht.
Das hat aber nichts mit der Sicherheit zu tun.

Ich meine das so: Wer Wert auf Sicherheit legt, der muss aus Prinzip immer die neueste Software installieren. Weil in jedem Update Lücken gestopft werden.
 
Das stimmt. Deshalb bleibt mein Studiorechner auch offline...
In manchen Fällen braucht man halt leider ein älteres OS.
 
Sowas bekommt man direkt per Email zugesandt, was bisher noch nicht der Fall war oder ich habe es übersehen bzw. es landete sowieso im Spam. Anfänger oder leichtgläubige Naturen kriegen da schon Gewissenskonflikte. Wie auch immer, es kommt immer eine neue Qualität. Leider auch im Negativen.

Bildschirmfoto 2017-11-09 um 07.14.46.png
 
Sowas bekommt man direkt per Email zugesandt, was bisher noch nicht der Fall war oder ich habe es übersehen bzw. es landete sowieso im Spam. Anfänger oder leichtgläubige Naturen kriegen da schon Gewissenskonflikte. Wie auch immer, es kommt immer eine neue Qualität. Leider auch im Negativen.

Diese Scheisskerle leben von der Angst, der Unerfahrenheit und ihrer verlogenen Propaganda ...
 
Teilweise. Es ist ein zusätzlicher Schutz, aber nichts bietet hundertprozentige Sicherheit. Es ist nicht empfehlenswert davon auszugehen, dass alles wo ein Apfel drauf ist, magische Kräfte gegen Eindringlinge besitzt, wie es offenbar diejenigen glauben, die diesen Thread eröffnet haben. Womit sie aber Recht haben ist, dass es einige dubiose Software gibt, die tatsächlich dafür bekannt ist, mehr Schaden als Nutzen anzurichten. Der bedeutendste Vertreter dieser Gattung ist mit Abstand "MacKeeper". Andere Programme, wie Beispielsweise Avast funktionieren meiner Erfahrung nach gut. Sie schützen dennoch meist Andere, indem sie vor allem auch Windows-Viren erkennen, aber das ist ja auch etwas wert. Geld auszugeben lohnt sich allerdings meistens nicht. Tatsächlich ist Antivirus auch ein riesen Geschäft mit der Angst und die Kostenpflichtigen Lösungen bieten heutzutage keinen Mehrwert mehr.

Es bleibt also letztlich eine Frage der persönlichen Entscheidung.
 
Es handelt sich im Prinzip um eine Blacklist. Wie gut die heuristischen Methoden von AV-Scannern funktionieren (vor allem bei neuen Gefahren/Sicherheitslücken), sei mal dahingestellt. Aber da kann dir sicher @MacMark oder @Marcel Bresink eher was dazu sagen.
 
Vielleicht bin ich einfach nur paranoid. Habe aktuell sehr viel Zeit und beschäftige mich mit dem Thema. Ich weiß nicht, ob ihr schon was von dem Backdoor Proton gehört habt. Dieser war in dem Programm Handbrake enthalten.

https://objective-see.com/blog/blog_0x1D.html

Was ich mich frage ist, ob es neben Malwarebytes bei diesen Scannern unter Umständen einen Mehrwert zwecks Verhaltensanalyse gibt. Ich meine: diese Apps kommen mit einem gültigen Zertifikat und werden von XProtect nicht erkannt. Es könnte also in jedem Programm, welches ich nicht aus dem APPStore lade, Schadsoftware enthalten sein. Malwarebytes, Steam, Pokerstars, VLC etc.