

- Registriert
- 07.01.11
- Beiträge
- 387
Datenschutz muss in der heutigen Zeit groß geschrieben werden. In einer immer vernetzteren Welt stehen mehr und mehr persönliche Daten für Dritte zur Verfügung. In manchen Fällen ist dies gewollt und erfüllt einen Zweck. Kritisch betrachtet werden müssen jedoch Datenübertragungen, welche der Besitzer nicht ausdrücklich autorisiert hat. Immer wieder werden auch iOS-Apps enttarnt, die ohne Wissen des Anwenders persönliche Daten an die Entwickler der Anwendung versenden. Weiteres Mitglied dieser „schwarzen Liste" ist nun auch LinkedIn. Die iPhone App des sozialen Business-Netzwerkes wurde von den Sicherheitsexperten Yair Amit und Adi Sharabani anlässlich einer Sicherheitskonferenz an der Universität Tel Aviv genauer unter die Lupe genommen. Heraus kam, dass die App Kalendereinträge und die dazugehörigen Notizen an die Server von LinkedIn überträgt (via New York Times Bits). Dies geschieht, wenn man die Funktion der App nutzt, den iOS Kalender innerhalb der App anzuzeigen. Hierfür erfragt die App zwar die Erlaubnis des Nutzers, zeigt aber keinen Hinweis darauf, dass alle Kalender auf die Server von LinkedIn übertragen werden.
[PRBREAK][/PRBREAK]
Nicht nur der Titel, das Datum und die Uhrzeit werden versendet, sondern auch Notizen, die zu den einzelnen Einträgen gehören. Diese können unter Umständen sehr vertrauliche Daten wie Passwörter oder Bankdaten beinhalten. Auf das Problem angesprochen, gab eine Sprecherin des Netzwerkes an, man wolle dem Nutzer mehr Informationen verschaffen, wen man treffe, sollte diese Person ebenfalls bei LinkedIn angemeldet sein. Außerdem sei es ohne weiteres möglich, in den Einstellungen der App die Kalender-Funktion abzuschalten. Weshalb das Unternehmen den gesamten Kalender auf die eigenen Server kopiert, wurde nicht bekanntgegeben. Auch ein Update der App wurde bis jetzt nicht veröffentlicht.
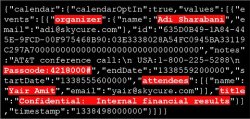
Der unten gezeigte Screenshot wurde von den genannten Sicherheitsexperten angefertigt und zeigt, wie LinkedIn ein, in den Notizen gespeichertes Passwort an die Server von LinkedIn überträgt.
UPDATE: In einem Firmenblog-Eintrag klärt LinkedIn nun auf: Man habe sich mit der Problematik eingehend beschäftigt und sei zu folgendem Ergebnis gekommen: Zwar sehe man prinzipiell keine Gefahr, da die Daten per SSL-Verbindung zum Firmenserver gelangen, werde jedoch in Zukunft via Update eine Übertragung der Notizen abschalten und mehr Informationen für Nutzer über die Sicherheitsvorkehrungen bereitstellen. Die Aktualisierung wurde bei Apple bereits eingereicht.
[PRBREAK][/PRBREAK]
Nicht nur der Titel, das Datum und die Uhrzeit werden versendet, sondern auch Notizen, die zu den einzelnen Einträgen gehören. Diese können unter Umständen sehr vertrauliche Daten wie Passwörter oder Bankdaten beinhalten. Auf das Problem angesprochen, gab eine Sprecherin des Netzwerkes an, man wolle dem Nutzer mehr Informationen verschaffen, wen man treffe, sollte diese Person ebenfalls bei LinkedIn angemeldet sein. Außerdem sei es ohne weiteres möglich, in den Einstellungen der App die Kalender-Funktion abzuschalten. Weshalb das Unternehmen den gesamten Kalender auf die eigenen Server kopiert, wurde nicht bekanntgegeben. Auch ein Update der App wurde bis jetzt nicht veröffentlicht.
Der unten gezeigte Screenshot wurde von den genannten Sicherheitsexperten angefertigt und zeigt, wie LinkedIn ein, in den Notizen gespeichertes Passwort an die Server von LinkedIn überträgt.
UPDATE: In einem Firmenblog-Eintrag klärt LinkedIn nun auf: Man habe sich mit der Problematik eingehend beschäftigt und sei zu folgendem Ergebnis gekommen: Zwar sehe man prinzipiell keine Gefahr, da die Daten per SSL-Verbindung zum Firmenserver gelangen, werde jedoch in Zukunft via Update eine Übertragung der Notizen abschalten und mehr Informationen für Nutzer über die Sicherheitsvorkehrungen bereitstellen. Die Aktualisierung wurde bei Apple bereits eingereicht.
Zuletzt bearbeitet von einem Moderator:

