


- Registriert
- 19.07.09
- Beiträge
- 1.409
Eine ältere Version von Apples Safari-Browser enthält offenbar eine unangenehme Sicherheitslücke. Das geht aus einem aktuellen Blogeintrag von dem Sicherheitsexperten Vyacheslav Zakorzhevsky von Kaspersky hervor. Es geht um die Möglichkeit, zuvor in Safari verwendete Passwörter nachträglich auszulesen. Betroffen ist allerdings nur die Version 6.0.5 unter Mac OS X 10.7.5 oder Mac OS X 10.8.5.[PRBREAK][/PRBREAK]
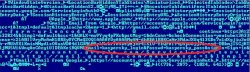
Um an die gespeicherten Passwörter zu gelangen muss der potenzielle Angreifer allerdings zuerst Zugriff auf den Mac haben. Dann allerdings soll das Auslesen derselben keine große Kunst mehr sein. Der Knackpunkt sei die Wiederherstellungs-Funktion zum Öffnen der zuletzt geschlossenen Browserfenster, heißt es bei Kaspersky. Die dazu benötigte plist-Datei würde nämlich uncodiert abgespeichert. Was letztlich bedeutet, dass auch die verwendeten Passwörter dort herausgefiltert werden können. Auch wenn sich die Datei namens LastSession.plist in einem versteckten Ordner befindet, kann sie von jedem Nutzer angezeigt und ausgelesen werden. Man habe die Lücke bereits an Apple weitergeleitet, schreibt Zakorzhevsky. Eine Reaktion aus Cupertino steht aber bislang noch aus.
Via SecureList
Um an die gespeicherten Passwörter zu gelangen muss der potenzielle Angreifer allerdings zuerst Zugriff auf den Mac haben. Dann allerdings soll das Auslesen derselben keine große Kunst mehr sein. Der Knackpunkt sei die Wiederherstellungs-Funktion zum Öffnen der zuletzt geschlossenen Browserfenster, heißt es bei Kaspersky. Die dazu benötigte plist-Datei würde nämlich uncodiert abgespeichert. Was letztlich bedeutet, dass auch die verwendeten Passwörter dort herausgefiltert werden können. Auch wenn sich die Datei namens LastSession.plist in einem versteckten Ordner befindet, kann sie von jedem Nutzer angezeigt und ausgelesen werden. Man habe die Lücke bereits an Apple weitergeleitet, schreibt Zakorzhevsky. Eine Reaktion aus Cupertino steht aber bislang noch aus.
Via SecureList
Zuletzt bearbeitet von einem Moderator:


 .

