• Wieder einmal haben uns unsere Apfeltalker tolle Fotos zur Abstimmung eingesandt. Welches ist Euer Favorit? Stimmt mit ab! Hier geht es zur Abstimmung --> Klick
  • Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick

PWNFEST - Safari unter macOS Sierra gehackt

Jan Gruber

Chefredakteur Magazin und Podcasts
AT Administration
AT Redaktion
Registriert
01.11.16
Beiträge
15.097
pwmfest-700x420.jpg


Dass Konzerne für das Auffinden und Melden von Fehlern nennenswerte Summen bezahlen, ist nichts Neues. Auch Apple ist hier kürzlich mit einem eigenen Bug-Bounty-Programm eingestiegen. Neuerungen gibt es jetzt vom PWNFEST, eine Veranstaltung bei der Hacker, ebenfalls gegen Entlohnung, sich diverse Systeme vornehmen.


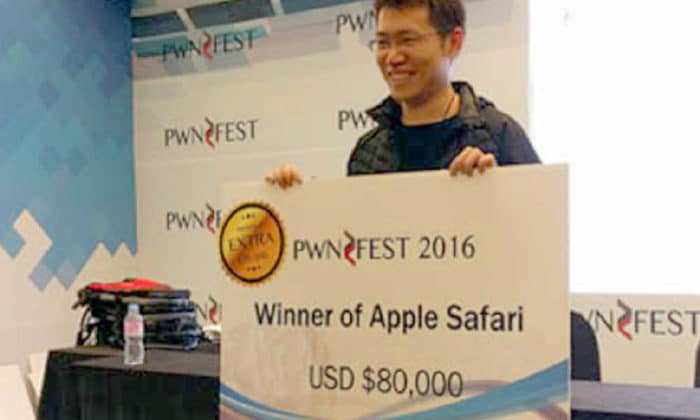
Nur 20 Sekunden soll es gedauert haben - ein Mitglied der asiatischen Gruppe Pangu konnte schadhaften Code in Safari ausführen und sich damit kompletten Root-Zugang zu macOS Sierra verschaffen. Pangu ist vor allem durch den Release diverser iOS Jailbreaks bekannt. Für den Erfolg, und das Melden des Fehlers, gab es 80.000 USD Belohnung - zusätzlich noch 20.000 USD für das Absolvieren der Aufgabe in 20 Sekunden.

Doch nicht nur Safari bzw. macOS wurden auf dem Event erfolgreich geknackt. Ähnlich erging es dem Edge Browser unter Windows 10, auch Googles erstes hauseigenes Smartphone Pixel wurde erfolgreich gehackt. Doch auch positive Nachrichten können vermeldet werden - die 180.000 USD Belohnung für einen Hack unter iOS 10 auf einem iPhone 7 blieben weiterhin offen, kein Team schaffte es bisher hier eine schwere Sicherheitslücke zu finden.

Via 9to5Mac
Hier geht's zum Artikel ins Apfeltalk Magazin
 
Zuletzt bearbeitet:
"Das Konzerne" ... ehm, will kein Nazi sein, aber es heißt "Daß".
 
Irgendwie fehlt mir in dem Artikel ne wichtige Info: Wurde das Leck bereits von Apple gefixt oder steht ein Update in den Startlöchern?
Ich gehe mal davon aus, dass der Hack auch unter älteren Systemen läuft, da hier ja auch die aktuellste Safari-Version läuft?

EDIT: Ok, laut 9to5Mac wurde der Bug an Apple mitgeteilt und offenbar braucht man direkten Zugriff auf den Mac, damit es funktioniert.
 
Habe das erste "Das" mal auf das korrekte "Dass" ausgebessert.
Bezüglich deren Herkunft fand ich jetzt Quellnachweise für beides - China und Japan, habe mich daher mal für "asiatisch" entschieden ;-)

Was weiter passierte ist nicht bekannt. Es wurde an Apple weiter gegeben und nicht öffentlich gemacht - wird es auch nicht - ich geh mal in frommer Hoffnung davon aus, dass Apple das gefixed hat ;-)