


- Registriert
- 19.07.09
- Beiträge
- 1.409
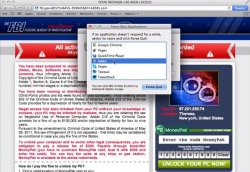
Eine von Malewarebytes entdeckte Website hat es offensichtlich aktuell auf OS X-User abgesehen. Via JavaScript bringt sich die Seite in den Vordergrund, wenn bestimmte Suchbegriffe eingegeben oder populäre Seiten angesurft werden. So einfach schließen lässt sich die als FBI-Seite getarnte Seite nicht. Rund 150 iFrames verlangen nach einer Bestätigung, um geschlossen zu werden. Das Ziel der Aktion: der User soll 300 US-Dollar auf ein angebliches FBI-Konto überweisen. Das sollte man natürlich tunlichst unterlassen.[PRBREAK][/PRBREAK]
Die wohl einfachste Möglichkeit ist es, den Browser via cmd+alt+esc und die entsprechende Auswahl im "Sofort beenden"-Dialog komplett zu schließen. Einziges Problem für unerfahrene Nutzer: In der Standardeinstellung öffnet Safari immer die zuletzt geschlossenen Tabs beim Neustart wieder und das Spielchen geht von vorne los. Diese Einstellung lässt sich freilich in den OS X-Systemeinstellungen ändern. Unter dem Menüpunkt "Allgemein" muss lediglich das Häkchen bei "Fenster beim Beenden eines Programms schließen" gesetzt werden. Wer grundsätzlich ein Freund des Wiederherstellens ist, hält einfach die Shift-Taste während des Browser-Starts gedrückt und umgeht so die Standardeinstellung. Windows-Nutzer haben desöfteren mit ähnlichen "Angriffen" zu tun, eine speziell auf OS X ausgerichtete Seite ist daher schon eine kurze Erwähnung wert. Eine echte Gefahr geht von dem Betrugsversuch zwar nicht aus, aber gerade frische User von OS X könnten Probleme mit den hartnäckigen Pop-ups bekommen. (Danke echo.park)
[video=youtube_share;Ip6tvti4UjU]http://youtu.be/Ip6tvti4UjU[/video]
Die wohl einfachste Möglichkeit ist es, den Browser via cmd+alt+esc und die entsprechende Auswahl im "Sofort beenden"-Dialog komplett zu schließen. Einziges Problem für unerfahrene Nutzer: In der Standardeinstellung öffnet Safari immer die zuletzt geschlossenen Tabs beim Neustart wieder und das Spielchen geht von vorne los. Diese Einstellung lässt sich freilich in den OS X-Systemeinstellungen ändern. Unter dem Menüpunkt "Allgemein" muss lediglich das Häkchen bei "Fenster beim Beenden eines Programms schließen" gesetzt werden. Wer grundsätzlich ein Freund des Wiederherstellens ist, hält einfach die Shift-Taste während des Browser-Starts gedrückt und umgeht so die Standardeinstellung. Windows-Nutzer haben desöfteren mit ähnlichen "Angriffen" zu tun, eine speziell auf OS X ausgerichtete Seite ist daher schon eine kurze Erwähnung wert. Eine echte Gefahr geht von dem Betrugsversuch zwar nicht aus, aber gerade frische User von OS X könnten Probleme mit den hartnäckigen Pop-ups bekommen. (Danke echo.park)
[video=youtube_share;Ip6tvti4UjU]http://youtu.be/Ip6tvti4UjU[/video]
Zuletzt bearbeitet von einem Moderator:


