• Wieder einmal haben uns unsere Apfeltalker tolle Fotos zur Abstimmung eingesandt. Welches ist Euer Favorit? Stimmt mit ab! Hier geht es zur Abstimmung --> Klick
  • Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick

Mac-Trojaner tarnt sich als Bilddatei von Top-Models

Marc Freudenhammer

Horneburger Pfannkuchenapfel
Registriert
19.07.09
Beiträge
1.409
Auf dem Blog mit dem passenden Namen nakedsecurity der Firma Sophos wird von einem Trojaner berichtet, der sich in vermeintlich harmlosen Zip-Archiven mit Bildern der Models Irina Shayk oder Renzin Dorjee tarnt. Die Malware nutzt dabei nicht direkt eine Sicherheitslücke, sondern eher eine standardmäßige Einstellung im Mac OS Finder aus, die Datei-Endungen ausblendet. Die Sicherheitsexperten von Intego wurden als erste auf den Fund aufmerksam. [PRBREAK][/PRBREAK]

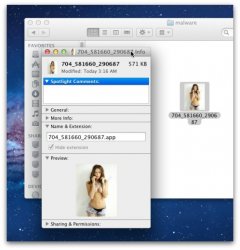
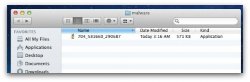
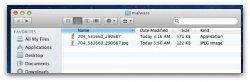
Die betroffenen Bild-Dateien fanden sich in Zip-Archiven mit den Namen „Pictures and the Ariticle of Renzin Dorjee.zip“ oder „FHM Feb Cover Girl Irina Shayk H-Res Pics.zip“. Während in dem Blog-Artikel den Trojaner Imuler in der Version B vorfand, berichtet Intego von der C-Version. Unabhängig davon, genügt es, die scheinbare Bild-Datei (inklusive Vorschaubild) anzuklicken, um den Trojaner zu installieren. Dieser produziert zwar ein tatsächliches Bild (.jpg) von dem Top-Model, öffnet aber gleichzeitig eine Hintertür, um persönliche Daten des Nutzers auf Server in der Ferne zu übertragen. Sofort danach verschwindet die Installationsdatei wieder aus dem Ordner.

Um eine eventuelle Infektion mit dem Trojaner loszuwerden, empfehlen die Sicherheitsexperten, nach dem Prozess „.mdworker“ zu suchen und diesen zu beenden. Danach löscht man die temporären Dateien „.mdworker“ (Wichtig ist hier der vorangestellte Punkt, die Datei mdworker ohne Punkt gehört zu Spotlight!) und „CurlUpload“. Dann löscht man noch die Dateien „checkvir“ und „chechvir.plist“ aus dem Ordner Home/Library/LaunchAgents. Grundsätzlich ist es aber ratsam, in den Finder-Einstellungen die Funktion „Alle Dateinamensuffixe einblenden“ anzuschalten. Ein wachsames Auge beim Herunterladen von Dateien unbekannter Herkunft kann natürlich auch nicht schaden.
imuler-1.jpg

imuler-before.jpg

imuler-2.jpg
Via nakedsecurity
 
Zuletzt bearbeitet von einem Moderator:
Es lässt sich immer wieder ein Muster erkennen.... Bei Bildern von Holzschnitzereien stößt man nie auf solche Trojaner und Viren...
 
Außen hui, innen pfui! Im wahrsten Sinne des Wortes:p Aber gut, wer beim Doppelklicken auf ein Bild aufgefordert wird das Admin-Passwort einzugeben und dies dann auch noch macht (wenn der Installationsprozess gestartet wird). Der hat sowieso nichts vor nem Rechner zu suchen. Ich denke so viel Grundwissen kann man in der heutigen Zeit voraussetzen.:innocent: Für die gibt's dann den Gatekeeper in OS X Berglöwe.
 
Es lässt sich immer wieder ein Muster erkennen.... Bei Bildern von Holzschnitzereien stößt man nie auf solche Trojaner und Viren...
:D

Gut, dass ich Sophos installiert habe. Hatte zwar nie Viren oder Trojaner auf dem Mac, aber die werden ja auch immer trickreicher. Sophos findet übrigens auch Windows-Viren. Sehr praktisch...
 
kann man den trojaner mal irgendwo runterladen? ich verstehe nicht so ganz wie der sich automatisch installieren kann ohne das man vorher mitgeteilt bekommt das man dieses program aus dem nternet geladen hat.

und darf man wirklich auf Home/Library/LaunchAgents schreiben ohne nach dem passwort gefragt zu werden?
 
Irgendwie sind das ja auch keine echten Viren und Trojaner. Eigentlich ist das ja nur das Ausnutzen der absoluten Dummheit von Usern.
 
Ich frage mich wie eject, ob der Trojaner sich wirklich ohne weitere Umstände installiert – d.h. ohne Warnung und Passwortabrage vor dem ersten Start einer App.

Ich würde mich sehr freuen, wenn das jemand recherchieren könnte.

Bis dahin gehe ich davon aus, dass der Blog, dessen infos hier 1:1 widergegeben werden, Sophos-Schleichwerbung ist.
 
ich glaube der installiert sich nicht.

Prinzipiell kann jedes Programm auf alle Daten des angemeldeten User zugreifen ohne jemals Adminrechte besessen zu haben. Es muss nur gestartet sein.

Solche Trojaner sind recht trivial und können von jedem der ein wenig Programmiererfahrung hat erstellt werden.
 
Man sollte vielleicht noch im Artikel den Punkt in ".mdworker" etwas hervorheben. Der Prozess "mdworker" (ohne Punkt) gehört doch zu Spotlight, oder? Nicht, dass jemand diese Prozesse noch miteinander verwechselt, grundlos in Panik gerät und anfängt, irgendwelche ähnlich klingende Dateien zu löschen.
 
Eben. Deshalb würde ich das auch etwas besser hervorheben. Im Artikel wird das nämlich gar nicht erwähnt.
 
@karolherbst: Du hast wahrscheinlich recht: ‘Installieren‘ muss sich die Schad-App wohl nicht, wenn sie einmal auf der Platte liegt – das hatte ich falsch verstanden. Die Abfrage des Adminpasswort hat sich damit zumindest erledigt wenn der bedrohte Nutzer es für nötig hält, sich seine Fotos von halbnackten Frauen unter einem Account anzusehen, der Zugriff auf Home/Library/LaunchAgents hat.

Trotzdem bleibt eine meiner Frage: Fragt OSX nicht vor jedem ersten Start einer neuen App aus dem Netz um Erlaubnis? So doch sicher auch bei dieser speziellen Anwendung. Spätestens an der Stelle sollte jedem auffallen, dass er es nicht mit jpegs zu tun hat – ganz ohne Sophos.
 
Aber gut, wer beim Doppelklicken auf ein Bild aufgefordert wird das Admin-Passwort einzugeben und dies dann auch noch macht (wenn der Installationsprozess gestartet wird). Der hat sowieso nichts vor nem Rechner zu suchen.

Ist das so? In dem Artikel steht ja das ein Klick zum öffnen ausreicht damit sich das Ding installiert - also ohne Admin PW...
 
Der Screenshot legt nahe, das das vermeintliche Bild, eine .app ist und somit dann gestartet wird und in der User Library in den LaunchAgents dann die Dateien installiert, bzw. startet.
 
Bitte liebe Redaktion, passt den Artikel an, wie Pascolo schon sagte. Sonst ist das zu verwirrend.
Also:
"mdworker" =lieb (Spotlight)
".mdworker" =böse
 
Ok, ich habe also gelernt, dass ich keine Ahnung davon habe, worüber ich schreibe. mea culpa. Werde mich jetzt also 'raushalten und später nachlesen, was kompetentere ATler zu Thema zu sagen haben. :D
 
Wobei die "Sicherheit", die hier manche für sich beanspruchen sich nicht für "nackte Tatsachen" zu interessieren, wohl auch sehr blauäugig ist.
Weitere Verbreitung unter den MAC-Usern fände der Trojaner wohl auch, wenn er sich in einem tagesaktuellen Bild öffentlichen Interesses versteckte. z.B. "exklusive" Bilder neuer Apple-Produkte, tagespolitische Ereignisse etc. Da hilft uns bisher wohl eher die noch größere Chance einen PC-User zu erwischen, denn unsere viel gepriesene Intelligenz.
In dem Zusammenhang graust es mir schon vor Windows 8, das wieder Millionen neuer Kunden in das MacOsX-Lager spülen wird...;-)
 
Wie verhält sich denn das, wenn man Little Snitch installiert hat? Das fragt doch eigentlich pingelig nach, wenn sich ein neuer Prozess irgendwohin verbinden möchte!?
 
Jop, Little Snitch wird/sollte den Datenverkehr, welchen der Trojaner verursachen möchte, anzeigen.