• Das kreative Thema des Monats Oktober wird vor allem diejenigen unter Euch besonders ansprechen, denen Do-it-yourself quasi im Blut liegt. Zeigt uns Eure Improvisationskünste oder fotografiert, was andere Leute sich so im Alltag zusammengestrickt haben. --> Zum Mitmachen bitte hier klicken

In-App-Käufe: Auch bei Mac Apps gehackt

SubFish

Rheinischer Krummstiel
Registriert
07.01.11
Beiträge
387
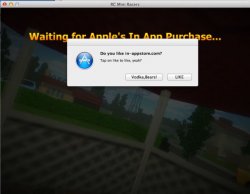
Wie bereits bei den in-App Käufen des iOS App Stores geschehen, wurden nun auch das Kaufverfahren innerhalb von Mac-Apps gehackt. Verantwortlich für beides ist der russische Hacker Alexey Borodin. Dieser nutzte die Gelegenheit, dass Apple mit dem Fix der iOS Schwachstelle beschäftigt war und programmierte ein Tool, welches den Apple Servern eine erfolgte in-App Transaktion vorgaukelt. Für iOS stellte das Unternehmen aus Cupertino bereits einen temporären Fix für Entwickler bereit. iOS 6 soll dann selbstständig für den Schutz der Entwickler sorgen. Developer von Mac Apps können sich bis dato jedoch noch nicht gegen den Betrug schützen. Zur Zeit ist nicht klar, ob im Mac App Store die Anmeldedaten im Klartext an den Server geleitet werden. So war es jedenfalls bei iOS, da Apple davon ausging, dass das Gerät nur mit dem Apple eigenen Server kommunizieren würde. Wer dennoch Borodins Tool nutzt muss damit rechnen, dass die Login-Daten des eigenen iTunes Accounts in die Hände des Hackers fallen und missbraucht werden.
[PRBREAK][/PRBREAK]
applemacinapphack.jpg
 
Zuletzt bearbeitet von einem Moderator:
Ich hab's erwartet... Apple ist auch nicht sicherer als Microsoft.
 
Apple kann ja ruhig auch mal in's Schwitzen kommen, oder?
 
don't feed the troll...

du scheinst ja verdammt viel ahnung von der materie zu haben
aber ich will dazu nichts weiter sagen, siehe 1. satz

Wie meinst du das? Ich hab die News mit dem iOS-AppStore-Hack auch mitbekommen, ging aber davon aus, dass das nur da passiert (kann ja auch mal passieren, passiert in jeder Firma). Wenn die News von Sicherheitslücken auch in der Mac-Welt immer weiter fortschreiten, ist das durchaus mit Microsoft in etwas früheren Jahren vergleichbar (mittlerweile wird's ja wieder besser). Ich will Apple nicht schlecht machen aber dann darf Apple auch nicht damit werben, sicher zu sein (Benutze übrigens beides ;)).
 
Ich meine damit, dass das Verfahren welches der Hacker nutzt, durchaus nicht nur im Mac Store gehen würde. Ich hab keine Ahnung ob Android/Microsoft auch In App Purchases anbieten, aber es wäre dann theoretisch auch dort möglich.
Und Apple hat meiner Meinung nach in kurzer Zeit relativ schnell entgegengewirkt, wenn auch bisher nicht ganz erfolgreich.

Desweiteren sehe ich kein Risiko oder eine Gefährdung der Sicherheit. Natürlich ist es für die Entwickler ein Verlust, aber wer sein iPhone normal nutzt, für den besteht durch den genutzten Hack kein Risiko.
Jemand der den Dienst des Russen nutzt ist selber Schuld wenn der Account dann weg ist.

Das meinte ich damit, mir passt das Wort Sicherheit in dem Zusammenhang nicht ;)
 
In diesem Fall ist ja weder der Mac noch das iDevice anfällig für irgendetwas. Tatsache ist lediglich, dass der User den Weg der Datenübermittlung verändert bzw. verändern lässt.
 
@bluefirex

Lieber Konsument,
Apples Sicherheit basiert nicht auf den unglaublich aufwendigen Sicherheitsmaßnahmen, die z.B. in der Windows-Welt notwendig sind, sondern durch den UNIX-Kernel und Mach-Kern auf denen Mac OS X "reitet" und vor allem, dass es im Vergleich mit Windows so gut wie keine Viren und Malware für den Mac gibt. Das wird sich aber mit dem Apple-Hipe schnell ändern und die Köpfe aus Cupertino werden dazu gezwungen sich mit diesem Thema beschäftigen zu müssen. ;-)
 
In diesem Fall ist ja weder der Mac noch das iDevice anfällig für irgendetwas. Tatsache ist lediglich, dass der User den Weg der Datenübermittlung verändert bzw. verändern lässt.

Genau das wollte ich sagen, nur hast du das kürzer und pregnanter auf den Punkt gebracht ;)
 
Ich bin kein Troll, ich sehe das nur etwas nüchtern. Ich kritisiere durch den Hack auch nicht die Sicherheit des Macs oder des iDevices, sondern die des Stores.
 
Naja die Sicherheitslücke kann man ja "für sein persönliches (Un-)Glück" nutzen oder lässt es bleiben. Die Vergleiche zuvor finde ich nicht so passend.
 
Ich bin kein Troll, ich sehe das nur etwas nüchtern. Ich kritisiere durch den Hack auch nicht die Sicherheit des Macs oder des iDevices, sondern die des Stores.

Konkretisiere das mal.
Wenn ich jetzt irgendwo was kaufen würde und dann meine Daten nach Russland wandern würden - OK ! Aber so? verstehe es nicht :S
 
Der Store ist durch diese Lücke jetzt hackbar - zumindest die In-App-Purchases, wer weiß, was da noch für Lücken im Store kommen könnten. Die Entwickler leiden jedenfalls darunter (auch, wenn die Methode nicht bei jeder App funktioniert).
 
Ich bin kein Troll, ich sehe das nur etwas nüchtern. Ich kritisiere durch den Hack auch nicht die Sicherheit des Macs oder des iDevices, sondern die des Stores.

Dann solltest du das nächste Mal deine Aussage etwas gezielter formulieren. So liest es sich schon eher auf die Systemsicherheit bezogen.
 
Der Store ist durch diese Lücke jetzt hackbar - zumindest die In-App-Purchases

Nichts für Ungut, aber sie dir mal das Bild an welches ich verlinkt habe:

imagepng

Dort wird das sehr schön erklärt, und jetzt sag mir bitte wo genau hier eine Lücke im Store ist?
Sowas kann man nicht offensiv verhindern in dem man den Fehler behebt, weil es ja kein richtiger Bug ist, und deswegn muss Apple zu mitteln wie der UDID greifen welche die Entwickler bei jedem Kauf dann mitgeschickt bekommen.

Meiner Meinung nach ineffektiv, aber zumindest versuchen sie etwas.
 
Wirklich interessant an der Sache finde ich nur, dass scheinbar genug Hacker in der Pipe sitzen, die gespannt auf eine Lücke innerhalb des iKonzerns warten oder/und diese suchen.
 
Apples Sicherheit basiert nicht auf den unglaublich aufwendigen Sicherheitsmaßnahmen, die z.B. in der Windows-Welt notwendig sind, sondern durch den UNIX-Kernel und Mach-Kern auf denen Mac OS X "reitet" und vor allem, dass es im Vergleich mit Windows so gut wie keine Viren und Malware für den Mac gibt. Das wird sich aber mit dem Apple-Hipe schnell ändern und die Köpfe aus Cupertino werden dazu gezwungen sich mit diesem Thema beschäftigen zu müssen. ;-)

Nur dumm, das der durchgeführte Angriff rein gar nix mit dem Betriebssystem, ob nun Windows oder MacOS, zu tun hat.
 
Ich hab's erwartet... Apple ist auch nicht sicherer als Microsoft.

Oh man.. damit der Hack wirkungsvoll ist, muss der USER eingreifen und aktiv werden. Dagegen ist kein System der Welt sicher, ausser der User wird noch mehr darin eingeschränkt was er auf seinem PC tun darf.

Ich hasse diese ganzen Geiz ist Geil Vollpfosten die alles umsonst haben wollen. Diese Idioten haben schon so viel kaputt gemacht und tragen ihren Teil dazu bei, dass DRM überhaupt nötig wird. Solchen Leuten sollte man den Computer einfach weg nehmen.
 
Naja die Sicherheitslücke kann man ja "für sein persönliches (Un-)Glück" nutzen oder lässt es bleiben. Die Vergleiche zuvor finde ich nicht so passend.

Hallo,

von einer Ausnutzung würde ich hier dringend abraten. Rein tatsächlich könnt Ihr die Apps, welche grds. gegen Geld angeboten werden, nicht einfach kostenlos erwerben. Der hier angegebene "Umweg" ist nichts anderes als ein Betrug (Computerbetrug) gegenüber dem Shopbetreiber. In einem solchen Fall ist auch der Nutzer eines "Exploits" strafbar.

Deswegen möchte ich warnen. iStationärs Wortwahl "(Un-) Glück passt hier ganz gut. Das Glück über ein veremintliches Schnäppchen, könnte umschlagen, wenn die StA klingelt.

Im Technischen sehe ich hier auch keine Lücke der Betriebssysteme. Es ist eine Sicherheitslücke des Shops, die lediglich shopinterne Prozesses betrifft. Auch schein es eher ein sog. Organisationsproblem zu sein. Der Angreifer nutzt nicht einen Fehler in der Programmierung, sondern in der Prozessorganisation bzw. -kommunikation.

Viele Grüße
Jens
 
Da ich meinen Post nicht editieren kann, hier das Bild was ich eigentlich oben anfügen wollte:


Beschreibt ganz gut wie das funktioniert ;)

Der Angreifer nutzt nicht einen Fehler in der Programmierung, sondern in der Prozessorganisation bzw. -kommunikation.

Du sagst es.