


- Registriert
- 15.06.24
- Beiträge
- 34.287
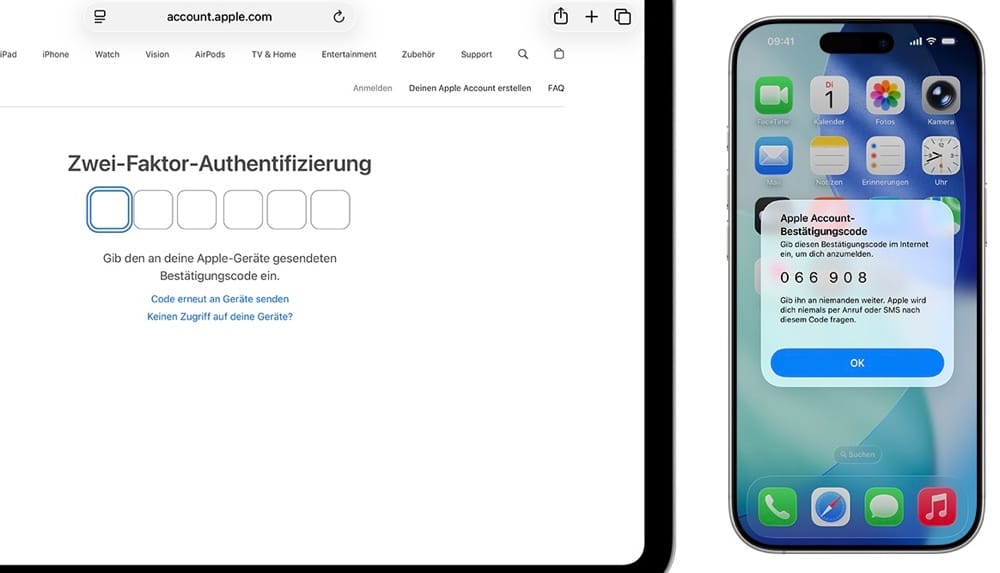
Im Jahr 2026 hat sich die Bedrohungslage im Bereich der Cybersicherheit deutlich verändert. Passwörter stehen nicht mehr im Mittelpunkt vieler Angriffe. Stattdessen sind es vor allem Sitzungen, APIs und Self-Service-Zugänge, die im Fadenkreuz von Angreifern stehen. Dies erfordert neue Strategien zum Schutz von Unternehmen und Nutzern.
- Sitzungsdiebstahl bei KI-Diensten, wie dem Dienst Claude, nutzt gestohlene Sitzungs-Cookies, um auf Konten zuzugreifen und Zwei-Faktor-Authentifizierung zu umgehen.
- Nutzer:innen berichten von unerwünschten Passwort-Zurücksetzen-E-Mails bei X, was auf Angriffsversuche hindeutet.
- Sicherheitsmaßnahmen wie zeitlich begrenzte Sitzungen und die Überwachung verdächtiger Aktivitäten werden für die Unternehmens-IT wichtiger.
- Verbraucher:innen sollten Basisschutzmaßnahmen wie sichere E-Mail-Konten und aktivierte Zwei-Faktor-Authentifizierung umsetzen.
- Die Herausforderungen bei Self-Service-Modellen zeigen, dass zentrale Widerrufe nur dort funktionieren, wo Konten unter Kontrolle stehen.
Wie seht Ihr die Entwicklung der Cybersicherheitsbedrohungen? Welche Maßnahmen haltet Ihr für besonders wichtig, um Euch und Eure Daten zu schützen? Diskutiert mit uns im Forum!
Klick hier, um den vollständigen Beitrag im Magazin zu lesen
Hinweis: Dieser Beitrag ist eine automatisch erstellte Zusammenfassung mithilfe von Künstlicher Intelligenz. Eine redaktionelle Prüfung fand nicht statt.


