


- Registriert
- 28.10.12
- Beiträge
- 2.300
Ein Server des Spiele-Publishers EA Games wurde gehackt und anschließend missbraucht, um Login-Daten für Apple-IDs abzugreifen, dies berichtet Netcraft. Dabei wurde ein exakter Nachbau der originalen Apple-Webseite zur Konten-Bestätigung auf die Server geladen und gehostet. Ursprünglich waren die kompromittierten EA-Webseiten dazu da, einen Kalender mit der Software WebCalendar 1.2.0 bereitzustellen – eine seit 2008 veraltete Version mit bekannten Sicherheitslücken. Genau solche haben die Angreifer ausgenutzt, um ihre gefälschten Internetseiten hochzuladen bzw. um sich Zugang zu verschaffen. Es war dadurch möglich PHP-Skripte auf den EA-Servern auszuführen.[prbreak][/prbreak]
In einem ersten Schritt sollten Nutzer neben ihrer Apple-ID auch ihr Passwort eingeben, um angeblich den Account zu bestätigten. In einem weiteren Schritt verlangte die Seite dann detailliertere Daten von den Anwendern wie Name, Kreditkarten-Informationen und Geburtsdaten. Um bei den Betroffenen möglichst keinen Verdacht aufkommen zu lassen wurden diese nach erfolgreicher Eingabe der Daten an die echte Apple-Webseite weitergeleitet.
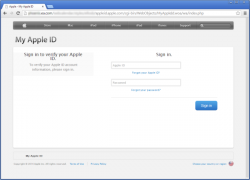
Der exakte Nachbau der Apple-Seite gehostet auf EA-Servern
Mittlerweile ist der kriminelle Nachbau der Internetseite nicht mehr erreichbar. Gegenüber The Verge erklärte EA Games, dass man die genutzten Schwachstellen mittlerweile ausfindig und isolieren konnte, sodass eine solche Phishing-Aktion nicht mehr möglich sein soll.
via Netcraft
In einem ersten Schritt sollten Nutzer neben ihrer Apple-ID auch ihr Passwort eingeben, um angeblich den Account zu bestätigten. In einem weiteren Schritt verlangte die Seite dann detailliertere Daten von den Anwendern wie Name, Kreditkarten-Informationen und Geburtsdaten. Um bei den Betroffenen möglichst keinen Verdacht aufkommen zu lassen wurden diese nach erfolgreicher Eingabe der Daten an die echte Apple-Webseite weitergeleitet.
Der exakte Nachbau der Apple-Seite gehostet auf EA-Servern
Mittlerweile ist der kriminelle Nachbau der Internetseite nicht mehr erreichbar. Gegenüber The Verge erklärte EA Games, dass man die genutzten Schwachstellen mittlerweile ausfindig und isolieren konnte, sodass eine solche Phishing-Aktion nicht mehr möglich sein soll.
via Netcraft


