- Registriert
- 21.10.08
- Beiträge
- 157
Hallo miteinander,
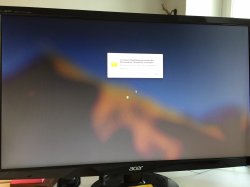
ich komme nach der Mittagspause wieder an meinen Schreibtisch und die folgenden Meldungen erhalten ich - mich noch in der Login-Maske befindend:
KeychainMigrator möchte den Schlüsselbund "Anmeldung" verwenden.
Minilauncher möchte den Schlüsselbund "Anmeldung" verwenden.
CalendarAgent möchte den Schlüsselbund "Anmeldung" verwenden.
MessagesAgent möchte den Schlüsselbund "Anmeldung" verwenden.
com.apple.internetaccounts.xpc möchte den Schlüsselbund "Anmeldung" verwenden.
com.apple.iCloudHelper.xpc möchte den Schlüsselbund "Anmeldung" verwenden.
Diese Meldungen sind so penetrant dass Sie sich stets wiederholen und auch mehrfache Abbrüche das Login-Fenster nicht freigeben.
Nach dem sicherlich 40ten Klick hat sich der PC wieder angemeldet und das Fenster "Ihr Mac wird konfiguriert" geöffnet.
Ein durchaus suspektes Verhalten und anders als vorige Beiträge (ja, ich habe die Suche verwendet) nicht mehr im Rahmen betriebsbedingter Abfragen durch Passwortänderungen.
Suspekte Downloads habe ich keine getätigt, eine Quelle für ein möglicherweise gefährliches Skript kann ich leider keine ausmachen.
Ansonsten habe ich keine Veränderungen feststellen können. Es sind keine Benutzeraccounts erstellt oder Startapplikationen eingerichtet worden.
Hat jemand von Euch Erfahrungswerte?
Wie würdet ihr vom Bauchgefühl her vorgehen?
ich komme nach der Mittagspause wieder an meinen Schreibtisch und die folgenden Meldungen erhalten ich - mich noch in der Login-Maske befindend:
KeychainMigrator möchte den Schlüsselbund "Anmeldung" verwenden.
Minilauncher möchte den Schlüsselbund "Anmeldung" verwenden.
CalendarAgent möchte den Schlüsselbund "Anmeldung" verwenden.
MessagesAgent möchte den Schlüsselbund "Anmeldung" verwenden.
com.apple.internetaccounts.xpc möchte den Schlüsselbund "Anmeldung" verwenden.
com.apple.iCloudHelper.xpc möchte den Schlüsselbund "Anmeldung" verwenden.
Diese Meldungen sind so penetrant dass Sie sich stets wiederholen und auch mehrfache Abbrüche das Login-Fenster nicht freigeben.
Nach dem sicherlich 40ten Klick hat sich der PC wieder angemeldet und das Fenster "Ihr Mac wird konfiguriert" geöffnet.
Ein durchaus suspektes Verhalten und anders als vorige Beiträge (ja, ich habe die Suche verwendet) nicht mehr im Rahmen betriebsbedingter Abfragen durch Passwortänderungen.
Suspekte Downloads habe ich keine getätigt, eine Quelle für ein möglicherweise gefährliches Skript kann ich leider keine ausmachen.
Ansonsten habe ich keine Veränderungen feststellen können. Es sind keine Benutzeraccounts erstellt oder Startapplikationen eingerichtet worden.
Hat jemand von Euch Erfahrungswerte?
Wie würdet ihr vom Bauchgefühl her vorgehen?