

-
Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick
-
November - das bedeutet oftmals Herbstblues, grauer Himmel, Tristesse und Wetter, bei dem man gern im Warmen bleibt. Aber nur oftmals! Wir fordern Euch gern auf, gegen den Herbstblues anzukämpfen und hoffen, dabei hilft Euch unser aktuelles Monatsthema. Neugierig geworden? --> Zum Mitmachen bitte hier klicken
Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
Apple soll iOS-Sicherheit nach FBI-Aufforderung noch weiter erhöhen
- Ersteller Martin Wendel
- Erstellt am

Paddy2590
Querina
- Registriert
- 07.01.16
- Beiträge
- 184
Wie @landplage bereits geschrieben hat, müssten sehr viele Stellen an dieser PR mitwirken, angefangen bei amerikanischen Regierungen, über das FBI bis hin zur Konkurrenz.... Das halte ich für fast nicht möglich, sowas zu platzieren.
Ich denke, die Wahrheit liegt wieder mal irgendwo in der Mitte.
Es mag sein, dass Apple an PRISM teilnimmt. Wissen sie das oder wurden sie von der NSA gehackt? Keine Ahnung. Vorstellbar ist beides. Auch völlig unklar ist, wie viele und welche Daten damit abgegriffen wurden/werden.
Aber wie schon geschrieben, hätte Apple auch ein iCloud-Backup an das FBI weitergegeben. Dass Apple mit den Sicherheitsbehörden kooperiert wissen wir ja nun inzwischen.
Trotzdem ist das iPhone als solches meiner Meinung nach sicher und nicht zu knacken. Das beweist meiner Meinung nach zum einen das Gerichtsurteil, zum anderen hätte, wenn es möglich wäre, auch irgendwer anders das Gerät bereits gehackt und das öffentlich gemacht...
Das bedeutet also, dass Apple seine Geräte sicher macht. Aber das bedeutet nicht, dass staatliche Stellen keine Daten bekommen. Apple arbeitet mit Sicherheitsbehörden zusammen, dass haben sie immer gesagt. Was Apple verhindern will ist, dass andere (Hacker und Kriminelle) an die Daten kommen. Und das finde ich erstmal auch am wichtigsten.
Wer verhindern möchte, dass Sicherheitsbehörden viele Daten bekommen, muss komplett auf die Nutzung der iCloud verzichten. Dann schreibt derjenige aber auch nicht über WhatsApp und Facebook und verschleiert sich im Internet so gut es geht...
Ich denke, die Wahrheit liegt wieder mal irgendwo in der Mitte.
Es mag sein, dass Apple an PRISM teilnimmt. Wissen sie das oder wurden sie von der NSA gehackt? Keine Ahnung. Vorstellbar ist beides. Auch völlig unklar ist, wie viele und welche Daten damit abgegriffen wurden/werden.
Aber wie schon geschrieben, hätte Apple auch ein iCloud-Backup an das FBI weitergegeben. Dass Apple mit den Sicherheitsbehörden kooperiert wissen wir ja nun inzwischen.
Trotzdem ist das iPhone als solches meiner Meinung nach sicher und nicht zu knacken. Das beweist meiner Meinung nach zum einen das Gerichtsurteil, zum anderen hätte, wenn es möglich wäre, auch irgendwer anders das Gerät bereits gehackt und das öffentlich gemacht...
Das bedeutet also, dass Apple seine Geräte sicher macht. Aber das bedeutet nicht, dass staatliche Stellen keine Daten bekommen. Apple arbeitet mit Sicherheitsbehörden zusammen, dass haben sie immer gesagt. Was Apple verhindern will ist, dass andere (Hacker und Kriminelle) an die Daten kommen. Und das finde ich erstmal auch am wichtigsten.
Wer verhindern möchte, dass Sicherheitsbehörden viele Daten bekommen, muss komplett auf die Nutzung der iCloud verzichten. Dann schreibt derjenige aber auch nicht über WhatsApp und Facebook und verschleiert sich im Internet so gut es geht...

Paddy2590
Querina
- Registriert
- 07.01.16
- Beiträge
- 184
Um das ganz deutlich zu sagen: Es ist ja auch gut und richtig, dass Apple auf der Grundlage geltender Gesetze mit (Sicherheits-)Behörden kooperiert. Wo kämen wir denn da hin, wenn sich jedes Unternehmen aufgrund eigener Moralvorstellungen seine eigenen Handlungsgrundsätze erschaffen kann?
Ob und inwieweit diese Gesetze richtig sind oder richtig angewendet werden, ist wieder eine ganz andere Frage, aber das ist in erster Linie nicht Apples Aufgabe, diese zu beantworten, dafür gibt es Regierungen und (Verfassungs-)Gerichte.
Dass Apple in problematischen Fällen, wie dem Installieren einer Hintertür, alle Möglichkeiten wahrnimmt, um das nach Möglichkeit zu verhindern, finde ich gut, aber auch hier liegt es an anderen, insbesondere der Politik, eine für alle möglichst gute Lösung zu finden.
Dass es auch auf politischer und juristischer Ebene immer wieder falsche oder für den Bürger nachteilige Entscheidungen gab und gibt, ist auch klar, aber das ist eben das Risiko unseres politischen Systems. Das darf aber meiner Meinung nach trotzdem nicht eigenmächtig von Unternehmen umgangen werden.
Ob und inwieweit diese Gesetze richtig sind oder richtig angewendet werden, ist wieder eine ganz andere Frage, aber das ist in erster Linie nicht Apples Aufgabe, diese zu beantworten, dafür gibt es Regierungen und (Verfassungs-)Gerichte.
Dass Apple in problematischen Fällen, wie dem Installieren einer Hintertür, alle Möglichkeiten wahrnimmt, um das nach Möglichkeit zu verhindern, finde ich gut, aber auch hier liegt es an anderen, insbesondere der Politik, eine für alle möglichst gute Lösung zu finden.
Dass es auch auf politischer und juristischer Ebene immer wieder falsche oder für den Bürger nachteilige Entscheidungen gab und gibt, ist auch klar, aber das ist eben das Risiko unseres politischen Systems. Das darf aber meiner Meinung nach trotzdem nicht eigenmächtig von Unternehmen umgangen werden.

FlyingDucman
Reinette de Champagne
- Registriert
- 17.10.13
- Beiträge
- 417
PRISM bezieht sich auf Daten die durch das Internet verbreitet werden;
sprich sie zapfen Knotenpunkte ab und nehmen alles mit was sie können.
https://en.wikipedia.org/wiki/PRISM_(surveillance_program)
Sie können also nur auf die Daten zugreifen, wenn sie ins Internet gelangen, nicht vom Gerät selber.
Des Weiteren bringen die Daten nur solange etwas, solange sie unverschlüsselt sind.
Sollten sie also deine iMessage Kommunikation "abhören", sehen sie nur Datenmüll, vorausgesetzt sie konnten iMessage immer noch nicht knacken.
Also bei dem ganzen Überwachungskram muss man schon ein bisschen differenzieren.
Und jeder, der wertvolle Daten in die iCloud lädt, muss sich darüber im Klaren sein, dass im Zweifelsfall die US Behörden darauf zugreifen können.
Aber lokal gespeicherte Daten sind ein komplett anderes Paar Schuhe, verstehe also den Einwand ehrlich gesagt nicht.
sprich sie zapfen Knotenpunkte ab und nehmen alles mit was sie können.
https://en.wikipedia.org/wiki/PRISM_(surveillance_program)
Sie können also nur auf die Daten zugreifen, wenn sie ins Internet gelangen, nicht vom Gerät selber.
Des Weiteren bringen die Daten nur solange etwas, solange sie unverschlüsselt sind.
Sollten sie also deine iMessage Kommunikation "abhören", sehen sie nur Datenmüll, vorausgesetzt sie konnten iMessage immer noch nicht knacken.
Also bei dem ganzen Überwachungskram muss man schon ein bisschen differenzieren.
Und jeder, der wertvolle Daten in die iCloud lädt, muss sich darüber im Klaren sein, dass im Zweifelsfall die US Behörden darauf zugreifen können.
Aber lokal gespeicherte Daten sind ein komplett anderes Paar Schuhe, verstehe also den Einwand ehrlich gesagt nicht.

McApple
Beauty of Kent
- Registriert
- 03.04.05
- Beiträge
- 2.164
Vielen Dank dafür! Es ist unglaublich wieviel Blödsinn in dieser Diskussion durcheinander gewürfelt wird. Endlich ein Beitrag mit Hirn und Verstand.PRISM bezieht sich auf Daten die durch das Internet verbreitet werden;
sprich sie zapfen Knotenpunkte ab und nehmen alles mit was sie können.
https://en.wikipedia.org/wiki/PRISM_(surveillance_program)
Sie können also nur auf die Daten zugreifen, wenn sie ins Internet gelangen, nicht vom Gerät selber.
Des Weiteren bringen die Daten nur solange etwas, solange sie unverschlüsselt sind.
Sollten sie also deine iMessage Kommunikation "abhören", sehen sie nur Datenmüll, vorausgesetzt sie konnten iMessage immer noch nicht knacken.
Also bei dem ganzen Überwachungskram muss man schon ein bisschen differenzieren.
Und jeder, der wertvolle Daten in die iCloud lädt, muss sich darüber im Klaren sein, dass im Zweifelsfall die US Behörden darauf zugreifen können.
Aber lokal gespeicherte Daten sind ein komplett anderes Paar Schuhe, verstehe also den Einwand ehrlich gesagt nicht.

Irving
Lambertine
- Registriert
- 16.04.10
- Beiträge
- 702
Warum bedankst Du Dich für irreführende Desinformation, indem Fakten weggelassen werden und das Gesamtprogramm, um das es geht, verharmlost wird? Hirn und Verstand? Genau das Gegenteil ist der Fall. Und warum informierst Du Dich nicht selber gründlich, wenn es um Deine Grundrechte und die vollständige Aushebelung rechtsstaatlicher Prinzipien geht, die Dich obendrein auch als Deutscher angehen? Denn u.a. über Xkeyscore greifen auch deutsche Behörden NSA-Daten ab. Wie willkürlich und weitreichend eine Überwachung selbst hierzulande bereits ausfällt, ist u.a. über den Fall des Lebensgefährten von Anne Roth zu erfahren.
Wenn sich amerikanische Firmen – egal, ob Apple, Microsoft u.a. – hinsichtlich ihrer Kooperation mit US-Geheimdiensten heute indes einem umfassenden Generalverdacht ausgesetzt sehen, dann ist das grundsätzlich längst keine Frage mehr von Unterstellungen, die im Einzelfall noch belegt werden müssten. Der Befund ist vielmehr so umfassend wie eindeutig, nachdem die zugänglichen PRISM-Unterlagen sowohl sämtliche Dementis der jeweiligen Firmen wie auch sonstige Bagatellisierungen als töricht bis gezielt irreführend desavouiert haben.
Wenn dagegen obendrein heute noch Menschen, die u.a. auf die PRISM-Veröffentlichungen und entsprechende Ableitungen hinweisen, als spekulierende Spinner, Verschwörungstheoretiker usw. bezeichnet werden oder sonstwie Diskreditierungen ausgesprochen werden, solche Leute kann und darf man schlicht nicht mehr Ernst nehmen. Solche Herrschaften betreiben allenfalls noch Greenwashing für die Konsumberuhigung aller anderen – aber auch dort eben grob irreführend und desinformierend; weitreichend folgenreich für den bürgerlichen Rechtsstaat und jeden Bürger.
Vorweg ist festzustellen: Die Authentizität der von Edward Snowden den Medien überlassenen sog. PRISM-Papiere ist unbestritten. Sowohl EX-NSA-Chiefs wie Will Binney und Thomas Drake (Vorträge via Youtube z.B. beim CCC sind unbedingt hörenswert) wie auch aktive wie ausgeschiedene NSA-Direktoren namentlich Keith Alexander, Clapper u.a. bestätigen die authentische Sachlage. Nicht umsonst beschuldigt die US-Regierung Edward Snowden des Hochverrates. Nachrichten wie Original-Dokumente sind überdies zu genüge in vertrauenswürdigen Leitmedien zu finden und wurden in filmischen Dokumentationen von ARD, ZDF, ARTE usw. hinreichend aufgearbeitet. Wir dürfen wohl feststellen: da handelt es sich nicht um Filmchen von vermeintlichen 'Verschwörungstheoretikern'.
Nachdem man sich mit den bislang publizierten PRISM-Papieren beschäftigt hat (die nicht nur den PRISM-Komplex berücksichtigen, sondern weit darüber hinausgehen), kommt man also nicht um etliche Anerkenntnisse herum. Die müssen einem persönlich nicht schmecken. Ganz offensichtlich stören sie aber sogar manche Menschen; u.a. beim bisher leichtsinnigen Umgang in EDV- und Kommunikationsfragen wie auch hinsichtlich der Idealisierung eigener Lieblingsfirmen und entsprechenden Konsums (besonders deutlich im Falle Apples und zugehöriger Kundschaft). Also, lieber Realitäten leugnen, gefährdete Grundrechte aufgeben, ganz konkrete Gefahren in Abrede stellen und kritisch Hinweisende als spielverderbende Spinner diffamieren? Aber was bedeutet das überhaupt konkret im Fall Apples – was lässt sich den PRISM-Papieren über Apple entnehmen?
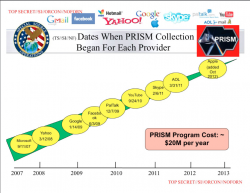
Apple ist internen Schulungsfolien der NSA zufolge seit spätestens 2012 vollständig in das PRISM-Programm der NSA integriert. Eine engere Zusammenarbeit ist kaum mehr möglich.
Dies bedeutet u.a., dass die NSA und Partner-Dienste (staatliche wie privatwirtschaftliche, wie am Beispiel Snowdens zu sehen ist) Vollzugriff auf alle Daten hat, die Kunden bei Apple hinterlegen oder über die Apple-Infrastruktur bewegen. Das bedeutet aber auch: Vollzugriff auf Software und Hardware. Denn sonst ist das in der Form, wie es bei der NSA geschult wird, garnicht möglich. Oder denkt hier wirklich jemand, die schulen ihre Agenten Unmöglichkeiten?
http://t3n.de/news/prism-nsa-fbi-haben-angeblich-471360/prism_2/
http://t3n.de/news/prism-nsa-fbi-haben-angeblich-471360/prism_1/
Den Folien ist zu entnehmen, dass u.a. Cloud-Daten, somit also auch alle Sync-Vorgänge via Apple-Infrastrukturen wie auch Messenger-Kommunikationen dazugehören. Zumindest die sog. 'Five-Eyes'-Geheimdienste (USA, GB, Australien, Kanada, Neu Seeland) haben somit unmittelbaren Zugriff auf diese Daten.
https://en.wikipedia.org/wiki/five_eyes
Weitere Dienste (dazu gehört u.a. der deutsche BND) haben Teilzugriff.
Die dort bislang veröffentlichen Zugriffs-Programme heißen u.a.: XKeyscore. Es lohnt sich, weiterhin über Tempora, Muscular, Stateroom, Cybercop zu informieren. Des gleichen haben die Geheimdienste jener Länder Zugriff auf das sog. 'SIPRNet', einer Regierungs-Parallelstruktur im Internet, die lange Zeit als Verschwörungstheorie abgetan wurde, mittlerweile aber bestätigt worden ist.
https://en.wikipedia.org/wiki/five_eyes
Der Umfang des unmittelbaren Zugriffs auf Kundendaten z.B. bei Apple ergibt sich indes aus zig weiteren Unterlagen, die u.a. auch NSA-Programme wie XKeyscore behandeln (Suchmaschinen helfen bei einer eigenen Recherche, die unbedingt anzuraten ist). Unklar sind allenfalls noch die konkreten manuellen wie automatisierten Analyseverfahren und z.B. Speicherfristen. Snowden hat indessen enthüllt, dass es auch direkte Angriffssysteme gibt, die sowohl auf Netzwerkknoten, Routern, aber auch einzelnen Computern, Smartphones usw. vollständigen Zugriff haben. Dazu werden u.a. auch die Daten und Infrastrukturen verwendet, die US-IT-Unternehmen verwalten. Keylogging (also das Mitschneiden aller Tastatureingaben), Übernahme der Hard/Software zur Spionage (Abhören) und zur Verwendung als Netzwerk-Rechner (von dem weitere Angriffe ausgeführt werden können). Microsoft verschenkt sowas mittlerweile sogar als Betriebssystem, so weichgekocht ist die dortige Kundschaft...
Die umfassende Gesamtüberwachung der gesamten Tele- und EDV-Verarbeitung, des Internets wie auch die Zusammenarbeit mit IT-Firmen hat indes eine lange Tradition. Den PRISM-Papieren ist aber vor allem eines zu entnehmen: Es geht beim NSA-Überwachungsprogramm nicht um Verbrechensbekämpfung. Diese ist Beifang.Dies ist die klare Aussage von Ex-NSA-Chiefs wie Will Binney, der dazu extra im Bundestagsausschuss ausgesagt hat. Es geht vielmehr u.a. um Wirtschaftsspionage, Geo-Strategie, aber auch um direkte Überwachung, Infiltration und gezielte Manipulation der Bevölkerungen. Zu den Programmen gehören u.a. Projekte zur gezielten Bevölkerungskontrolle, die sogar bis zur Überwachung und Lenkung kleinster Gras-Wurzelbewegungen reicht. Dazu gehört auch die Beschäftigung von sog. 'Troll-Einheiten', die damit beschäftigt sind, z.B. in Internet-Foren politische Diskussionen zu stören oder in bestimmte Richtungen zu lenken (siehe dazu: Guardian, Suchbegriff: Troll-Patrol). Dieses Forum stellt keine Ausnahme dar. Man sollte diesbezüglich nicht meinen, ein Forum oder eine Plattform sei 'zu klein'.
Über die Hintergründe sollte man sich aber vor allem erst einmal hinreichend informieren, statt sie in Abrede zu stellen. Seriöse Quellen sind genügend vorhanden und schimpfen jeder Bagatellisierung Hohn. Indessen sollte man sich vor allem in Foren nicht wundern, wenn regelmäßig User auftreten, die entsprechende Diskussionen unterminieren. 'Troll-Patrol' und auch direkte Behörden-Bedienstete sind überraschend umfassend aktiv. Indessen: die belegten Fakten in Abrede zu stellen, darüber desaouvieren sich auch schlicht einfach manche Idioten, die es nicht besser wissen wollen, Angst um ihre Hobbys, ihre Konsum-Religion, ihre despektierliche Lebenshaltung haben. Realitätsleugnung dazu ist konsequent unvermeidlich.
Aber zum Thema 'Apple' zurück: Die amerikanische Regierung hat sich den Blanko-Eingriffs-Check hinsichtlich der Zugriffe auf US-amerikanische IT-Industrie ausgestellt. Aus diesem Grunde hat "Lavabit" den Dienst eingestellt.
Die NSA wollte dort per Verfügung Zugriff auf das System, Kundendaten, Infrastruktur. Aus diesem Grunde haben auch andere Unternehmungen und Projekte, die in den USA ansässig sind, hingeschmissen. Sie wollten ihre Kunden nicht betrügen. Die angesprochenen Firmen stehen generell dabei vor einem großen Problem: sie dürfen per Gesetz nicht über Hintergründe informieren. Genau darum sollte man auch hinreichend über das Thema 'National Security Letters' informiert sein.
Ein National Security Letter (NSL; deutsch etwa: Brief zur Nationalen Sicherheit) ist eine Form der strafbewehrten rechtlichen Anordnung nach US-amerikanischem Recht.
https://de.wikipedia.org/wiki/National_Security_Letter
Mit einem National Security Letter können Firmen, Telekommunikationsanbieter usw. von Regierungsbehörden verpflichtet werden, Daten über ihre Kunden herauszugeben, begrenzten oder unbegrenzten Zugang zu Infrastrukturen, Geräten, Produkten usw. zu gewähren. In der Regel enthält ein National Security Letter eine Geheimhaltungsanordnung, die es dem Empfänger ausdrücklich verbietet, über den Inhalt oder auch nur den Erhalt eines National Security Letter öffentlich zu sprechen.
Lavabit (Hintergrund recherchieren) hat aus diesem Grunde dicht gemacht. Vorträge des ehemaligen Geschäftsführers sind diesbezüglich sehr aufschlussreich.
Von Apple wissen wir dagegen vor allem eines: Apple ist bereits voll integrierter Teil des PRISM-Programms. Das heißt per se, wie schon einmal angemerkt: alle Daten, die ein Kunde Apple überlässt, sind somit frei der NSA verfügbar – egal, ob Apple Datenschutz oder Nichtverwertung persönlicher Daten verspricht; egal, ob sich Tim Cook redselig in Ausflüchten übt und öffentlich schwört, nicht mit der US-Regierung zusammenzuarbeiten. Die oben bereits verlinkten Schulungsfolien der NSA widerlegen entsprechende Statements. Oder eindeutiger gesagt: der Kunde wird wissentlich getäuscht und desinformiert – also belogen und um seine Grundrechte, um explizit verkaufte Sicherheitsversprechen usw. betrogen.
Im Fall des iPhones macht man sich auf internen Schulungsfolien, die Snowden veröffentlich hat, sogar explizit über die Apple-Kundschaft lustig. Zynisch, aber gewiss kein Scherz, den man dort lediglich den Praktikanten vorlegt. Glaubt das einer, dass die bei der NSA damit ihre Zeit vertrödeln?!?
Hinsichtlich der sonstigen Kooperation muss man annehmen, dass die Kooperation der US-Firmen mit der NSA vollumgreifend ist. Dazu braucht es keine weiteren Detail-Informationen. Wenn man den 'Generalschlüssel' zu einem Haus hat, muss ich mir nicht mehr die einzelnen Haustürschlüssel zeigen lassen. Wenn die Firmen-Betreiber obendrein verpflichtet sind, alle Zusammenarbeit öffentlich abzustreiten – hat da wirklich noch jemand Fragen? Der Generalschlüssel ist die Integration ins PRISM-Programm – und eben die National-Security-Letters.
Wer nach Snowden noch Zweifel hinsichtlich der Zusammenarbeit von US-IT mit der NSA hegt, dem ist kaum mehr herauszuhelfen. Der m u s s sich in Realitätsverweigerung üben. Es wird indes verbrecherisch, wenn er obendrein über Artikel desinformiert oder auch nur bagatellisiert.
Warum, wissen wir ja jetzt: Jenseits der offiziellen, margetingverbreiteten Mär der sicheren Apple-Infrastruktur scheint u.a. das iPhone nicht einmal nachträglich in einer Weise abgesichert werden zu können, dass der US-Präsident eines verwenden dürfte. Da kommt halt mindestens der eigene Geheimdienst per Fingerschnipp rein, vermutlich befürchten sie sogar, dass auch andere Dienste damit keine Probleme haben dürften…
http://www.zdnet.de/88178197/barack...n-kein-iphone-benutzen/?ModPagespeed=noscript
http://www.n-tv.de/technik/Obama-Ich-darf-kein-iPhone-nutzen-article11858951.html
http://www.gulli.com/news/22902-us-praesident-obama-aus-sicherheitsgruenden-kein-iphone-2013-12-05
Wenn iOS und das iPhone so sicher wären, könnte sich Obama wohl derlei Aussagen ersparen und auch den ganzen Lifestyle der Masse der Zombie-Verdummten genießen. Er würde ein iPhone verwenden – den Safe unter den Körperwanzen. Ach ja, die Zombies. Genau SO bezeichnet die NSA die Apple-Kundschaft in eigenen Schulungen! Die Zombies, das seid Ihr, die ihr euch weiterhin von Apple und von einigen Jüngern und nicht intergeren Artikelverfassern verdummen lasst und mitspielt, so die NSA:
https://netzpolitik.org/2013/wer-ha...ass-die-zombies-zahlende-kunden-sein-wuerden/
Es hätte allein schon gereicht, sich da mitunter mit dem Fall von Lavabit zu beschäftigen - die NSA tritt nämlich (u.a. via FBI) ganz offen an die Betreiber heran! Da passiert rein gar nichts aus dem Hinterhalt: die werden einfach erpresst! Ganz offen mit Zwang, Zugänge zu gewähren, Daten herauszugeben usw. Man beugt sich oder schließt...
http://de.wikipedia.org/wiki/Lavabit
Während Snowden aber angesichts der Größe Apples feststellte: Apple hatte die Wahl! Allein der Eintritt von Apple in PRISM e r s t 2012 belegt das sehr deutlich. Jobs hat wohl noch Widerstand geleistet. Erfolgreich bis zu seinem Tod. Danke dafür, Herr Jobs!!!
Herr Cook betreibt dagegen ein verlogenes Spiel. U.a. hier in der NEW YORK TIMES nachzulesen; freilich ein Verschwörungsblättchen, das zwar vor Pulitzer-Preisträgern kaum grade stehen kann, aber gewiss nicht so redlich wie 'Apfeltalk' ticken kann...
http://www.nytimes.com/2016/02/19/t...m=1&siteID=hL3Qp0zRBOc-nLBcU_ZaH3RAI3A5hP1vmQ
Dass Apple iPhones ent-lockt, wissen wir auch über Gerichtsverhandlungen (die nur die Spitze des Eiserberges darstellen, siehe die Verfügungen über NSL):
http://www.thedailybeast.com/articl...ked-iphones-for-the-feds-70-times-before.html
Jetzt aber wollte das FBI seine eigene Backdoor. Apple wollte es nicht an die große Glocke hängen. Siehe New-York-Times-Artikel. Das FBI hat nicht mitgespielt... Und Cook wollte daraus eine PR-Kampagne zaubern. Aber es geht weiter. Nach dem PR-Coup von Cook, um sich wenigstens öffentlich rauszuwinden, wird der Rest jetzt einfach gesetzlich geregelt...
NSA soll Rohdaten an FBI und CIA weitergeben dürfen...
https://netzpolitik.org/2016/nsa-soll-rohdaten-an-fbi-und-cia-weitergeben-duerfen/
Was das heißt? Das FBI braucht keine eigene Backdoor mehr. Es wird dann wohl jene der NSA verwenden dürfen...
Wie dem auch sei. Snowden sagte in Interviews wiederholt, dass die Firmen, die in den USA beheimatet sind, keine Chance haben. Sie spielen mit oder werden zerpflückt – oder sie verlassen die USA. Seit PRISM gilt, dass wir grundsätzlich von einer absoluten Auslieferung der IT-Firmen an die NSA ausgehen müssen. Statements von Herrn Cook helfen da nicht. Er desaoviert sich vielmehr als Lügner. Unnötigerweise.
Er hätte vielmehr den Gegengebeweis anzutreten. Und das wäre allein möglich, wenn die NSA grundsätzlich gesetzlich kaltgestellt würde, sich die Gesetzeslage änderte oder Apple die USA verlassen würde. All das ist nicht geschehen.
Lavabit hat sich widerstetzt - und existiert heute nicht mehr.
Apple exisitiert und ist in PRISM voll integriert. Punkt.
Jetzt dürfen die Trolle ran und ihre berufliche oder hobbymäßigen Arbeit tun. Aber, all ihr anderen Leute, Ihr solltet es besser wissen: informiert Euch selber! Grundlegend!
Wenn sich amerikanische Firmen – egal, ob Apple, Microsoft u.a. – hinsichtlich ihrer Kooperation mit US-Geheimdiensten heute indes einem umfassenden Generalverdacht ausgesetzt sehen, dann ist das grundsätzlich längst keine Frage mehr von Unterstellungen, die im Einzelfall noch belegt werden müssten. Der Befund ist vielmehr so umfassend wie eindeutig, nachdem die zugänglichen PRISM-Unterlagen sowohl sämtliche Dementis der jeweiligen Firmen wie auch sonstige Bagatellisierungen als töricht bis gezielt irreführend desavouiert haben.
Wenn dagegen obendrein heute noch Menschen, die u.a. auf die PRISM-Veröffentlichungen und entsprechende Ableitungen hinweisen, als spekulierende Spinner, Verschwörungstheoretiker usw. bezeichnet werden oder sonstwie Diskreditierungen ausgesprochen werden, solche Leute kann und darf man schlicht nicht mehr Ernst nehmen. Solche Herrschaften betreiben allenfalls noch Greenwashing für die Konsumberuhigung aller anderen – aber auch dort eben grob irreführend und desinformierend; weitreichend folgenreich für den bürgerlichen Rechtsstaat und jeden Bürger.
Vorweg ist festzustellen: Die Authentizität der von Edward Snowden den Medien überlassenen sog. PRISM-Papiere ist unbestritten. Sowohl EX-NSA-Chiefs wie Will Binney und Thomas Drake (Vorträge via Youtube z.B. beim CCC sind unbedingt hörenswert) wie auch aktive wie ausgeschiedene NSA-Direktoren namentlich Keith Alexander, Clapper u.a. bestätigen die authentische Sachlage. Nicht umsonst beschuldigt die US-Regierung Edward Snowden des Hochverrates. Nachrichten wie Original-Dokumente sind überdies zu genüge in vertrauenswürdigen Leitmedien zu finden und wurden in filmischen Dokumentationen von ARD, ZDF, ARTE usw. hinreichend aufgearbeitet. Wir dürfen wohl feststellen: da handelt es sich nicht um Filmchen von vermeintlichen 'Verschwörungstheoretikern'.
Nachdem man sich mit den bislang publizierten PRISM-Papieren beschäftigt hat (die nicht nur den PRISM-Komplex berücksichtigen, sondern weit darüber hinausgehen), kommt man also nicht um etliche Anerkenntnisse herum. Die müssen einem persönlich nicht schmecken. Ganz offensichtlich stören sie aber sogar manche Menschen; u.a. beim bisher leichtsinnigen Umgang in EDV- und Kommunikationsfragen wie auch hinsichtlich der Idealisierung eigener Lieblingsfirmen und entsprechenden Konsums (besonders deutlich im Falle Apples und zugehöriger Kundschaft). Also, lieber Realitäten leugnen, gefährdete Grundrechte aufgeben, ganz konkrete Gefahren in Abrede stellen und kritisch Hinweisende als spielverderbende Spinner diffamieren? Aber was bedeutet das überhaupt konkret im Fall Apples – was lässt sich den PRISM-Papieren über Apple entnehmen?
Apple ist internen Schulungsfolien der NSA zufolge seit spätestens 2012 vollständig in das PRISM-Programm der NSA integriert. Eine engere Zusammenarbeit ist kaum mehr möglich.
Dies bedeutet u.a., dass die NSA und Partner-Dienste (staatliche wie privatwirtschaftliche, wie am Beispiel Snowdens zu sehen ist) Vollzugriff auf alle Daten hat, die Kunden bei Apple hinterlegen oder über die Apple-Infrastruktur bewegen. Das bedeutet aber auch: Vollzugriff auf Software und Hardware. Denn sonst ist das in der Form, wie es bei der NSA geschult wird, garnicht möglich. Oder denkt hier wirklich jemand, die schulen ihre Agenten Unmöglichkeiten?
http://t3n.de/news/prism-nsa-fbi-haben-angeblich-471360/prism_2/
http://t3n.de/news/prism-nsa-fbi-haben-angeblich-471360/prism_1/
Den Folien ist zu entnehmen, dass u.a. Cloud-Daten, somit also auch alle Sync-Vorgänge via Apple-Infrastrukturen wie auch Messenger-Kommunikationen dazugehören. Zumindest die sog. 'Five-Eyes'-Geheimdienste (USA, GB, Australien, Kanada, Neu Seeland) haben somit unmittelbaren Zugriff auf diese Daten.
https://en.wikipedia.org/wiki/five_eyes
Weitere Dienste (dazu gehört u.a. der deutsche BND) haben Teilzugriff.
Die dort bislang veröffentlichen Zugriffs-Programme heißen u.a.: XKeyscore. Es lohnt sich, weiterhin über Tempora, Muscular, Stateroom, Cybercop zu informieren. Des gleichen haben die Geheimdienste jener Länder Zugriff auf das sog. 'SIPRNet', einer Regierungs-Parallelstruktur im Internet, die lange Zeit als Verschwörungstheorie abgetan wurde, mittlerweile aber bestätigt worden ist.
https://en.wikipedia.org/wiki/five_eyes
Der Umfang des unmittelbaren Zugriffs auf Kundendaten z.B. bei Apple ergibt sich indes aus zig weiteren Unterlagen, die u.a. auch NSA-Programme wie XKeyscore behandeln (Suchmaschinen helfen bei einer eigenen Recherche, die unbedingt anzuraten ist). Unklar sind allenfalls noch die konkreten manuellen wie automatisierten Analyseverfahren und z.B. Speicherfristen. Snowden hat indessen enthüllt, dass es auch direkte Angriffssysteme gibt, die sowohl auf Netzwerkknoten, Routern, aber auch einzelnen Computern, Smartphones usw. vollständigen Zugriff haben. Dazu werden u.a. auch die Daten und Infrastrukturen verwendet, die US-IT-Unternehmen verwalten. Keylogging (also das Mitschneiden aller Tastatureingaben), Übernahme der Hard/Software zur Spionage (Abhören) und zur Verwendung als Netzwerk-Rechner (von dem weitere Angriffe ausgeführt werden können). Microsoft verschenkt sowas mittlerweile sogar als Betriebssystem, so weichgekocht ist die dortige Kundschaft...
Die umfassende Gesamtüberwachung der gesamten Tele- und EDV-Verarbeitung, des Internets wie auch die Zusammenarbeit mit IT-Firmen hat indes eine lange Tradition. Den PRISM-Papieren ist aber vor allem eines zu entnehmen: Es geht beim NSA-Überwachungsprogramm nicht um Verbrechensbekämpfung. Diese ist Beifang.Dies ist die klare Aussage von Ex-NSA-Chiefs wie Will Binney, der dazu extra im Bundestagsausschuss ausgesagt hat. Es geht vielmehr u.a. um Wirtschaftsspionage, Geo-Strategie, aber auch um direkte Überwachung, Infiltration und gezielte Manipulation der Bevölkerungen. Zu den Programmen gehören u.a. Projekte zur gezielten Bevölkerungskontrolle, die sogar bis zur Überwachung und Lenkung kleinster Gras-Wurzelbewegungen reicht. Dazu gehört auch die Beschäftigung von sog. 'Troll-Einheiten', die damit beschäftigt sind, z.B. in Internet-Foren politische Diskussionen zu stören oder in bestimmte Richtungen zu lenken (siehe dazu: Guardian, Suchbegriff: Troll-Patrol). Dieses Forum stellt keine Ausnahme dar. Man sollte diesbezüglich nicht meinen, ein Forum oder eine Plattform sei 'zu klein'.
Über die Hintergründe sollte man sich aber vor allem erst einmal hinreichend informieren, statt sie in Abrede zu stellen. Seriöse Quellen sind genügend vorhanden und schimpfen jeder Bagatellisierung Hohn. Indessen sollte man sich vor allem in Foren nicht wundern, wenn regelmäßig User auftreten, die entsprechende Diskussionen unterminieren. 'Troll-Patrol' und auch direkte Behörden-Bedienstete sind überraschend umfassend aktiv. Indessen: die belegten Fakten in Abrede zu stellen, darüber desaouvieren sich auch schlicht einfach manche Idioten, die es nicht besser wissen wollen, Angst um ihre Hobbys, ihre Konsum-Religion, ihre despektierliche Lebenshaltung haben. Realitätsleugnung dazu ist konsequent unvermeidlich.
Aber zum Thema 'Apple' zurück: Die amerikanische Regierung hat sich den Blanko-Eingriffs-Check hinsichtlich der Zugriffe auf US-amerikanische IT-Industrie ausgestellt. Aus diesem Grunde hat "Lavabit" den Dienst eingestellt.
Die NSA wollte dort per Verfügung Zugriff auf das System, Kundendaten, Infrastruktur. Aus diesem Grunde haben auch andere Unternehmungen und Projekte, die in den USA ansässig sind, hingeschmissen. Sie wollten ihre Kunden nicht betrügen. Die angesprochenen Firmen stehen generell dabei vor einem großen Problem: sie dürfen per Gesetz nicht über Hintergründe informieren. Genau darum sollte man auch hinreichend über das Thema 'National Security Letters' informiert sein.
Ein National Security Letter (NSL; deutsch etwa: Brief zur Nationalen Sicherheit) ist eine Form der strafbewehrten rechtlichen Anordnung nach US-amerikanischem Recht.
https://de.wikipedia.org/wiki/National_Security_Letter
Mit einem National Security Letter können Firmen, Telekommunikationsanbieter usw. von Regierungsbehörden verpflichtet werden, Daten über ihre Kunden herauszugeben, begrenzten oder unbegrenzten Zugang zu Infrastrukturen, Geräten, Produkten usw. zu gewähren. In der Regel enthält ein National Security Letter eine Geheimhaltungsanordnung, die es dem Empfänger ausdrücklich verbietet, über den Inhalt oder auch nur den Erhalt eines National Security Letter öffentlich zu sprechen.
Lavabit (Hintergrund recherchieren) hat aus diesem Grunde dicht gemacht. Vorträge des ehemaligen Geschäftsführers sind diesbezüglich sehr aufschlussreich.
Von Apple wissen wir dagegen vor allem eines: Apple ist bereits voll integrierter Teil des PRISM-Programms. Das heißt per se, wie schon einmal angemerkt: alle Daten, die ein Kunde Apple überlässt, sind somit frei der NSA verfügbar – egal, ob Apple Datenschutz oder Nichtverwertung persönlicher Daten verspricht; egal, ob sich Tim Cook redselig in Ausflüchten übt und öffentlich schwört, nicht mit der US-Regierung zusammenzuarbeiten. Die oben bereits verlinkten Schulungsfolien der NSA widerlegen entsprechende Statements. Oder eindeutiger gesagt: der Kunde wird wissentlich getäuscht und desinformiert – also belogen und um seine Grundrechte, um explizit verkaufte Sicherheitsversprechen usw. betrogen.
Im Fall des iPhones macht man sich auf internen Schulungsfolien, die Snowden veröffentlich hat, sogar explizit über die Apple-Kundschaft lustig. Zynisch, aber gewiss kein Scherz, den man dort lediglich den Praktikanten vorlegt. Glaubt das einer, dass die bei der NSA damit ihre Zeit vertrödeln?!?
Hinsichtlich der sonstigen Kooperation muss man annehmen, dass die Kooperation der US-Firmen mit der NSA vollumgreifend ist. Dazu braucht es keine weiteren Detail-Informationen. Wenn man den 'Generalschlüssel' zu einem Haus hat, muss ich mir nicht mehr die einzelnen Haustürschlüssel zeigen lassen. Wenn die Firmen-Betreiber obendrein verpflichtet sind, alle Zusammenarbeit öffentlich abzustreiten – hat da wirklich noch jemand Fragen? Der Generalschlüssel ist die Integration ins PRISM-Programm – und eben die National-Security-Letters.
Wer nach Snowden noch Zweifel hinsichtlich der Zusammenarbeit von US-IT mit der NSA hegt, dem ist kaum mehr herauszuhelfen. Der m u s s sich in Realitätsverweigerung üben. Es wird indes verbrecherisch, wenn er obendrein über Artikel desinformiert oder auch nur bagatellisiert.
Warum, wissen wir ja jetzt: Jenseits der offiziellen, margetingverbreiteten Mär der sicheren Apple-Infrastruktur scheint u.a. das iPhone nicht einmal nachträglich in einer Weise abgesichert werden zu können, dass der US-Präsident eines verwenden dürfte. Da kommt halt mindestens der eigene Geheimdienst per Fingerschnipp rein, vermutlich befürchten sie sogar, dass auch andere Dienste damit keine Probleme haben dürften…
http://www.zdnet.de/88178197/barack...n-kein-iphone-benutzen/?ModPagespeed=noscript
http://www.n-tv.de/technik/Obama-Ich-darf-kein-iPhone-nutzen-article11858951.html
http://www.gulli.com/news/22902-us-praesident-obama-aus-sicherheitsgruenden-kein-iphone-2013-12-05
Wenn iOS und das iPhone so sicher wären, könnte sich Obama wohl derlei Aussagen ersparen und auch den ganzen Lifestyle der Masse der Zombie-Verdummten genießen. Er würde ein iPhone verwenden – den Safe unter den Körperwanzen. Ach ja, die Zombies. Genau SO bezeichnet die NSA die Apple-Kundschaft in eigenen Schulungen! Die Zombies, das seid Ihr, die ihr euch weiterhin von Apple und von einigen Jüngern und nicht intergeren Artikelverfassern verdummen lasst und mitspielt, so die NSA:
https://netzpolitik.org/2013/wer-ha...ass-die-zombies-zahlende-kunden-sein-wuerden/
Es hätte allein schon gereicht, sich da mitunter mit dem Fall von Lavabit zu beschäftigen - die NSA tritt nämlich (u.a. via FBI) ganz offen an die Betreiber heran! Da passiert rein gar nichts aus dem Hinterhalt: die werden einfach erpresst! Ganz offen mit Zwang, Zugänge zu gewähren, Daten herauszugeben usw. Man beugt sich oder schließt...
http://de.wikipedia.org/wiki/Lavabit
Während Snowden aber angesichts der Größe Apples feststellte: Apple hatte die Wahl! Allein der Eintritt von Apple in PRISM e r s t 2012 belegt das sehr deutlich. Jobs hat wohl noch Widerstand geleistet. Erfolgreich bis zu seinem Tod. Danke dafür, Herr Jobs!!!
Herr Cook betreibt dagegen ein verlogenes Spiel. U.a. hier in der NEW YORK TIMES nachzulesen; freilich ein Verschwörungsblättchen, das zwar vor Pulitzer-Preisträgern kaum grade stehen kann, aber gewiss nicht so redlich wie 'Apfeltalk' ticken kann...
http://www.nytimes.com/2016/02/19/t...m=1&siteID=hL3Qp0zRBOc-nLBcU_ZaH3RAI3A5hP1vmQ
Dass Apple iPhones ent-lockt, wissen wir auch über Gerichtsverhandlungen (die nur die Spitze des Eiserberges darstellen, siehe die Verfügungen über NSL):
http://www.thedailybeast.com/articl...ked-iphones-for-the-feds-70-times-before.html
Jetzt aber wollte das FBI seine eigene Backdoor. Apple wollte es nicht an die große Glocke hängen. Siehe New-York-Times-Artikel. Das FBI hat nicht mitgespielt... Und Cook wollte daraus eine PR-Kampagne zaubern. Aber es geht weiter. Nach dem PR-Coup von Cook, um sich wenigstens öffentlich rauszuwinden, wird der Rest jetzt einfach gesetzlich geregelt...
NSA soll Rohdaten an FBI und CIA weitergeben dürfen...
https://netzpolitik.org/2016/nsa-soll-rohdaten-an-fbi-und-cia-weitergeben-duerfen/
Was das heißt? Das FBI braucht keine eigene Backdoor mehr. Es wird dann wohl jene der NSA verwenden dürfen...
Wie dem auch sei. Snowden sagte in Interviews wiederholt, dass die Firmen, die in den USA beheimatet sind, keine Chance haben. Sie spielen mit oder werden zerpflückt – oder sie verlassen die USA. Seit PRISM gilt, dass wir grundsätzlich von einer absoluten Auslieferung der IT-Firmen an die NSA ausgehen müssen. Statements von Herrn Cook helfen da nicht. Er desaoviert sich vielmehr als Lügner. Unnötigerweise.
Er hätte vielmehr den Gegengebeweis anzutreten. Und das wäre allein möglich, wenn die NSA grundsätzlich gesetzlich kaltgestellt würde, sich die Gesetzeslage änderte oder Apple die USA verlassen würde. All das ist nicht geschehen.
Lavabit hat sich widerstetzt - und existiert heute nicht mehr.
Apple exisitiert und ist in PRISM voll integriert. Punkt.
Jetzt dürfen die Trolle ran und ihre berufliche oder hobbymäßigen Arbeit tun. Aber, all ihr anderen Leute, Ihr solltet es besser wissen: informiert Euch selber! Grundlegend!

- Registriert
- 06.04.08
- Beiträge
- 45.644
Wie kommst du darauf, dass eine "Integration in das PRISM-Programm" eine enge Zusammenarbeit bedeutet? Alleine der Hinweis "Apple added Oct 2012" deutet schon eher drauf hin, dass es eben keine Zusammenarbeit ist - sondern hier Daten auf anderen Wegen abgegriffen werden (Stichwort Codename Muscular).Apple ist internen Schulungsfolien der NSA zufolge seit spätestens 2012 vollständig in das PRISM-Programm der NSA integriert. Eine engere Zusammenarbeit ist kaum mehr möglich.
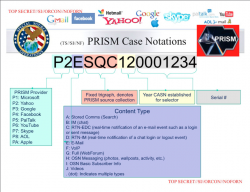
Auf den Folien steht, dass es vom Anbieter abhängt, welche Informationen verfügbar sind. Dass also "auch alle Sync-Vorgänge via Apple-Infrastrukturen wie auch Messenger-Kommunikationen" zugänglich sind, ist (zumindest anhand deiner gelieferten Belege) also reine Spekulation.Den Folien ist zu entnehmen, dass u.a. Cloud-Daten, somit also auch alle Sync-Vorgänge via Apple-Infrastrukturen wie auch Messenger-Kommunikationen dazugehören.
Und wie unterscheidet sich das von der Situation bei Apple? Auch Apple wurde gerichtlich aufgefordert Daten herauszugeben, die sie offenbar nicht einfach so herausgeben können oder wollen. Apple weigert sich dem Urteil nachzukommen und will die rechtlichen Möglichkeiten dagegen ausschöpfen. Aufgrund der finanziell begrenzten Mittel war das Lavabjt offenbar nicht möglich, also entschied man sich lieber dicht zu machen.Die NSA wollte dort per Verfügung Zugriff auf das System, Kundendaten, Infrastruktur. Aus diesem Grunde haben auch andere Unternehmungen und Projekte, die in den USA ansässig sind, hingeschmissen. Sie wollten ihre Kunden nicht betrügen.
Zuletzt bearbeitet:

tiny
Fairs Vortrefflicher
- Registriert
- 15.12.11
- Beiträge
- 4.655
Spätestens nach dem Studium des vorherigen postings #26 von @Irving ist klar, daß hier Fakten vorgelegt wurden, die durchgehend von vertrauenswürdigen Quellen stammen. Mein Dank an @Irving für die Arbeit des verfassens von #26. Wenn jemand offen ist, auch über eine andere Sichtweise, als die Systemgewollte nachzudenken, dann wird Vieles schnell klarer.
Sogar im Zweifel würde ich ganz klar davon ausgehen, daß uns Behörden belügen und betrügen. Das war schon immer so (wenn jemand anders denkt, sei es ihm belassen - wir haben Meinungsfreiheit). Aber allem Anschein nach gibt es gar keine Zweifel, wenn man sich genauer mit der Materie auseinandersetzt.
Mein Resümee ist kein Schönes: durch meine Lebenserfahrungen ist mir klar geworden, daß die Anderen stärker sind - weil die Massen so weit manipuliert wurden, daß die Übriggebliebenen als Spinner, Querulanten, und noch Schlimmeres abgemurkst werden.

Sogar im Zweifel würde ich ganz klar davon ausgehen, daß uns Behörden belügen und betrügen. Das war schon immer so (wenn jemand anders denkt, sei es ihm belassen - wir haben Meinungsfreiheit). Aber allem Anschein nach gibt es gar keine Zweifel, wenn man sich genauer mit der Materie auseinandersetzt.
Mein Resümee ist kein Schönes: durch meine Lebenserfahrungen ist mir klar geworden, daß die Anderen stärker sind - weil die Massen so weit manipuliert wurden, daß die Übriggebliebenen als Spinner, Querulanten, und noch Schlimmeres abgemurkst werden.

rootie
Filippas Apfel
- Registriert
- 30.06.11
- Beiträge
- 8.882
@Irving Wieso Du überhaupt noch online bist und nicht längst schon hinter der Couch mit Aluhut hockst, ist mir ein absolutes Rätsel.
Und das meine ich nicht ironisch! Wenn Du alles schon mit dem Dampfhammer pauschalisierst und nicht damit geizt, mit Superlativen um Dich zu werfen, müsstest Du konsequenterweise sofort den Stecker ziehen.
Um es mit Deinen Worten zu sagen: Punkt.
Und das meine ich nicht ironisch! Wenn Du alles schon mit dem Dampfhammer pauschalisierst und nicht damit geizt, mit Superlativen um Dich zu werfen, müsstest Du konsequenterweise sofort den Stecker ziehen.
Um es mit Deinen Worten zu sagen: Punkt.
Paddy2590
Querina
- Registriert
- 07.01.16
- Beiträge
- 184
@Irving
Vielen Dank für die umfassenden Infos, die du in deinem letzten Post geboten hast und für die Quellen dazu. Ich habe nach dem Lesen zunächst mal das iCloud-Backup meiner Geräte deaktiviert, um die Daten nicht weiter an Apple zu senden.
Ich muss gestehen, dass ich mich noch nicht sehr lange mit Datensicherheit und Verschlüsselungen und Co beschäftige und daher nicht viel über PRISM wusste.
Ich muss auch gestehen, dass ich jetzt noch nicht wirklich weiß, inwieweit Apple da eingebunden ist, was für Daten abgegriffen werden können, was Apple freiwillig weiter gibt und was gehackt bzw. ohne deren Wissen abgegriffen wird. Man wird wohl davon ausgehen müssen, dass die NSA sehr viele Daten hat und bekommt.
Nach meiner Recherche, die ich aufgrund der Verurteilung Apples zur Hilfe bei der Entschlüsselung des iPhones betrieben habe, muss ich allerdings davon ausgehen, dass zumindest iMessage über eine leistungsstarke End-to-End-Verschlüsselung verfügt, die auch die NSA nicht so einfach umgehen kann (es sei denn, sie haben die Verschlüsselung inzwischen geknackt). Weißt du da anderes?
Und was die Sicherheit der Geräte angeht: Die "neuen" Sicherheitsmerkmale, also bspw. die Vollverschlüsselung des Speichers im ausgeschalteten Zustand, kamen erst nach dem Bekanntwerden von PRISM, sodass hierzu keine Dokumente vorliegen können. Dass Apple hier aktiv geworden ist finde ich gut. Wie ich jetzt schon mehrfach geschrieben habe, dürfte es für jeden recht schwer werden, ein iPhone mit aktueller Software zu knacken.
Welche Daten auf anderem Wege, also während der Übertragung oder direkt von Apple abgegriffen werden können, ist eine andere Frage.
Für mich selbst ziehe ich daraus die Erkenntnis, dass man weiterhin sehr vorsichtig sein sollte, was man über das Internet jagt, das war ich aber auch vorher schon. Sensible Dokumente in der Cloud sind einfach tabu.
Ich finde es nach wie vor löblich, dass Apple die Anfrage des FBI nicht erfüllt und dagegen vorgeht. Denn noch mal: Staatliche Überwachung ist das eine, das andere sind Zugriffsmöglichkeiten anderer Stellen auf die Geräte, und dem schiebt Apple einen Riegel vor. Und sie haben eine große Debatte über Datenschutz und die Rechtmäßigkeit von Überwachungsmaßnahmen losgetreten, was in jedem Fall nur gut sein kann. Aber wie ich oben schon schrieb: Apple wird in großem Umfang mit dem FBI kooperieren, und wohl auch mit anderen staatlichen Stellen. Was an sich ja erstmal gut und richtig ist (siehe meinen Kommentar oben, #23). Niemand braucht ein Unternehmen, welches sich über geltende Gesetze eigenmächtig hinwegsetzt (abgesehen von Ausnahmefällen natürlich)...
Ein schwieriges Thema, definitv...
Vielen Dank für die umfassenden Infos, die du in deinem letzten Post geboten hast und für die Quellen dazu. Ich habe nach dem Lesen zunächst mal das iCloud-Backup meiner Geräte deaktiviert, um die Daten nicht weiter an Apple zu senden.
Ich muss gestehen, dass ich mich noch nicht sehr lange mit Datensicherheit und Verschlüsselungen und Co beschäftige und daher nicht viel über PRISM wusste.
Ich muss auch gestehen, dass ich jetzt noch nicht wirklich weiß, inwieweit Apple da eingebunden ist, was für Daten abgegriffen werden können, was Apple freiwillig weiter gibt und was gehackt bzw. ohne deren Wissen abgegriffen wird. Man wird wohl davon ausgehen müssen, dass die NSA sehr viele Daten hat und bekommt.
Nach meiner Recherche, die ich aufgrund der Verurteilung Apples zur Hilfe bei der Entschlüsselung des iPhones betrieben habe, muss ich allerdings davon ausgehen, dass zumindest iMessage über eine leistungsstarke End-to-End-Verschlüsselung verfügt, die auch die NSA nicht so einfach umgehen kann (es sei denn, sie haben die Verschlüsselung inzwischen geknackt). Weißt du da anderes?
Und was die Sicherheit der Geräte angeht: Die "neuen" Sicherheitsmerkmale, also bspw. die Vollverschlüsselung des Speichers im ausgeschalteten Zustand, kamen erst nach dem Bekanntwerden von PRISM, sodass hierzu keine Dokumente vorliegen können. Dass Apple hier aktiv geworden ist finde ich gut. Wie ich jetzt schon mehrfach geschrieben habe, dürfte es für jeden recht schwer werden, ein iPhone mit aktueller Software zu knacken.
Welche Daten auf anderem Wege, also während der Übertragung oder direkt von Apple abgegriffen werden können, ist eine andere Frage.
Für mich selbst ziehe ich daraus die Erkenntnis, dass man weiterhin sehr vorsichtig sein sollte, was man über das Internet jagt, das war ich aber auch vorher schon. Sensible Dokumente in der Cloud sind einfach tabu.
Ich finde es nach wie vor löblich, dass Apple die Anfrage des FBI nicht erfüllt und dagegen vorgeht. Denn noch mal: Staatliche Überwachung ist das eine, das andere sind Zugriffsmöglichkeiten anderer Stellen auf die Geräte, und dem schiebt Apple einen Riegel vor. Und sie haben eine große Debatte über Datenschutz und die Rechtmäßigkeit von Überwachungsmaßnahmen losgetreten, was in jedem Fall nur gut sein kann. Aber wie ich oben schon schrieb: Apple wird in großem Umfang mit dem FBI kooperieren, und wohl auch mit anderen staatlichen Stellen. Was an sich ja erstmal gut und richtig ist (siehe meinen Kommentar oben, #23). Niemand braucht ein Unternehmen, welches sich über geltende Gesetze eigenmächtig hinwegsetzt (abgesehen von Ausnahmefällen natürlich)...
Ein schwieriges Thema, definitv...
Zuletzt bearbeitet:
McApple
Beauty of Kent
- Registriert
- 03.04.05
- Beiträge
- 2.164
OMG, da fehlen einem jegliche Worte! @Irving spielt den weißen Ritter, zitiert seitenweise Richtiges, kommt aber an den entscheidenden Stellen zu den falschen Schlüssen und @tiny macht seinem Namen alle Ehre und stellt sich naiv aber heldenhaft an seine Seite.
@Irving Du hast es noch immer nicht kapiert! Niemand stellt PRISM oder andere Datensammel- und Auswertungsprogramme in Frage. Das die Intelligence-Services geltendes Recht brechen um an Informationen zu kommen auch nicht. Das Apple im Rahmen der gesetzlichen Bestimmungen in den USA auch mit den Behörden zusammenarbeitet auch nicht.
Aber es ist ein gewaltiger Unterschied ob wir über einen Zugang zu einem Device sprechen, oder der Bereitstellung von Daten, über die man verfügt. Ausgehend davon können wir gerne weiter diskutieren, auf alles andere werde ich nicht mehr eingehen.
P.S. Und dann wäre noch eine Entschuldigung bei @FlyingDucman fällig!
@Irving Du hast es noch immer nicht kapiert! Niemand stellt PRISM oder andere Datensammel- und Auswertungsprogramme in Frage. Das die Intelligence-Services geltendes Recht brechen um an Informationen zu kommen auch nicht. Das Apple im Rahmen der gesetzlichen Bestimmungen in den USA auch mit den Behörden zusammenarbeitet auch nicht.
Aber es ist ein gewaltiger Unterschied ob wir über einen Zugang zu einem Device sprechen, oder der Bereitstellung von Daten, über die man verfügt. Ausgehend davon können wir gerne weiter diskutieren, auf alles andere werde ich nicht mehr eingehen.
P.S. Und dann wäre noch eine Entschuldigung bei @FlyingDucman fällig!
FlyingDucman
Reinette de Champagne
- Registriert
- 17.10.13
- Beiträge
- 417
Warum bedankst Du Dich für irreführende Desinformation, indem Fakten weggelassen werden und das Gesamtprogramm, um das es geht, verharmlost wird? Hirn und Verstand? Genau das Gegenteil ist der Fall. Und warum informierst Du Dich nicht selber gründlich, wenn es um Deine Grundrechte und die vollständige Aushebelung rechtsstaatlicher Prinzipien geht, die Dich obendrein auch als Deutscher angehen? Denn u.a. über Xkeyscore greifen auch deutsche Behörden NSA-Daten ab. Wie willkürlich und weitreichend eine Überwachung selbst hierzulande bereits ausfällt, ist u.a. über den Fall des Lebensgefährten von Anne Roth zu erfahren.
Warum gezielte Desinformation ?
Nichts was ich geschrieben habe, ist erfunden bzw. erlogen.
Und, dass es viel mehr Programme als nur PRISM gibt, ist mir durchaus bewusst.
In deinem 1. Post hast du aber auch nur PRISM erwähnt, und deine Annahme dahingehend war falsch.
Bei PRISM geht es nur um Internetdaten, was an sich schon verwerflich genug ist.
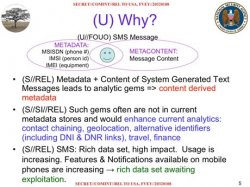
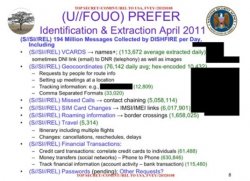
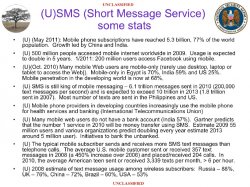
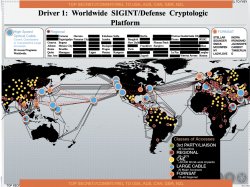
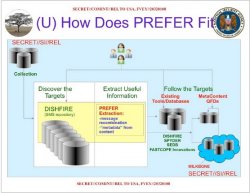
Dass es da noch TEMPORA, DISHFIRE, ECHELON, XKeyScore etc. gibt zweifelt doch niemand an.
Und ich habe im Rahmen eines Uniseminars durchaus damit auseinandergesetzt und eine Recherche durchführen müssen.
Also bevor du mir Unfähigkeit vorwirfst, kläre erst einmal selbständig die Fakten.
Und auf die Entschuldigung kann ich verzichten, das hier ist eine Diskussion in einem Internetforum; wenn mich jede Anfeindung etc. beunruhigen würde, müsste ich dem Internet fernbleiben. Gibt schlimmeres...
Anhänge
-
 d37371e4-5d38-4568-81e2-09c8eaa3936a-460x345.jpeg76,9 KB · Aufrufe: 19
-
 dishfire.jpg74,8 KB · Aufrufe: 27
-
 Dishfire2.jpg266,8 KB · Aufrufe: 26
-
 ECHELON.jpg535,3 KB · Aufrufe: 27
-
 prefer-nsa.jpg75,6 KB · Aufrufe: 31
-
 Screen Shot 2015-05-04 at 2.48.42 pm.png77,7 KB · Aufrufe: 31
-
 Screen Shot 2015-05-04 at 2.49.08 pm.png44 KB · Aufrufe: 26
-
 Screen Shot 2015-05-04 at 2.49.37 pm.png65,4 KB · Aufrufe: 30
-
 Screen Shot 2015-05-04 at 2.49.53 pm.png62,2 KB · Aufrufe: 34
-
 Screen Shot 2015-05-04 at 2.50.19 pm.png41,5 KB · Aufrufe: 30
-
 Screen Shot 2015-05-04 at 2.50.33 pm.png60,7 KB · Aufrufe: 26
-
 Screen Shot 2015-05-04 at 2.50.42 pm.png54,2 KB · Aufrufe: 29
-
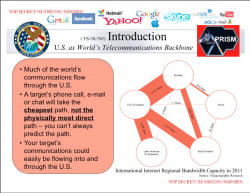 Screen Shot 2015-05-04 at 12.45.09 pm.png712,6 KB · Aufrufe: 33
-
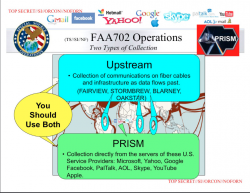 Screen Shot 2015-05-04 at 12.46.26 pm.png729,4 KB · Aufrufe: 32
-
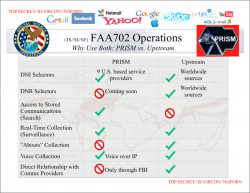 Screen Shot 2015-05-04 at 12.46.40 pm.png675,2 KB · Aufrufe: 32
-
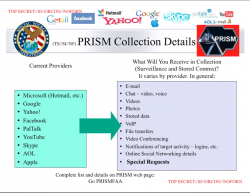 Screen Shot 2015-05-04 at 12.46.54 pm.png538,8 KB · Aufrufe: 32
-
 Screen Shot 2015-05-04 at 12.47.04 pm.png505,8 KB · Aufrufe: 35
-
 Screen Shot 2015-05-04 at 12.48.09 pm.png614,8 KB · Aufrufe: 32

- Registriert
- 06.02.05
- Beiträge
- 24.203
So sehen streng geheime Powerpoints aus? Ich schmeiß mich weg. Das MUSS ein Praktikant entworfen haben.
McApple
Beauty of Kent
- Registriert
- 03.04.05
- Beiträge
- 2.164
Das hatte ich mir damals auch gedacht, als die ersten Snowden Dokumente veröffentlicht wurden.So sehen streng geheime Powerpoints aus? Ich schmeiß mich weg. Das MUSS ein Praktikant entworfen haben.
Aber was will man von Computer-Nerds auch erwarten? Für die ist PowerPoint wie für den Teufel das Weihwasser....

rootie
Filippas Apfel
- Registriert
- 30.06.11
- Beiträge
- 8.882
Weshalb wird denn @Irving für seine Recherchen so angegriffen?
Kein Mensch greift ihn an. Aber wer mit Totschlagkriterien austeilt (100%ige Überwachung, keine Ausnahmen, Punkt!) muss sich auch den Vorwurf der Inkonsequenz gefallen lassen. Wie meine Vorredner schon korrekt beschreiben, bestreitet hier niemand, dass es XKeyscore und wie die Programme alle heißen mögen, auch wirklich gibt. Nur ist es ja wohl ein himmelweiter Unterschied, ob die NSA meine in der Cloud gespeicherten Daten auslesen können oder jederzeit direkt auf mein Handy Zugriff haben. Ersteres ist sicherlich möglich, zweiteres bezweifle ich - gerade bei Apple-Handys - nach wie vor. Und so lange mir hier keiner einen schlüssigen Beweis liefert ist das für mich nur Schaumschlägerei.
McApple
Beauty of Kent
- Registriert
- 03.04.05
- Beiträge
- 2.164
Punkt!Kein Mensch greift ihn an. Aber wer mit Totschlagkriterien austeilt (100%ige Überwachung, keine Ausnahmen, Punkt!) muss sich auch den Vorwurf der Inkonsequenz gefallen lassen. Wie meine Vorredner schon korrekt beschreiben, bestreitet hier niemand, dass es XKeyscore und wie die Programme alle heißen mögen, auch wirklich gibt. Nur ist es ja wohl ein himmelweiter Unterschied, ob die NSA meine in der Cloud gespeicherten Daten auslesen können oder jederzeit direkt auf mein Handy Zugriff haben. Ersteres ist sicherlich möglich, zweiteres bezweifle ich - gerade bei Apple-Handys - nach wie vor. Und so lange mir hier keiner einen schlüssigen Beweis liefert ist das für mich nur Schaumschlägerei.

FlyingDucman
Reinette de Champagne
- Registriert
- 17.10.13
- Beiträge
- 417
So sehen streng geheime Powerpoints aus? Ich schmeiß mich weg.
Ja, das liegt den NSA Jungs nicht wirklich; sie machen das ja durch andere Kompetenzen wieder wett.

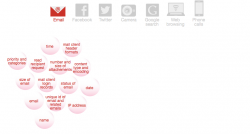
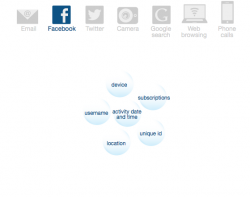
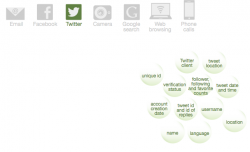
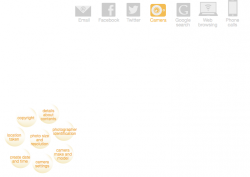
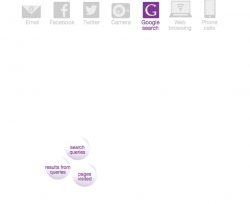
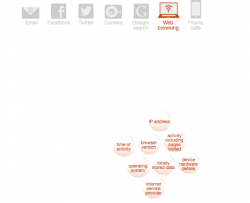
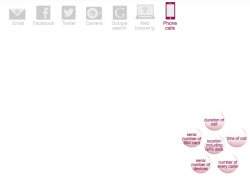
Die Screenshots, die zeigen in welcher Kategorie (E-Mail, Handy,Facebook, Twitter,etc.), was betroffen ist, sind jedoch vom Guardian.
2003-2026 Apfeltalk | Made on a Mac