


- Registriert
- 28.10.12
- Beiträge
- 2.300
Im vergangenen Jahr war das Entwickler-Portal nach einem erfolgreich ausgenutzten Sicherheitsleck eine Zeit lang offline und wurde von Apple nach und nach erst wieder online geschaltet. Nun rückt der Zugang für Entwickler erneut in den Fokus und wieder geht es um ein recht gravierendes Sicherheitsproblem. Durch einen Trick war es dem Entwickler Jesse Järvi möglich, sämtliche persönlichen Informationen von allen Personen einzusehen, die bei Apple als Entwickler registriert sind. Dazu zählen natürlich auch zahlreiche Mitarbeiter des Unternehmens aus allen hierarchischen Stufen des Konzern, sowie einige wichtige Partner.[prbreak][/prbreak]
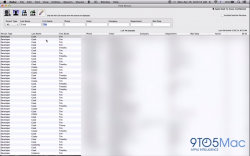
Um an die Daten zu gelangen nutzte der Entwickler die Apple interne Bug-Tracker-App namens Radar, die sich mit dem entsprechenden Direktlink zwar von Jedem herunterladen ließ, allerdings eine Apple ID als Login benötigt, die auf einen Mitarbeiter des Unternehmens läuft. Und genau an diesem Punkt setzte Järvi an. Denn gibt man eine falsche Apple-Kennung ein, wirft das Programm einen zwar raus, verhindert aber nicht den Zugriff auf andere Komponenten die mit Radar zur Verfügung stehen wie zum Beispiel die hier benutze Personensuchfunktion. Hier war es möglich nach beliebigen Personen zu suchen, sodass deren Informationen wie Name, Telefonnummer oder Email-Adresse ohne weiteres angezeigt wurden. Dieses Video veranschaulicht die Nutzung der geschlossenen Sicherheitslücke.
9to5mac war die Lücke bereits am Samstag bekannt, man hielt Informationen darüber aus Rücksicht allerdings bis zur Behebung des Problems zurück. Apple hat das Portal vergangene Nacht vom Netz genommen, um das Problem zu beseitigen und den Zugang zu den Daten zu verhindern. Mittlerweile ist die Seite wieder erreichbar. Auch lässt sich das Programm Radar nicht mehr öffentlich herunterladen.
via 9to5mac
Um an die Daten zu gelangen nutzte der Entwickler die Apple interne Bug-Tracker-App namens Radar, die sich mit dem entsprechenden Direktlink zwar von Jedem herunterladen ließ, allerdings eine Apple ID als Login benötigt, die auf einen Mitarbeiter des Unternehmens läuft. Und genau an diesem Punkt setzte Järvi an. Denn gibt man eine falsche Apple-Kennung ein, wirft das Programm einen zwar raus, verhindert aber nicht den Zugriff auf andere Komponenten die mit Radar zur Verfügung stehen wie zum Beispiel die hier benutze Personensuchfunktion. Hier war es möglich nach beliebigen Personen zu suchen, sodass deren Informationen wie Name, Telefonnummer oder Email-Adresse ohne weiteres angezeigt wurden. Dieses Video veranschaulicht die Nutzung der geschlossenen Sicherheitslücke.
9to5mac war die Lücke bereits am Samstag bekannt, man hielt Informationen darüber aus Rücksicht allerdings bis zur Behebung des Problems zurück. Apple hat das Portal vergangene Nacht vom Netz genommen, um das Problem zu beseitigen und den Zugang zu den Daten zu verhindern. Mittlerweile ist die Seite wieder erreichbar. Auch lässt sich das Programm Radar nicht mehr öffentlich herunterladen.
via 9to5mac


