


- Registriert
- 19.07.09
- Beiträge
- 1.409
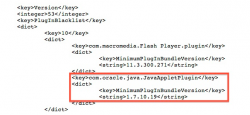
Eine neu entdeckte Sicherheitslücke in Java 7 hat Apple dazu veranlasst, das Programm sicherheitshalber zu deaktivieren. Wie MacRumors berichtet, landet das Java-7-Plug-in über ein automatisches Update der "Xprotect.plist" auf der internen Blacklist von OS X. Laut einer Warnung von US-Sicherheitsexperten aus den Reihen des US-Ministeriums für innere Sicherheit könnte die Sicherheitslücke bereits jetzt zum Identitätsdiebstahl oder für den Aufbau eines Bot-Netzes ausgenutzt werden (via ZDNet). Die nötigen Codes für einen derartigen Angriff seien sogar schon im Netz verfügbar.[PRBREAK][/PRBREAK]
Da es bislang praktisch keine wirksame Lösung für das Problem gibt, rät auch das US-Ministerium dazu, Java-7-Plug-ins vorerst komplett zu deaktivieren. In Safari lässt sich Java einfach im Menü Einstellungen/Sicherheit von Hand deaktivieren. Wann Oracle ein entsprechendes Update nachreicht das die Lücke schließt ist noch nicht bekannt.
Via MacRumors
Da es bislang praktisch keine wirksame Lösung für das Problem gibt, rät auch das US-Ministerium dazu, Java-7-Plug-ins vorerst komplett zu deaktivieren. In Safari lässt sich Java einfach im Menü Einstellungen/Sicherheit von Hand deaktivieren. Wann Oracle ein entsprechendes Update nachreicht das die Lücke schließt ist noch nicht bekannt.
"Hackers have discovered a weakness in Java 7 security that could allow the installation of malicious software and malware on machines that could increase the chance of identity theft, or the unauthorized participation in a botnet that could bring down networks or be used to carry out denial-of-service attacks against Web sites."
Via MacRumors
Zuletzt bearbeitet von einem Moderator:


