• Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick
  • November - das bedeutet oftmals Herbstblues, grauer Himmel, Tristesse und Wetter, bei dem man gern im Warmen bleibt. Aber nur oftmals! Wir fordern Euch gern auf, gegen den Herbstblues anzukämpfen und hoffen, dabei hilft Euch unser aktuelles Monatsthema. Neugierig geworden? --> Zum Mitmachen bitte hier klicken

Feature Anleitung: E-Mail verschlüsseln auf Mac und iOS

Es ist ja nicht so das ich nicht für beide verfahren bin (im Gegenteil!) aber ich muss halt deutlich aufzeigen das es zumindest in meinem Geschäftsfeld und Kundenstamm (ich rede nicht mal mehr von Privat Personen wo es ja fast noch unmöglicher wird) leider nahezu unmöglich ist eine saubere Verbreitung zu erzeugen.
 
Das stimmt. Aber eben nur für die Verwendung von Verschlüsselung. Aber signieren kannst Du deine geschäftlichen Emails ja trotzdem um deinen Kunden zu "garantieren" das die Mail von Dir bzw. einem Mitarbeiter deines Unternehmens (sofern vorhanden) stammt.
Gut... auch hier trifft natürlich das Gegenargument: "Was interessiert es mich, wenn der Kunde es garnicht weiß/merkt". Aber eventuell muss man manchmal mit gutem Beispiel vorangehen. Erst recht, wenn man grundsätzlich zu den Vorteilen des Systems steht. ;)
 
  • Like
Reaktionen: Michael Reimann
...da das Zertifikat sonst komischerweise nur in "Zertifikate" und nicht in "Meine Zertifikate" gesetzt und in Mail daraufhin nicht erkannt wurde.

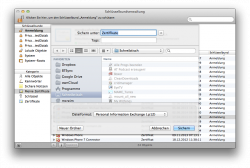
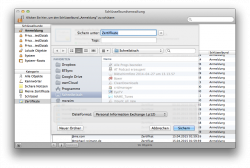
Bei mir landet schon das per Safari heruntergeladene ".p7s" Zertifikat immer in "Zertifikate". Somit kann ich es gar nicht erst in das ".p12" exportieren..
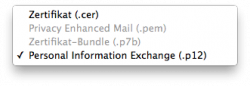
Im Mail wird allerdings angezeigt, dass die e-Mail signiert wird. Aber der Export auf ein iOS Gerät ist trotzdem nicht möglich (ausgegrautes ".p12" Format).
 
Vielen Dank für die sehr gute Anleitung!
Leider habe ich aber in meinem privaten Umfeld die Erfahrung gemacht, dass wirklich fast niemand Interesse an der Verschlüsselung von Mails hat ... es ist immer allen zu kompliziert; ich konnte ja selbst die Leute nicht davon überzeugen von whatsapp auf threema zu wechseln. Irgendwie muss das Verschlüsseln von Mails etc. noch einfach werden (am besten nur ein Klick oder so :D) bevor sich das glaub in der breiten Masse durchsetzen wird...leider o_O
 
  • Like
Reaktionen: Farafan
Genau darum geht es.

Wenn sich jemand hier nach der Anleitung die Verschlüsselung einstellen will und das Feld zum Export ist grau oder es landet im falschen Ordner dann ist für 95% das Thema damit schon erledigt. Wenn die Geschichte nicht narrensicher wird setzt sich Verschlüsselung nie durch.
 
Siehst da fängt es schon an, "es ist ihnen nicht mehr zu helfen" aha, was stellst du dir jetzt vor soll ich meinem Kunden kündigen mit der Begründung mir ist meine digitale Sicherheit wichtiger wie unser gemeinsames Geschäft?

Du redest bei Weltfremd von "etablierter Technologie" ich rede bei Weltfremd von "etablierter Soziologie".

Spätes Edit: Bitte versteh mich nicht falsch, ich bin total dafür zu Zertifizeren und Verschlüsseln (habe ja selbst) und sehr sehr froh über diesen Guide ABER wir müssen das auch mal nüchtern betrachten.

Ich verstehe Dich - glaube ich - schon richtig ;-) Natürlich gibt es immer - leider auch im Geschäftsbereich - Menschen, denen das nicht so wichtig ist. Und natürlich müssen wir alle auch Druck auf die Konzerne ausüben, diese Technologie besser in ihre Systeme zu integrieren. Ich gebe Dich auch völlig recht, das es alles nur halbherzig umgesetzt ist. Vermutlich - das ist aber reine Spekulation - weil man nichts mehr Geld damit verdienen kann und E-Mail eh ein lästiger Anhang ist. (Aus Sicht der Konzerne) Da wird dann lieber ich noch buntere und überladenere Clients investiert, um die Kunden damit von der eigentlichen Sache abzulenken.

Was ich aber glaube und das ist meine tiefste Überzeugung, dass wir alle die ersten Schritte gehen müssen, damit sich überhaupt was bewegt. Gerade im geschäftlichen Bereich müsste man die Menschen überzeugen, dass Verschlüsselung nicht nur ein nettes Gimmick ist. Die meisten "Verweigerer" sehen sicher nicht die aufwändige Technik, sondern den Preis. "Es geht ja auch so!" ist ein oft gehörtes Argument.

Ich fand es jedenfalls wichtig, das Thema auf die Tagesordnung zu holen und werde auch nicht müde, es immer mal wieder anzusprechen. :D

Ich frage mich was Angesichts wildgewordener Politiker, Geheimdienste, nicht funktionierender Sicherheitsstandards und geklauter Identitäten noch alles passieren muss, damit sich grundlegend was ändert?! Ich weiß es nicht.
 
  • Like
Reaktionen: Mitglied 129448
Genau darum geht es.

Wenn sich jemand hier nach der Anleitung die Verschlüsselung einstellen will und das Feld zum Export ist grau oder es landet im falschen Ordner dann ist für 95% das Thema damit schon erledigt. Wenn die Geschichte nicht narrensicher wird setzt sich Verschlüsselung nie durch.

Das sehe ich anders. Wir leben allesamt in einer sehr technischen Welt in der nicht immer alles Gold ist, was glänzt, auch bei Apple nicht. Mag sein, das einige - vielleicht auch viele - aufgeben, wenn es nicht mit ein bis zwei Klicks erledigt ist. Aber vielleicht findet sich einer oder eine, die bereit ist weiterzumachen und nicht aufzugeben. Man muss nicht immer bei allen davon ausgehen, das sie lethargisch sind und nichts tun.

Wie war es denn bei der WLAN-Verschlüsselung. Da hat sich anfänglich auch niemand drum geschert. Als es dann Pflicht wurde, haben die Hersteller und die Kunden das Prinzip verstanden.

Natürlich muss diese Technik einfacher werden. Aber das wird sie nur, wenn ein Bedarf da ist. Sonst sehen die Hersteller keine Notwendigkeit, irgendetwas zu ändern. :-)
 
Wie war es denn bei der WLAN-Verschlüsselung. Da hat sich anfänglich auch niemand drum geschert. Als es dann Pflicht wurde, haben die Hersteller und die Kunden das Prinzip verstanden.

Prima Beispiel. Ein Router ohne zwangsweise WLAN-Verschlüsselung ist heute quasi unverkäuflich. Und welch ein Aufschrei würde durch die Presse gehen wenn ein Router auf dem Markt dies nicht zwingend bei der Einrichtung verlangen würde.

Bei den Betriebssystemen muss hier dringend ein entsprechendes Procedere implementiert und auch vom Kunden gefordert werden. .
 
  • Like
Reaktionen: Robotunixorn
...Und natürlich müssen wir alle auch Druck auf die Konzerne ausüben, diese Technologie besser in ihre Systeme zu integrieren. Ich gebe Dich auch völlig recht, das es alles nur halbherzig umgesetzt ist. Vermutlich - das ist aber reine Spekulation - weil man nichts mehr Geld damit verdienen kann und E-Mail eh ein lästiger Anhang ist. (Aus Sicht der Konzerne) Da wird dann lieber ich noch buntere und überladenere Clients investiert, um die Kunden damit von der eigentlichen Sache abzulenken.
Das trifft es wirklich sehr gut! Leider habe ich, soweit ich mich erinnere, von noch keinem Unternehmen, eine Email erhalten die eine Signatur enthalten hat. Emails meines CA mal ausgenommen, aber die sitzen ja an der Quelle. ;)
Gerade wenn es um Unternehmen geht, bei denen durch Phishing-Mails besondere Gefahr für den Kunden besteht, (Beispiel: Banken, Versicherungen, Provider, ...) fehlt aus meiner Sicht ganz klar ein gesetzlicher Zwang diese Mechanismen einsetzen zu müssen. Solange es diesen nicht gibt, werden Unternehmen weiter html Mails mit reichlich eingebettetem Inhalt versenden und sich freuen wie gut Alles funktioniert. :)
 
Vielen Dank für den tollen Artikel, habe jetzt eine Signatur bei mir eingerichtet und diese mit dem Apple Configurator auf mein iPhone übertragen :)
 
  • Like
Reaktionen: Michael Reimann
Bei mir landet schon das per Safari heruntergeladene ".p7s" Zertifikat immer in "Zertifikate". Somit kann ich es gar nicht erst in das ".p12" exportieren..
Im Mail wird allerdings angezeigt, dass die e-Mail signiert wird. Aber der Export auf ein iOS Gerät ist trotzdem nicht möglich (ausgegrautes ".p12" Format).
Das ist äußerst merkwürdig. Hier geht es problemlos. Es wird also noch weitere Forschung nötig sein, das Problem einzugrenzen. Ich kann sowohl im Bereich "Meine Zertifikate" als auch in "Zertifikate" auf exportieren als .p12 klicken. Was hier anders ist, als bei Dir weiß nicht natürlich nicht.

Bildschirmfoto 2014-04-27 um 13.13.57.png
Bildschirmfoto 2014-04-27 um 13.14.36.png

Hier sind die anderen Optionen grau!
Bildschirmfoto 2014-04-27 um 13.16.34.png
 
Also bei mir wird das blaues Symbol oben an der Mail nicht angezeigt.

Ist das Mail auf den Bildern und welche Version?

mfg Meru
 
Auch bei mir funktioniert es nicht. Das Ding landet immer in "Zertifikate". Ich kann auch nicht als. p12 exportieren.

Habe jetzt etliche mal versucht, die Datei zu öffnen, es kommt nie in "Meine Zertifikate".
 
Auch bei mir funktioniert es nicht. Das Ding landet immer in "Zertifikate". Ich kann auch nicht als. p12 exportieren.

Habe jetzt etliche mal versucht, die Datei zu öffnen, es kommt nie in "Meine Zertifikate".

Wenn es da ist, sollte es in beiden Bereichen sichtbar sein. Ein paar mal die Keychain oben und die Bereiche wechseln oder Keychain Access erneut starten.
 
Es handelt sich möglichweise um einen Bug. Wie @DaywalkerV herausgefunden hat, geht es, wenn man sich die p7b Datei selber mailt und dann die Datei direkt aus der Mail heraus öffnet.
 
Geht bei meinem Air unter ML auch nicht.

Ich habe da nur eine .p7s. Die kann ich nur nach .cer , p7b oder .pem exportieren. "Meine Zertifikate" geht nicht.
 
Okay, wie von Geisterhand ging es nun.
Als ich mir die .p7 selbst mailen wollte, waren auf einmal die Symbole verfügbar und Mail fragte mich beim Absenden, ob es die E-Mail signieren darf.
 
Ist das Schloss oben beim Schlüsselbund geöffnet? Könnte evtl. auch damit zu tun haben, dass "Meine Zertifikate" anzeigen leer bleibt?!
Habe leider momentan mein Air nicht in der Nähe..


Sent from my iPhone using Apfeltalk mobile app
 
Nö, Schlüsselbund ist logischerweise offen.

Ich schätze mal das es an ML liegt.