


- Registriert
- 15.06.24
- Beiträge
- 34.243
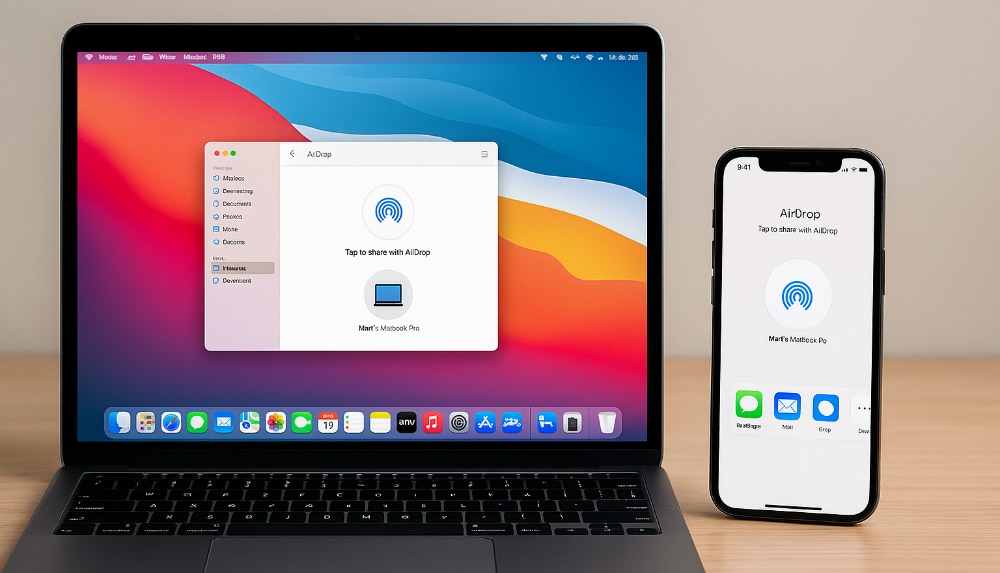
Neue Forschung des CISPA Helmholtz-Zentrums für Informationssicherheit hat schwerwiegende Schwachstellen in den drahtlosen Dateiaustauschdiensten AirDrop und Quick Share entdeckt. Diese Sicherheitslücken betreffen Milliarden von Geräten weltweit und zeigen, dass Angriffe im unmittelbaren Umfeld möglich sind. Nutzer:innen sollten ihre Einstellungen überprüfen und Schutzmaßnahmen ergreifen, um ihre Daten zu sichern.
- Sicherheitsforscher:innen haben sechs Schwachstellen in AirDrop und Quick Share entdeckt.
- Die Lücken betreffen Milliarden Geräte und ermöglichen Angriffe im unmittelbaren Umfeld.
- Riskante Standardeinstellungen erhöhen die Angriffsfläche erheblich.
- Nutzer:innen sollten AirDrop und Quick Share auf „nur Kontakte“ oder temporär aktivieren.
- Die Sichtbarkeit der Geräte und die Freigabe-Rechte sollten kritisch überprüft werden.
Wie steht ihr zu den neuen Erkenntnissen über die Sicherheitslücken von AirDrop und Quick Share? Welche Maßnahmen haltet ihr für notwendig, um eure Daten zu schützen? Diskutiert mit uns im Forum!
Klick hier, um den vollständigen Beitrag im Magazin zu lesen
Hinweis: Dieser Beitrag ist eine automatisch erstellte Zusammenfassung mithilfe von Künstlicher Intelligenz. Eine redaktionelle Prüfung fand nicht statt.