• Das kreative Thema des Monats Oktober wird vor allem diejenigen unter Euch besonders ansprechen, denen Do-it-yourself quasi im Blut liegt. Zeigt uns Eure Improvisationskünste oder fotografiert, was andere Leute sich so im Alltag zusammengestrickt haben. --> Zum Mitmachen bitte hier klicken

Achtung Malware: Silver Sparrow

Scotch

Brauner Matapfel
Registriert
02.12.08
Beiträge
8.402
Da ich auch nach drei Tagen zu meiner großen Verwunderung weder im Magazin (ja, da habe ich tatsächlich nachgesehen) noch mit der Suchfunktion irgendeinen Artikel gefunden habe: Es gibt eine neue irritierende Malware getauft "Silver Sparrow" unter macOS. Irritierend ist sie deshalb, weil sie eine aktive Verbindung zu einem Steuerserver aufbaut, der offenbar bis jetzt nicht genutzt wird. Wieso das so ist, weiss keiner - das irritiert 😉

Was heisst das? Erstmal, das bis jetzt nichts passiert ist und dann, dass sich das quasi auf der Stelle ändern kann.

Hinterhältig ist, dass sich die Malware über einen Angriff auf die Installer-Schnittstelle installiert, auch wenn man die Installation an sich abbricht. Inzwischen hat Apple das Zertifikat zurückgezogen, der Malware-Erkenner von macOS meckert jetzt also, wenn man versucht, das *.pkg zu installieren. Aus dieser Äußerung alleine schliesse ich, dass bis dahin die Malware mit einem gültigen Zertifikat unterwegs war. D.h. sie kann sich im Prinzip als Installer für irgendwas getarnt haben und selbst wenn man dann nach starten der Installation abgebrochen hat, weil einem etwas seltsam vor kam, ist es schon zu spät.

Hier ein kurzer Bericht, wo das alles schöner beschrieben ist.

Also alle mal nachgucken: Wenn ihr eine der folgenden Dateien findet, ist/wurde euer System kompromittiert

Code:
/tmp/agent.sh
/tmp/version.json
/tmp/version.plist
~/Library/._insu

Ahso, Silver Sparrow kommt neben der x86 Variante auch in einer nativen M1 Version, ist also in jeder Hinsicht "brandaktuell" 😉
 
Zuletzt bearbeitet:
ja, hatte ich heute früh bei heise.de gelesen. Werde nachher mal beide MacBooks prüfen.
 
Bei mir scheitert es schon daran nachzuschauen, ob die oben genannten Dateien zu finden sind.

Für ganz Blöde: wo muss ich da gucken? Sind die Dinger nicht erstmal unsichtbar? Welche Library denn genau?
 
  • Like
Reaktionen: Papa_Baer
Die Tilde vor Library sagt uns, dass es die im Home Ordner ist. Zugriff erhältst Du über gehe zu Ordner Befehl im Finder. Ja, die Datei in der Library ist unsichtbar, das sagt der . aus.
die anderen drei Dateien liegen im Temp Ordner.
 
Und wo ist dieser Temp-Ordner zu finden?

Um versteckte Dateien anzuzeigen, gehst Du ins Terminal. Dort den Text eingeben (copy & paste)
Code:
defaults write com.apple.finder AppleShowAllFiles -bool TRUE
Anschließend:
Code:
killall Finder

Nun im User-Library nachsehen.

Um die versteckten Dateien wieder zu verbergen, im Terminal:
Code:
defaults write com.apple.finder AppleShowAllFiles -bool FALSE
gefolgt von:
Code:
killall Finder

Den Temp Ordner zu finden, steht im Heise Artikel:
Am einfachsten ist das über den Befehl "Gehe zum Ordner..." des Finders: Drücken Sie gleichzeitig cmd + Umschalttaste + G und geben sie /tmp ein, um das Verzeichnis für temporäre Dateien zu öffnen und dort nachzusehen, ob eine der drei genannten Dateien vorhanden ist. Geben Sie ~/Library ein, um die Benutzerbibliothek zu öffnen. Drücken Sie dann cmd + Umschalttaste + . um auch versteckte Dateien einzublenden. Sollte darunter ._insu auftauchen, waren Sie wohl infiziert.

Ich bin noch frei von der Malware.
 
Genau so wie zum Home-Folder: Im Finder Gehe zu -> Gehe zum Ordner...

Dort im Dialog einfach /tmp eintippen.
 
  • Like
Reaktionen: Benutzer 239228
Laut


sind XProtect-Updates schon raus.

Der Artikel ist gut... Da steht auch u.a.:
Das ist hier nicht anders. "Silver Sparrow" & Co. landen nicht wie von Geisterhand auf Macs, es sind grundsätzlich mehrere Nutzer-Interaktionen (Besuch dubioser Web-Sites, Download, Entpacken, Installation, Start) erforderlich.

In diesen Fällen zieht Apple bei Bekanntwerden die betreffenden Entwickler-Zertifikate zurück und liefert XProtect/MRT-Updates zur Bereinigung aus - wie nun bei "Silver Sparrow" und in den Jahren zuvor in unzähligen anderen Fällen geschehen. Damit ist das Thema erledigt und Mac-Anwender sollten sich nicht verrückt machen lassen durch die größtenteils unfundierte Berichterstattung - zum Teil schlichtweg Panikmache - in den weltweiten Medien

Damit wäre es ja wieder mehr Clickbait, wie viele Seiten berichten, dass sie unzählige Macs infizieren.


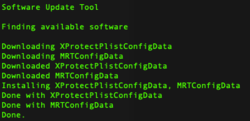
Ich habe die Updates gerade manuell angestoßen:
Bildschirmfoto 2021-02-24 um 21.26.22.png
 
  • Like
Reaktionen: Benutzer 239228
Diese Beiden habe ich damit auch nicht gemeint.
Aber andere, auch nicht-tech-Medien haben "von DER Malware, die alle Macs befällt" berichtet.

Und dennoch berichtet einzig der von @Balkenende genau. Noch nicht mal heise schreibt, dass es User-Interaktion und unsichere Downloadquellen braucht, um sich das einzufangen.
Bildschirmfoto 2021-02-24 um 22.46.28.png
Als prominentes Beispiel. Aber auch die Anderen blasen ins gleiche Horn.
 
  • Like
Reaktionen: Benutzer 239228
Stimmt.

Jedoch wird es nicht so deutlich geschrieben, woher die Installer kommen. Das finde ich beim Artikel von Balkenende schon deutlicher, und relativiert den Verdacht, dass ihn sich jeder Mac einfangen kann.
 
  • Like
Reaktionen: Benutzer 239228
Im Link von Balkenende steht u.a

„Das ist hier nicht anders. "Silver Sparrow" & Co. landen nicht wie von Geisterhand auf Macs, es sind grundsätzlich mehrere Nutzer-Interaktionen (Besuch dubioser Web-Sites, Download, Entpacken, Installation, Start) erforderlich.“.


im Vergleich dazu heise.de


„Silver Sparrow kommt schon vor Installation auf den Mac
Die Installationspakete tragen den Namen "update.pkg" und "updater.pkg". Das Installationsprogramm von macOS fragt den Nutzer erst, ob das Paket eine Kompatibilitätsprüfung durchführen kann – eine gängige Nachfrage bei Mac-Installern. Wer hier zustimmt, hat sich die Malware schon eingefangen, auch wenn die anschließende Installation nicht durchgeführt wird, warnt Malwarebytes.“

Das würde bedeuten, man muss nicht zwingend auf installieren geklickt haben. Auch kann, je nach Sicherheit der Webseite eine infizierte Werbung Z.b. auf einer seriösen Webseite vorhanden gewesen sein. Stichwort Drive By Injektion. Also muss ich nicht zwingend auf einer dubiosen Webseite gewesen sein.

Es ist meiner Meinung nach also nicht ganzwöchige einfach. Es wird sicherlich noch Untersuchungen bedürfen, um genauer sagen zu können wie gefährlich oder ungefährlich das ganze ist.
 
Was sagt das ganze gedröne?

So lange ich nicht jerder Installation zustimme passiert mal gar nichts.
Wie üblich liegt der Fehler mal wieder zwischen den Ohren.

Bitte informiert euch im Netz VOR einer Installation und überlegt euch
ob man das unbedingt braucht. Gratis gibt es nichts.
Das kann doch nicht so schwer sein.

Man Man Man ...
 
  • Like
Reaktionen: dg2rbf
@u0679
Also wenn ich erst den Installer laden muss, ist es sicher keine Drive By Installation. Das ist was völlig anderes.

Und der Installer wird auch nicht von selbst gestartet. Zumindest einmal muss man den manuell anklicken.

Damit bin ich schon raus und brauche gar nicht mehr prüfen, ob ich infiziert sein könnte.

😁
 
@Jan Gruber
so langsam wäre ein Artikel zur Warunung hier doch interressant...

heise hatte es schon vor 3 Tagen....


Das manche M1 Macs wohl ein Festplatten-Problem haben, könnte man erwähnen...

 
Und wo ist dieser Temp-Ordner zu finden?

Um versteckte Dateien anzuzeigen, gehst Du ins Terminal. Dort den Text eingeben (...)

Oh Mann... ein Applescript fehlt noch 😉 Hier die Version für Kommandozeilenlegastheniker:

Code:
ls /tmp
ls -a ~/Library

Damit wäre es ja wieder mehr Clickbait, wie viele Seiten berichten, dass sie unzählige Macs infizieren.

Ist klar. Deshalb hat Apple bestimmt auch so umgehend reagiert und das Zertifikat zurückgezogen. Weil Apple ja grundsätzlich bei den kleinesten Anzeichen von Sicherheitslücken immer umgehend reagiert 😉
 
  • Like
Reaktionen: u0679