• Wieder einmal haben uns unsere Apfeltalker tolle Fotos zur Abstimmung eingesandt. Welches ist Euer Favorit? Stimmt mit ab! Hier geht es zur Abstimmung --> Klick
  • Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick

Achtung: BitTorrent-Client "Transmission" mit Malware verseucht

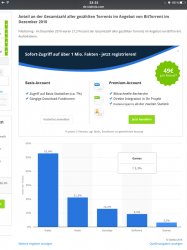
Ich finde in der Statistik keine Trennung nach legalen und illegalen Aktivitäten.
Ich sehe nicht mal einen Hinweis, auf welche geographische Einheit sich die Statistik bezieht (je nachdem wie man das aufschlüsseln kann und will) und wenn es weltweit ist: wer weiß, ob in manchen Drittwelt- oder Schwellenländer die Rechtslage nicht ein klein wenig anders ist als bei uns oder ob dort zur Entlastung von Servern BT nicht auch zum Beispiel für youtube-artige Plattformen eingesetzt wird oder für die Verbreitung von Uni-Videos?
 
Zum Glück nutze ich Transmission nicht. Bin ja jetzt doch am Überlegen ein zweites Backup auf einer nur ein Mal pro Woche angeschlossenen Festplatte zu machen, als Absicherung.
Oder einfach noch ein TM-Backup auf dem Server der Arbeit…
 
Interessant ist, dass auch TimeCapsule Backups nicht sicher sind:

After connecting to the C2 server and retrieving an encryption key, the executable will traverse the “/Users” and “/Volumes” directories, encrypt all files under “/Users”, and encrypt all files under “/Volumes” which have certain file extensions.
​
heißt es bei paloalto. Wenn ich es richtig sehe, wird das TimeCapsule Laufwerk ja stündlich auf /Volumes/ gemounted - und dann, wenn man Pech hat, von KeRanger gefunden.

Allerdings scheint die Funktion encrypt_timemachine derzeit noch nicht genutzt zu werden.

Beunruhigend, dass es nach Linux Mint jetzt erneut Open-Source-Software getroffen hat. Und auch, dass das Laden von Software nur von "Verifizierten Entwicklern" für Apple-Nutzer kein Schutz mehr ist.

Eine Lehre könnte daraus bestehen, keine Downloads mehr von Webseiten zu machen, die auch per http und nicht nur ausschließlich per https zugänglich sind.
 
Beunruhigend, dass es nach Linux Mint jetzt erneut Open-Source-Software getroffen hat. Und auch, dass das Laden von Software nur von "Verifizierten Entwicklern" für Apple-Nutzer kein Schutz mehr ist.

Warum ‘kein Schutz mehr’? Gatekeeper ging seit jeher davon aus, dass Entwicklerzertifikate in falsche Hände geraten können. Dementsprechend kann Apple durch Gatekeeper nur eine weitere Verbreitung verhindern. Eine Übergangsphase ist nicht zu vermeiden. In diesem Fall sind nur die Leute betroffen die das Update sehr früh installiert haben. Die gute Neuigkeit ist doch, dass einige Hacker einsehen, dass es ohne Gatekeeper geringere Erfolgschancen gibt. Apple sitzt damit immer am längeren Hebel.

Eine Lehre könnte daraus bestehen, keine Downloads mehr von Webseiten zu machen, die auch per http und nicht nur ausschließlich per https zugänglich sind.

Nur bringt das nichts wenn die Website selbst die Malware vertreibt. Wo genau das Problem lag, davon wurde bisher noch nicht berichtet. Transmission wird/wurde nämlich über zwei Websites angeboten: transmission.cachefly.net und download.transmissionbt.com. Das könnte erklären, warum nur die direkten Downloads betroffen waren und nicht die automatischen Updates mit Sparkle, denn Sparkle verweist ausschließlich auf letztgenannte Adresse, während auf der Hauptseite die erstgenannte verwendet wurde (jetzt aber anscheinend nicht mehr). Man sollte sich nicht in Sicherheit wiegen, nur weil da jetzt ein Schloss vor der Download-URL steht.
 
Zuletzt bearbeitet:
Na, dann schaut einmal nach wofür BitTorrent in erster Linie genutzt wird.
Logisch, Videos werden ja auch immer wichtiger. Große Unternehmen setzen bereits jetzt auf Bittorrent und ähnliche Technologien (z.B. Hive, Octoshape), um internes Videostreaming zu ermöglichen, ohne die Netzinfrastruktur in die Knie zu zwingen.
 
BitTorrent ist nicht per se „schlecht“ oder nur für halbseidene Aktivitäten in Gebrauch. Zahlreiche Linux-Distributionen werden beispielsweise über BT verteilt. Das entlastet die Server ungemein. Allgemein ist das Prinzip dahinter sehr nützlich für Open Source Projekte ohne ausreichende Finanzierung für teure Infrastruktur.
 
  • Like
Reaktionen: Waldbär
Das klingt höchst unwahrscheinlich, da war wohl irgendwas anderes dafür verantwortlich...

@Martin Wendel vielleicht doch nicht so unwahrscheinlich, wenn ein Fenster aufpopt, und man hingewiesen wird, das das Gerät verschlüsselt ist und man 100,- € zur Entschlüsselung zahlen soll, da man Kinderpornographie oder ähnliches auf dem Gerät haben soll.

Bis vor ein paar Tagen war das ja auch auf dem Mac noch sehr unwahrscheinlich.
 
Das klingt höchst unwahrscheinlich, da war wohl irgendwas anderes dafür verantwortlich.
JavaScript auf einer Webseite. Das blockiert dann den Browser. Simple Geschichte. Hatte ich auch mal auf meinem Mac. Lösung war einfach Safari zwangsweise zu beenden und zurückzusetzen, sodass die gleiche Seite beim erneuten Öffnen nicht wieder geladen wird, sofern man das so konfiguriert hat.

Gleiches Prozedere auf einem iOS-Gerät.
 
  • Like
Reaktionen: Martin Wendel
Wird wohl doch Zeit über einen Virenschutz nachzudenken.
 
Schutzmaßnahmen gegen die Ransomware.
Transmission selbst gab in der Nacht bekannt, dass die Version 2.92 der Software aktiv gegen die Malware vorgeht. Nutzer sollten also in jedem Fall schnellstmöglich auf die neue Version springen.

Quelle : Apfelpage Ink Artikel und Anleitung.
 
Wird wohl doch Zeit über einen Virenschutz nachzudenken.

Was würde das bringen? Diese neuartige Malware wäre in diesem Fall nicht ohne Update erkannt worden und selbst wenn die Datenbank rechtzeitig aktualisiert werden würde, wäre damit nicht gesagt, dass das Programm auch in den nötigen Bereichen erneut scannt. In diesem Fall hätte man gar nichts tun können.
 
Bzgl. der Frage weiter oben, ob denn nun die Sandbox durchbrochen wurde:

Nur Software aus dem Mac AppStore läuft in der Sandbox, das gibt Apple so vor.

Das so etwas passiert, ist nachvollziehbar und war zu erwarten. Wenn ich mir mein Spam Mail Postfach so anschaue, rattern täglich 2-3 eMails mit Ransomeware rein. Dass sich nun jemand was für Mac zusammengeklickt hat, ist fast schon logisch. Und man hat sich eine Software als Wirt ausgesucht, die Vermutlich von vielen genutzt wird.

Das fatale hier: Es hätte nicht mal etwas gebracht, nur Software aus bekannter Quelle zu nutzen. Vorbildlich dagegen die Reaktionen seitens der Entwickler der Software sowie auch Apple.

Unter Windows wird die Schadsoftware hauptsächlich als Word mit Makros verteilt. Da hilft eigentlich nur vorsichtig sein, und Makros standardmäßig zu deaktivieren und am besten keine Anhänge öffnen, die man nicht erwartet bzw. deren Quelle man nicht kennt. Aber wie lange wird es denn schon gepredigt, nicht wahllos alles anzuklicken und zu öffnen, was nicht bei drei auf den Bäumen ist? Irgendwie scheint es sich nicht herumgesprochen zu haben.

Zu den Kritiken bzgl. BitTorrent: Manche Gaming Clients nutzen ebenfalls das Torrent Protokoll um Spieldaten zu verteilen, z.B. macht das Wargaming so. Es ist also nicht alles automatisch böse, wo Torrent oder P2P drauf steht.
 
  • Like
Reaktionen: jack_pott
Nur Software aus dem Mac AppStore läuft in der Sandbox, das gibt Apple so vor.

Das ist nicht ganz richtig. Sandboxing ist auch außerhalb vom App Store möglich, nur wird es eben nicht erzwungen. Ich habe ein paar Programme die das ebenfalls tun. Spontan fällt mir zum Beispiel auch 1Password ein.

Vorbildlich dagegen die Reaktionen seitens der Entwickler der Software sowie auch Apple.

Was mich allerdings stört ist, dass es seitens Transmission bisher außer der Warnmeldung und dem Update keine Auskünfte oder zumindest eine Entschuldigung oder Danksagung (gegenüber den Leuten die das zeitig entdeckt haben) gegeben hat. Wenn mein Server kompromittiert gewesen wäre, hätte ich mich dafür verantwortlich gefühlt. Ich mag gar nicht daran denken was passiert wäre wenn diese Malware nicht zeitig von Dritten erkannt worden wäre.
 
Was mir bei dieser Geschichte negativ aufgefallen ist, ist das sich meine xprotect.plist nicht aktualisiert hat. Zwar kann man das mit dem Terminal unter Verwendung von sudo forcieren, allerdings hätte ich das doch gerne automatisch und zeitnahe. Der Hacken unter "Install system data files and security updates" ist gesetzt.
 
Ich glaube das Update läuft nicht serverseitig, quasi als Push, sondern dein Mac lädt die Updates in zeitlichen Intervallen. Ich kann mich irren.
 
JavaScript auf einer Webseite. Das blockiert dann den Browser. Simple Geschichte. Hatte ich auch mal auf meinem Mac. Lösung war einfach Safari zwangsweise zu beenden und zurückzusetzen, sodass die gleiche Seite beim erneuten Öffnen nicht wieder geladen wird, sofern man das so konfiguriert hat.

Gleiches Prozedere auf einem iOS-Gerät.
Wie funktioniert das auf El Capitan ? Ich finde im Safari keine Option mehr zum zurücksetzen.