• Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick

Magazin Achtung: Betrügerische E-Mail im Umlauf

Martin Wendel

Redakteur & Moderator
AT Administration
AT Moderation
AT Redaktion
Registriert
06.04.08
Beiträge
45.644
Erst vor kurzem berichteten wir über eine Phishing-Mail, die es speziell auf Apple-Kunden abgesehen hat, und nun erreicht uns bereits der nächste Hinweis über eine betrügerische E-Mail, die derzeit ihr Unwesen treibt. Bei der vermeintlichen E-Mail von Apple handelt es sich um eine angebliche Gutschrift über einen In-App-Kauf aus dem beliebten Spiel Candy Crush Saga. Im Anhang der E-Mail, die ausnahmsweise sogar in recht gutem Deutsch verfasst wurde, befindet sich eine ZIP-Datei, über die dann vermutlich Malware wie Trojaner oder ähnliches auf dem Computer landet. Ob auch Mac-Nutzer theoretisch in Gefahr sind, ist nicht bekannt. Wie immer gilt: Bei E-Mails auf Absender und verlinkte URL achten, keine Anmeldedaten bekannt geben und beim Öffnen von Anhängen – erst recht von unbekannten Personen – achtsam sein.[prbreak][/prbreak]
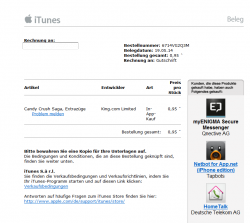
Screen Shoot Phishing Mail.PNG​
Vielen Dank an @Jahoo für den Hinweis!
 
Das ist keine Gutschrift, sondern eine Rechnung. Der Begriff "Gutschrift" taucht dort auf, wenn man mit einer iTunes-Karte bzw. Guthaben aus so einer Karte bezahlt hat, wenn mich nicht alles täuscht. Aber das nur am Rande.

// Edit:
Also ist diese gefälschte Mail garnicht mal so schlecht gemacht.

:p
 
Zuletzt bearbeitet:
Nur gut, dass ich Candy Crush Saga nie spielen werde :)
 
  • Like
Reaktionen: emac-cat
Mir liegt selbst ein Beispiel dieser Mail vor und sie ist wirklich erstaunlich gut gemacht. Sogar die Header-Zeilen sind geschickt gefälscht, so dass man zweimal hinschauen muss, um den Betrug zu erkennen.

Wer allerdings (wie oben im Bild sichtbar) sein Mail-Programm mit der Option "Nicht lokal gesicherte Bilder in HTML-E-Mails anzeigen" laufen lässt, hat schon halb verloren, denn dadurch wurde das Öffnen der Mail dem Angreifer bestätigt. Eine direkte Schadfunktion auf dem eigenen Rechner wird dadurch aber nicht ausgelöst.

Diese Option sollte immer abgeschaltet bleiben.