• Das kreative Thema des Monats Oktober wird vor allem diejenigen unter Euch besonders ansprechen, denen Do-it-yourself quasi im Blut liegt. Zeigt uns Eure Improvisationskünste oder fotografiert, was andere Leute sich so im Alltag zusammengestrickt haben. --> Zum Mitmachen bitte hier klicken

[10.7 Lion] Absolute Rechteverwirrung

Promaetheus

Klarapfel
Registriert
30.06.10
Beiträge
274
Ich bin gerade dabei einen Ordner für die Freigabe vorzubereiten und komme, je mehr ich mich einlese, noch mehr durcheinander.

Ein Ordner in meinem Benutzeraccount hat folgende Rechte:
Promaetheus (Ich) -> Lesen & Schreiben
staff -> Nur Lesen
everyone -> Nur Lesen

Dann der Ordner "Für alle Benutzer", welchen ich mit vollen Rechten für mich UND alle Admins ausstatten möchte, für alle anderen jedoch "Nur Lesen" hat jetzt folgende Rechte:
System -> Lesen & Schreiben
wheel -> Nur Lesen
everyone -> Nur Lesen

In der Ansicht der "Einstellungen" -> "Freigabe" jedoch hat der Ordner folgende Rechte:
System Administrator -> Lesen & Schreiben
System Group -> Nur Lesen
Jeder -> Nur Lesen

Ich bin jetzt etwas verwirrt:
root, Admin, System, wheel, everyone, System Group, System Administrator <- ?!?!
Wer ist denn da was? Das sind alles standardmässig angelegte Dinge?! Was ich so gelesen habe ist zum Beispiel "wheel" eine Gruppe aller Admins oder? In welcher "Kategorie" ist denn dann der "Standard"-Nutzer?! Das ist schon alles sehr verwirrend?!
 
Das sind alles Standardgruppen von Mac OS X. Mit dem UNIX-Tool

Code:
id  # der gerade vorliegende Benutzer
id username  # vom anderen Benutzer abfragen mit den namen "username"

users  # gibt alle eingeloggten Benutzer aus

kannst du dir die Gruppenzugehörigkeiten anschauen.

Wenn du etwas über das Netzwerk freigibst, heißt das zwangsläufig nicht, dass das Programm welches die Netzwerkressource bereitstellt die Rechte des Systems nutzen muss, sondern wiederum eigene Rechte verwalten kann. Hauptsache, das Programm hat vom System aus die Zugriffsberechtigung.
 
Danke für deine rasche und kompetente Antwort. Was mir aber noch nicht ganz klar ist: ich möchte dass nur ICH oder ADMINS Dateien speichern oder löschen können. Alle anderen Benutzer jedoch nur die Dateien verwenden. Ich möchte so verhindern dass meine Frau die Lieder aus versehen löscht, sie soll sie aber anhören können.
Dann würde meine Rechtevergabe ja passen. Meine Frau hat einen "Standard"-Benutzer. Wo gehört dieser denn dann dazu? System, wheel oder everyone?
Das ist schon recht verwirrend muss ich sagen.
 
Der everyone-Gruppe gibst du "nur lesen" und der admin-Gruppe gibst du "lesen + schreiben". Benutzer in der wheel-Gruppe können su benutzen, also sich in die Position eines super users (vgl. root) heben. Und der root-Benutzer ist, das was wir in der realen Welt als Gott bezeichnen. :)
 
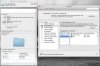
Das würde mir einleuchten. Komischerweise ist bei der Information des Ordners und den Freigaben in den Einstellungen desselben Ordners alles ganz anders benannt. Anbei der Screenshot.

Entspricht:
System <--> System Administrator
wheel <--> System Group
everyone <--> Jeder

? Falls ja, warum dann diese verschiedenen Namen? Das heisst den Usern der wheel-Gruppe gebe ich auch "Nur Lesen"-Rechte?

Bildschirmfoto 2012-03-06 um 17.35.43.jpg
 
Zuletzt bearbeitet:
Bei mir ist es momentan so bei "Shared" (zu deutsch "Für alle Benutzer"):

System: lesen + schreiben
wheel: lesen + schreiben
everyone: lesen + schreiben

Ist das was du machen willst ausschließlich lokal oder wird via Netzwerk (also ein anderer Rechner) auf dein Shared-Ordner zugegriffen?
 
Also mir geht es darum dass die Benutzer meines iMac, sprich meine Frau und mein Sohn DIESES Musik-, Video- und Musikdateien verwenden können, sprich in ihren iTunes und iPhoto Programmen des jeweiligen Benutzerkontos VERWENDEN, jedoch nicht löschen oder andere Dateien hinzufügen dürfen. Dies ist eine Massnahme um Schäden zu vermeiden. Fotos und Musik ergänze nur ICH immer wieder in die jeweiligen Ordner.

Ich habe auch noch ein MacBook Air, mit dem kann ich aber auch auf die Ordner zugreifen, da brauche ich mich ja nur bei "Verbinden als" mit meinem Benutzernamen und Passwort einloggen.

Diesbezüglich wäre der "Öffentlich"-Ordner ja ideal. Am praktischsten für MICH wäre jedoch wenn ich die Rechte einfach bei meinem Musik, Bilder und Filme-Ordner in meinem Benutzerkonto freigebe, dann muss ich keine Alias machen. Aber das sei wohl eine nicht Unix-saubere-Lösung teilte man mir mit?!
 
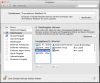
So habe ich das jetzt zu Testzwecken auf dem MacBook Air gelöst und es würde so funktionieren, jedoch weiss ich nicht ob diese Lösung sauber ist.

Bildschirmfoto 2012-03-06 um 18.59.04.png
 
Diesbezüglich wäre der "Öffentlich"-Ordner ja ideal. Am praktischsten für MICH wäre jedoch wenn ich die Rechte einfach bei meinem Musik, Bilder und Filme-Ordner in meinem Benutzerkonto freigebe, dann muss ich keine Alias machen. Aber das sei wohl eine nicht Unix-saubere-Lösung teilte man mir mit?!

Das geht sowohl lokal als auch via Netzwerk. Genau für diesen Zweck gibt es diese Rechteverwaltung: wenn du einen Ordner / Datei hast, die jeder aus deinem Benutzer lesen darf, setzt du entsprechende Rechte, welche nur dein Benutzer verändern darf.
 
Du scheinst dich ja sehr gut auszukennen. Ist es also eine saubere und konforme Lösung wenn ich in meinem Benutzerkonto die Ordner Musik, Filme und Bilder für andere Benutzer zum "Nur Lesen" freigebe oder würdest du sie in einem gemeinsamen Ordner "verbannen"? Es wäre für mich natürlich praktisch da ich dann die iTunes Music Library nicht manuell an die neuen Pfade anpassen müsste, zumal die Musikdateien NICHT in den iTunes Media gespeichert sind.
 
Ich denke das sollte so in Ordnung gehen. Du kennst ja die Berechtigungen. Zumal es ja logisch ist, da sie ja dann auf deine Daten zugreifen, die eben in deinem Verzeichnis sind.
 
Danke vielmals für die Informationen und adäquate Hilfestellung! Tausend Dank!
 
Interessant finde ich ja die "wheel" Gruppe.
Unter welchen Umständen wir die denn erstellt? Ich habe die garnicht (=existiert nicht im System), sudo kann ich dennoch verwenden.
 
Diese Gruppe ist eine Standrad-Gruppe des Systems. Die Datei die alle Gruppen beinhaltet findest du hier:

Code:
vim /private/etc/group