• Das kreative Thema des Monats Oktober wird vor allem diejenigen unter Euch besonders ansprechen, denen Do-it-yourself quasi im Blut liegt. Zeigt uns Eure Improvisationskünste oder fotografiert, was andere Leute sich so im Alltag zusammengestrickt haben. --> Zum Mitmachen bitte hier klicken

10.9.2 telefoniert nach Hause?

tomasm

Prinzenapfel
Registriert
24.05.10
Beiträge
554
Hallo,

seit dem Update auf 10.9.2 habe ich nach dem Booten fast immer die Info das der "CFNetworkAgent" zur Seite configuration.apple.com auf port 80 (http) sich verbinden möchte.

Mich würde mal interessieren was das für ein Dienst genau ist und warum er ständig zu Apple möchte. Ist das jemanden schon aufgefallen ?
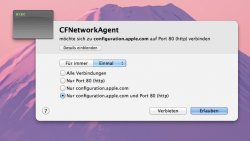
Bildschirmfoto 2014-02-28 um 08.31.05.jpg
 
Wenn Du zugestimmt hast, dass Apple Daten (insbesondere über Abstürze von Programmen) über Deinen Rechner erfassen darf, werden diese regelmäßig an Apple versandt.

Du kannst das unterbinden, indem Du "Systemeinstellungen > Sicherheit > Privatsphäre > Diagnose- & Nutzungsdaten an Apple senden" abschaltest.
 
  • Like
Reaktionen: raven
Ich nutze ebenfalls Little Snitch und kenne diesen Dialog schon seit 10.9.0. Und ich habe keiner Datenerfassung durch Apple zugestimmt. Ich glaube auch nicht, dass das etwas damit zu tun hat. Dieser Dienst verbindet sich nur einmal direkt nach dem Booten, und das noch bevor sich ein User angemeldet hat. Deswegen behandelt ihn Little Snitch auch ein wenig anders, wenn er das erste Mal eine Verbindung herstellen will.
 
Danke für die Infos, die Diagnoseinfos waren bereits ausgeschaltet, dennoch kam die Meldung... Mich hätte nur interessiert was genau da pssierr bzw. warum er da anruft...

Je nachdem wie schnell ich mich nach dem Boot anmelde passiert die Meldung.. oder eben ich sehe sie nicht mehr.. Ich denke aber das der Anruf jedesmal passiert..
 
Ich denke die URL "configuration.apple.com" hat auch immer was mit Statistiken zu tun. Installiert man beispielsweise Pages oder Keynote, dann wird diese URL auch angefunkt, vermutlich nach dem Motto "Pages wurde erfolgreich installiert". Apple zählt dann mit.

Aber das ist nur Spekulation.
 
Port 80 ist der standard http/www port. Darüber wird in OSX z.B. iCloud (Kalender Publishing, Adressbuch Sync etc), Software Update etc abgefragt.
 
CFNetwork is a low-level, high-performance framework that gives you the ability to have detailed control over the protocol stack. It is an extension to BSD sockets, the standard socket abstraction API that provides objects to simplify tasks such as communicating with FTP and HTTP servers or resolving DNS hosts. CFNetwork is based, both physically and theoretically, on BSD sockets.

Ist wohl nichts schlimmes, sondern eher notwendig. :)
Quelle.
 
Danke für die Infos, die Diagnoseinfos waren bereits ausgeschaltet, dennoch kam die Meldung...

OK, der gleiche Server wird von OS X auch noch für mindestens zwei andere Dinge verwendet, nämlich
  • zur Aktualisierung des eingebauten Scanners für Trojanische Pferde (Anti-Malware-Komponente "XProtect")
  • zur Aktualisierung interner Konfigurationsdaten von Safari, z.B. der Sperrliste für bösartige Safari-Erweiterungen, Funktionsweise der unterstützten Suchmaschinen, Abfrage des Google-Safe-Browsing-Dienstes, Sperrliste für automatische Kennwortspeicherung, usw.
CFNetwork hat übrigens mit der Sache gar nichts zu tun, sondern bedeutet nur, dass irgendein Programm von OS X die Funktion angefordert hat "lade mir eine Datei von einem Server, ohne dass ich mich selbst darum kümmern muss". In diesem Fall ist CFNetworkAgent ein winziges Hilfsprogramm von OS X, das stellvertretend diese Funktion ausführt. Das eigentliche Programm, das die Daten empfängt, kann Little Snitch in dem Fall nicht direkt ermitteln.
 
Zuletzt bearbeitet:
  • Like
Reaktionen: tomasm und echo.park
* zur Aktualisierung des eingebauten Scanners für Trojanische Pferde (Anti-Malware-Komponente "XProtect")
* zur Aktualisierung interner Konfigurationsdaten von Safari, z.B. der Sperrliste für bösartige Safari-Erweiterungen, Funktionsweise der unterstützten Suchmaschinen, Abfrage des Google-Safe-Browsing-Dienstes, Sperrliste für automatische Kennwortspeicherung, usw.
Ich finde es ja ruehrend das Apple sich um Malware und unsichere Programme kuemmert. Eine automatische Aktualisierung von XProtect, ohne Zustimmung des Nutzers, ist m.E. schon grenzwertig.
Eine Sperrung von z.B. Java ohne die Moeglichkeit der Wahl ist untragbar!
ICH bin der Administrator meines OS und entscheide selbst, was ich an Programmen, plugins & Co. installiere.

Warte jetzt nur noch darauf, dass Apple flash abschaltet ...
 
Wenn etwas geblockt wird (Flash, Java), dann nur so lange, bis du als Nutzer die Blockade aufhebst. Zumindest wenn ich richtig informiert bin. Also mach mal nicht so einen Wind.

;)
 
  • Like
Reaktionen: simmac
Nun scheinbar mecken nur die ggf. etwas Älteren (erfahreneren) User die sich ggf. auch mit den Dingen unter der GUI auskennen.
Der jüngeren Generation scheint es mir mit solchen Dingen etwas easyiger zu nehmen, da ist die Funktion ggf. wichtiger als die Sicherheit.

Und mal in Ernst wer von euch hat eigentlich eine Applikationsfirewall aktiv und weiss gar nicht welche Programme oder Dienste nach draussen telefonieren ?? Jedes Programm (oder fast) telefoniert heute beim jeden Start oder Neustart des BS nach Hause... egal ob unter den Schutzmantel ich schau mal nach einem Update etc.

Auf uns paranoiden Administratoren die sich womöglich noch mit Unix und der Programmierung sowie verschiedenen Netzprotokollen usw. auskennen nimmt man so scheint es immer weniger Rücksicht ;) Es siegt eben die Funktionalität und warum sollte man es den Jüngeren so schwer machen das nach der Installation alles gesperrt ist ? Dann wäre das OSX einfach nur Müll und die Mehrheit könnte damit gar nicht umgehen...

Ich Persönlich arbeite an Grossrechnern aussnahmslos auf der Shell und mein Editor (zu 99%) ist der VI und da geht es mindestens 100x schneller als wenn jemand das unter einer GUI alles so machen müsste.. Aber diese Spezies scheint ausszusterben..

Eine Blockade wie oben beschrieben finde ich eine Ausnahmeerscheinung und diese aussterbende Spezies sollte man loben und gern haben :innocent:
 
Wenn etwas geblockt wird (Flash, Java), dann nur so lange, bis du als Nutzer die Blockade aufhebst. Zumindest wenn ich richtig informiert bin.

Dann lehne ich mich jetzt ganz entspannt zurueck und lausche deinen Ausfuehrungen von 'Blockade Java von Apple aufheben'.
 
@chironex
Da kannst du lange lauschen, ich nutze keine Plug-Ins und habe noch nie eine solche Blockade aufheben müssen. Ist ein Plug-In blockiert erscheint an entsprechender Stelle auf der Webseite ein Hinweis, den man anklicken kann. Ähnlich dem Hinweis "Fehlendes Plug-In", beispielsweise.

Oder man geht den Weg über die Einstellungen von Safari im Bereich Sicherheit und "Website-Einstellungen verwalten".

http://support.apple.com/kb/HT5954?viewlocale=de_DE

"Immer erlauben" – Safari lädt diesen Inhaltstyp des Internet-Plug-ins und zeigt diesen ohne Aufforderung an, auch wenn das Internet-Plug-in durch die Dateiquarantäne in OS X blockiert wird. Die Option "Immer erlauben" stellt womöglich ein Sicherheitsrisiko dar; wählen Sie diese Option daher nur aus, wenn Sie der Website vertrauen.

"In unsicherem Modus ausführen" – Das Internet-Plug-in darf den Inhalt komplett ohne Malware-Sicherheitsüberprüfungen laden und anzeigen.Die Option "In unsicheren Modus ausführen" stellt womöglich ein Sicherheitsrisiko dar; wählen Sie diese Option daher nur aus, wenn Sie der Website vertrauen.
 
Mangels aktueller Blockade kann ich es derzeit nicht testen. Ich werde auf den Beitrag zu gegebener Zeit zurueckkommen.
 
Dann lehne ich mich jetzt ganz entspannt zurueck und lausche deinen Ausfuehrungen von 'Blockade Java von Apple aufheben'.

Was für eine Blockade? Mein Java wurde noch nie blockiert, ich habe diverse verschiedene JDK-Versionen parallel installiert und Apple hat keinen Einfluss darauf, welche Software ich in welcher Java-VM starte.
Möglicherweise hat Apple schonmal das zentrale Browser-Plugin für Java-Applets „blockiert“, indem Safari ablehnte, es zu laden, wenn gravierende Sicherheitslücken im Plugin bekannt geworden waren – was ich durchaus für sinnvoll halte. Beim Flash-Plugin kenne ich das Verhalten zumindest, Java-Applets habe ich eh durchweg deaktiviert habe, da sie eine veraltete, kaum noch sinnvoll genutzte, dafür aber ständig mit Sicherheitslücken behaftete Technologie darstellen. Das Browser-Plugin benötige ich lediglich für bestimmte WebStarts, und da ist mir noch keine Blockade aufgefallen.
 
  • Like
Reaktionen: simmac