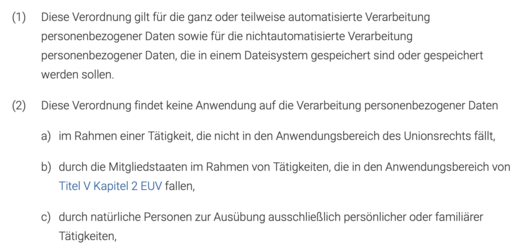
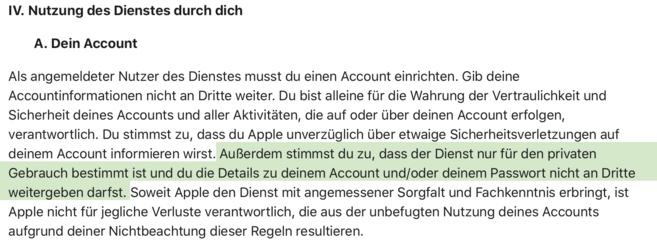
hält Apple iCloud die DSGVO-Bestimmungen, wie sie für nicht-private Nutzung nötig wären, nicht ein. Das betrifft hauptsächlich den Abschluss eines Auftragsverarbeitungsvertrags, die Möglichkeit zum Auditing und die Nutzung der Daten durch Apple nach Vertragsende.
Was Sie nicht müssen, da Sie geschäftliche Nutzung ausschließen
Audits AGB 9.3 (Wie realistisch das ist, eine andere Frage. Bei Hetzner kommst du auch nicht ins RZ)
Löschung 9.4
Hier ein Azug aus den AGB Apple Business
„Apple Dienste“ bezeichnet den App Store, Apple Books, Apple Online Store, AppleCare,
iCloud, Apple Business Connect und andere Dienste von Apple, die deinen berechtigten Nutzer:innen im Rahmen dieser Vereinbarung zur Verfügung stehen.
„Verwalteter Apple Account“ bezeichnet einen Nutzer-Account (einschließlich, aber nicht beschränkt auf
Speicher, Kalender, Notizen und Kontakte), den du durch die Nutzung des Diensts erstellst und bereitstellst.
„Unterauftragsverarbeiter“ bezeichnet einen Dritten, der bestimmte Aufgaben im Auftrag von Apple durchführt, z. B. die Verarbeitung oder Speicherung von Daten und die Bereitstellung von Kundendienst in Verbindung mit der Bereitstellung des Diensts durch Apple.
2.1 Nutzung des Diensts
(a)
Der Institution ist es gestattet, den Dienst nur für die Zwecke und in der Weise zu nutzen, die durch diese Vereinbarung ausdrücklich gestattet sind, und in Übereinstimmung mit allen geltenden Gesetzen und Vorschriften, einschließlich, aber nicht beschränkt auf die geltenden Vorgaben zur Speicherung von Daten bei der Nutzung des Dienstes und der Dokumentation;
(i) Die Einrichtung darf den Dienst ausschließlich für ihre eigenen internen Geschäftstätigkeiten und Informationstechnologiezwecke (und die ihrer zugelassenen juristischen Person(en)) verwenden; ferner darf sie keine Geräte oder Dienste an Dritte bereitstellen, die durch den Dienst bereitgestellte Dienstleistungen oder Informationen einbinden oder nutzen (außer an eine zugelassene juristische Person, die durch Unterabschnitt (c) der Definition von „Zugelassene juristische Person(en)“ abgedeckt ist) oder die den Dienst in irgendeiner Form verwenden, sofern Apple nichts anderes schriftlich vereinbart hat.
9. Datenschutz und Sicherheit
9.1 Nutzung und Offenlegung persönlicher Daten
Im Rahmen dieses Vertrags kann Apple, als Auftragsverarbeiter in deinem Namen agierend, persönliche Daten erlangen oder darauf zugreifen, falls sie von dir oder in deinem Namen bereitgestellt werden. Mit dem Abschluss dieses Vertrags weist du Apple an, diese persönlichen Daten zu verarbeiten und zu nutzen, um den Dienst in Übereinstimmung mit geltendem Recht, deinen durch die Nutzung des Diensts erteilten Anweisungen (z. B. durch den Dienst erteilte Anweisungen) und allen anderen von dir erteilten schriftlichen Anweisungen, die von Apple akzeptiert und schriftlich bestätigt wurden, bereitzustellen und zu warten, und Apple wird die persönlichen Daten nur auf der Grundlage dieser dokumentierten Anweisungen verarbeiten, es sei denn, dies ist gesetzlich vorgeschrieben; in diesem Fall wird Apple dich vor der Verarbeitung über diese gesetzliche Anforderung informieren, es sei denn, das Gesetz verbietet eine solche Information aus wichtigen Gründen des öffentlichen Interesses. Apple kann persönliche Daten an Unterauftragsverarbeiter weitergeben, die in Verbindung mit dem Dienst Apple Dienste anbieten. Du autorisierst Apple, alle juristischen Personen von Apple, die in der Definition von „Apple“ aufgeführt sind, als Unterauftragsverarbeiter einzusetzen sowie andere Unterauftragsverarbeiter einzusetzen, sofern diese vertraglich an Datenschutzverpflichtungen gebunden sind, die mindestens so streng sind wie die in diesem Vertrag genannten. Die Liste der Unterauftragsverarbeiter findest du unter
https://www.apple.com/legal/enterprise/data-transfer-agreements/subprocessors_us.pdf. Wenn es ein Unterauftragsverarbeiter versäumt, seine Datenschutzpflichten zu erfüllen, bleibt Apple dir gegenüber haftbar für die Erfüllung der Pflichten dieses Unterauftragsverarbeiters, insoweit dies nach geltendem Recht vorgeschrieben ist.
9.2 Datenvorfälle
Wenn Apple Kenntnis davon erlangt, dass persönliche Daten infolge eines unberechtigten Zugriffs auf den Dienst (ein „Datenvorfall“) geändert, gelöscht oder verloren wurden, wird Apple die Einrichtung unverzüglich benachrichtigen, falls dies gesetzlich vorgeschrieben ist, und Apple wird angemessene Schritte unternehmen, um den Schaden zu minimieren und die Daten zu sichern. Die Benachrichtigung von Apple über einen Datenvorfall oder die Reaktion von Apple darauf ist nicht als Anerkenntnis einer Verantwortung oder Haftung bezüglich eines Datenvorfalls durch Apple auszulegen. Deine Einrichtung ist verantwortlich dafür, den gesetzlichen Vorschriften hinsichtlich der Meldung von Vorfällen nachzukommen und alle Pflichten Dritter in Verbindung mit Datenvorfällen zu erfüllen. Apple greift nicht auf den Inhalt von persönlichen Daten zu, um Informationen zu identifizieren, die speziellen rechtlichen Anforderungen unterliegen.
9.3 Sicherheitsverfahren; Einhaltung
Apple wendet dem Branchenstandard entsprechende Maßnahmen an, um persönliche Daten während der Übertragung, Verarbeitung und Speicherung persönlicher Daten als Teil des Diensts zu schützen. Im Rahmen dieser Maßnahmen unternimmt Apple wirtschaftlich vertretbare Anstrengungen, um ruhende Daten und Daten während der Übertragung zu verschlüsseln; die Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit des Diensts auf Dauer sicherzustellen; die Verfügbarkeit der persönlichen Daten bei einem Zwischenfall rasch wiederherzustellen; und eine regelmäßige Überprüfung, Bewertung und Evaluierung der Wirksamkeit dieser Maßnahmen durchzuführen. Apple trifft angemessene Maßnahmen, um die Einhaltung der Sicherheitsverfahren durch seine Mitarbeitenden, Vertragspartner und Unterauftragsverarbeiter sicherzustellen, und Apple stellt sicher, dass alle Personen, die zur Verarbeitung dieser persönlichen Daten berechtigt sind, die geltenden Rechtsbestimmungen hinsichtlich der Vertraulichkeit und Sicherheit von persönlichen Daten in Bezug auf den Dienst einhalten. Die Speicherung verschlüsselter persönlicher Daten unterliegt dem geografischen Ermessen von Apple. Soweit Apple als Auftragsverarbeiter agiert, wird Apple dich gegebenenfalls bei der Sicherstellung der Einhaltung der folgenden Punkte unterstützen: (a) Artikel 28 der DSGVO oder andere gleichwertige gesetzliche Pflichten (
indem Apple alle erforderlichen Informationen zur Verfügung stellt, indem Apple Audits ermöglicht und dazu beiträgt (sofern die Zertifizierungen von Apple Inc. nach ISO 27001 und ISO 27018 als ausreichend für diese Audits erachtet werden) und indem Apple dich wie nach geltendem Recht vorgeschrieben darüber informiert, wenn eine deiner Anweisungen nach Einschätzung von Apple gegen die DSGVO oder andere Datenschutzbestimmungen der Europäischen Union oder eines Mitgliedstaats verstößt); (b) Artikel 32 der DSGVO oder andere gleichwertige gesetzliche Pflichten (darunter die Implementierung der Sicherheitsverfahren, die in diesem Abschnitt 9.3 genannt sind, und Aufrechterhalten der Zertifizierungen nach ISO 27001 und ISO 27018); (c) Artikel 33 und 34 der DSGVO oder andere gleichwertige gesetzliche Pflichten (indem Apple dich bei der erforderlichen Meldung eines Datenvorfalls an eine Aufsichtsbehörde oder betroffene Personen unterstützt); (d) Artikel 35 und 36 der DSGVO oder andere gleichwertige gesetzliche Pflichten, die die Einrichtung zur Durchführung von Datenschutz-Folgenabschätzungen oder zur Konsultation einer Aufsichtsbehörde oder einer ähnlichen Behörde vor der Verarbeitung verpflichten; (e) eine Untersuchung durch die Datenschutz-Aufsichtsbehörde oder eine ähnliche Behörde in Bezug auf persönliche Daten; und (f) deine Pflicht, auf die Anfrage zur Ausübung der Rechte von Betroffenen gemäß der DSGVO oder anderer gleichwertiger gesetzlicher Pflichten zu antworten und dabei die Art der Verarbeitung durch angemessene technische und organisatorische Maßnahmen zu berücksichtigen, sofern möglich. Der Dienst ist nicht dafür konzipiert, beabsichtigt oder in der Lage, wichtige, kritische oder nicht kritische Informations- und Kommunikationstechnologie-Dienste („IKT“) bereitzustellen oder zu unterstützen, die gesetzlichen, behördlichen oder anderen Anforderungen gemäß dem Digital Operational Resilience Act – EU-Verordnung 2022/2554 („DORA“) oder ähnlichen Gesetzen, Vorschriften oder Rahmenbedingungen unterliegen. Der Dienst ist ausdrücklich von jeglichen Verpflichtungen, Verbindlichkeiten oder Ansprüchen, die sich aus dem Ausfall, der Unterbrechung oder der unzureichenden Leistung dieser oder ähnlicher IKT-Dienste ergeben, freigestellt, insbesondere wenn die Einhaltung von Standards für die betriebliche Belastbarkeit erforderlich ist, die von DORA oder vergleichbaren Gesetzen, Vorschriften oder Rahmenbedingungen in anderen Rechtsordnungen vorgeschrieben sind. Wenn sich dein Wohnsitz innerhalb der Europäischen Union befindet, finden die folgenden zusätzlichen Bedingungen, die im Zusammenhang mit der Verordnung (EU) 2023/2854 stehen, Anwendung:
https://support.apple.com/guide/deployment/depe03a2705f. Apple wird dich informieren, wenn es seiner Meinung nach nicht mehr seinen Verpflichtungen gemäß dem California Consumer Privacy Act (CCPA) oder anderen geltenden Datenschutzgesetzen oder -vorschriften nachkommen kann.
9.4 Datenzugriff und -übertragung; Beendigung; Einrichtung als Auftragsverarbeiter
Sofern gesetzlich vorgeschrieben, stellt Apple sicher, dass jede internationale Datenübertragung nur in ein Land erfolgt, das ein angemessenes Schutzniveau gewährleistet, angemessene Schutzvorkehrungen gemäß geltendem Recht, z. B. Artikel 46 und 47 der DSGVO (Standard-Datenschutzklauseln), getroffen hat oder einer Ausnahmeregelung nach Artikel 49 der DSGVO unterliegt. Solche Schutzvorkehrungen können die von Apple ausgefertigten Mustervertragsklauseln oder andere Datenübertragungsvereinbarungen umfassen, denen du zustimmst, wenn dies in deiner Gerichtsbarkeit erforderlich ist, und die von Apple unter
https://www.apple.com/legal/enterprise/datatransfer/ ausgefertigt sind. Die internationale Übermittlung von persönlichen Daten durch Apple, die in teilnehmenden Ländern der Asiatisch-Pazifischen Wirtschaftsgemeinschaft (APEC) erfasst wurden, erfüllt die grenzüberschreitende Datenschutzregulierung im APAC-Raum (Cross-Border Privacy Rules, kurz CBPR) (
http://cbprs.org/) und die PRP-Zertifizierung für Auftragsverarbeiter (Privacy Recognition for Processors, kurz PRP) (
http://cbprs.org/) zur Übermittlung persönlicher Daten. Bei Fragen oder ungelösten Problemen mit unseren APEC CBPR- oder PRP-Zertifizierungen kann unser externer Anbieter zur Streitbeilegung (
https://feedback-form.truste.com/watchdog/request) kontaktiert werden. Apple ist nicht verantwortlich für Daten, die du außerhalb des Apple Systems speicherst oder überträgst.
Bei Beendigung dieses Vertrags aus einem beliebigen Grund wird Apple persönliche Daten, die von Apple in Verbindung mit deiner Nutzung des Diensts gespeichert wurden, innerhalb eines angemessenen Zeitraums sicher vernichten, außer zur Verhinderung von Betrug oder sofern anderweitig gesetzlich vorgeschrieben. Soweit die Einrichtung diesen Vertrag als Auftragsverarbeiter für eine zugelassene juristische Person abschließt, sichert die Einrichtung zu und gewährleistet, dass die Einrichtung diesen Vertrag in ihrem eigenen Namen und, in dem hierin festgelegten begrenzten Umfang, im Namen der zugelassenen juristischen Person abschließt. Die Einrichtung versichert, dass sie über die entsprechenden Zustimmungen einer solchen zugelassenen juristischen Person verfügt, um diesen Vertrag abzuschließen und Apple als Unterauftragsverarbeiter im Namen einer solchen juristischen Person zu beauftragen, und dass sie gegenüber Apple für alle diesbezüglichen Forderungen seitens solcher zugelassenen juristischen Personen verantwortlich ist. Apple darf keine persönlichen Daten in einer Weise offenlegen, die einen „Verkauf“ oder eine „Weitergabe“ (im Sinne der CCPA oder eines ähnlichen Konzepts in anderen Datenschutzgesetzen) von persönlichen Daten darstellt. Außerdem darf Apple sich im Zusammenhang mit diesem Vertrag nicht an Aktivitäten zur Verarbeitung solcher Daten beteiligen, die einen „Verkauf“ oder eine „Weitergabe“ persönlicher Daten darstellen würden.
9.5 Zugriff auf Produkte und Dienste Dritter
Wenn du auf Produkte oder Dienste Dritter, die mit dem Dienst durchführbar sind, aber nicht Teil des Diensts sind, zugreifst, sie nutzt, lädst, installierst oder aktivierst, kann der Dienst diesen Produkten oder Diensten den Zugriff auf persönliche Daten erlauben, sofern dies für die Nutzung dieser zusätzlichen Dienste erforderlich ist. Bestimmte Produkte oder Dienste von Drittanbietern können Apple auch Zugang zu persönlichen Daten gewähren, z. B. wenn du deinen berechtigten Nutzer:innen erlaubst, sich über Anbieter von Verbundidentitäten bei den Diensten anzumelden. Du bist nicht dazu verpflichtet, diese zusätzlichen Produkte oder Dienste im Zusammenhang mit dem Dienst zu nutzen, und dein:e Administrator:in kann die Nutzung dieser zusätzlichen Produkte bzw. Dienste gemäß diesem Vertrag einschränken. Bevor du auf Produkte oder Dienste Dritter zugreifst, sie nutzt, lädst, installierst oder zur Verwendung mit einem verwalteten Apple Account aktivierst, solltest du die Bedingungen, Richtlinien und Praktiken prüfen, die für diese Produkte oder Dienste Dritter gelten, um nachzuvollziehen, welche Daten sie von deinen berechtigten Nutzer:innen erfassen können, wie die Daten genutzt, freigegeben und gespeichert werden und, falls zutreffend, ob diese Praktiken etwaigen Zustimmungen entsprechen, die du erhalten hast.
9.6 Sonstiges
Apple kann persönliche Daten über dich offenlegen, wenn Apple zu dem Schluss kommt, dass die Offenlegung vernünftigermaßen notwendig ist, um die Geschäftsbedingungen von Apple durchzusetzen oder den Betrieb oder die Nutzer:innen von Apple zu schützen. Im Falle einer Sanierung, einer Fusion oder eines Verkaufs kann Apple zudem sämtliche von dir bereitgestellten persönlichen Daten an die relevante Partei übertragen. DIESE OFFENLEGUNG GILT NICHT FÜR DIE DATENERFASSUNGSPRAKTIKEN DER INHALTE (EINSCHLIESSLICH APPS DRITTER). BEVOR UD INHALTE ALS TEIL DES DIENSTS ERWIRBST ODER LÄDST, SOLLTEST DU DIE BESTIMMUNGEN, RICHTLINIEN UND PRAKTIKEN DIESER INHALTE ÜBERPRÜFEN. Falls Apple eine Anfrage eines Dritten bezüglich persönlicher Daten („Anfrage eines Dritten“) erhält, wird Apple dich, soweit dies gesetzlich zulässig ist, über den Eingang dieser Anfrage eines Dritten informieren und den Anfragenden darüber informieren, dass er diese Anfrage eines Dritten an dich richten soll. Sofern nicht anderweitig gesetzlich oder durch die Anfrage eines Dritten vorgeschrieben, bist du für die Beantwortung der Anfrage verantwortlich.
LYL221
9. September 2025