


- Registriert
- 19.07.09
- Beiträge
- 1.409
Drei Sicherheitsexperten vom Georgia Institute of Technology wollen demonstrieren, dass es möglich ist, mit einem manipulierten Ladegerät Malware auf ein iOS-Device zu schleusen, berichtet Forbes. Anlässlich der Ende Juli stattfindenden Black-Hat-Konferenz werden die Forscher einen entsprechenden Angriff vornehmen. Wie aus einer kurzen Beschreibung auf der Black-Hat-Seite zu entnehmen ist, soll der Angriff nur eine Minute dauern. Ein Jailbreak soll dazu nicht nötig sein.[PRBREAK][/PRBREAK]
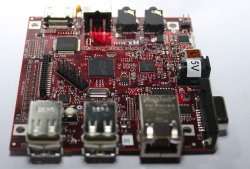
Das Herzstück des manipulierten Ladegeräts ist ein sogenanntes BeagleBoard von Texas Instruments, das für rund 45 US-Dollar erhältlich ist. Nach eigenen Aussagen hat das Team absichtlich auf diese günstige Lösung zurückgegriffen, um den geringen Aufwand zu veranschaulichen, der für die Einschleusung von Schadsoftware nötig ist. Diese soll übrigens nach der Installation für den iOS-Nutzer unsichtbar bleiben. Die Hacker bedienen sich dafür der gleichen Mechanismen, die Apple nutzt um eigene Software zu verbergen. Laut Yeongjin Jang, einer der drei Forscher, wurde Apple bereits über die offensichtliche Sicherheitslücke informiert. Eine Reaktion darauf steht bislang allerdings noch aus.
Via Wikipedia
Das Herzstück des manipulierten Ladegeräts ist ein sogenanntes BeagleBoard von Texas Instruments, das für rund 45 US-Dollar erhältlich ist. Nach eigenen Aussagen hat das Team absichtlich auf diese günstige Lösung zurückgegriffen, um den geringen Aufwand zu veranschaulichen, der für die Einschleusung von Schadsoftware nötig ist. Diese soll übrigens nach der Installation für den iOS-Nutzer unsichtbar bleiben. Die Hacker bedienen sich dafür der gleichen Mechanismen, die Apple nutzt um eigene Software zu verbergen. Laut Yeongjin Jang, einer der drei Forscher, wurde Apple bereits über die offensichtliche Sicherheitslücke informiert. Eine Reaktion darauf steht bislang allerdings noch aus.
Via Wikipedia
Zuletzt bearbeitet von einem Moderator:


