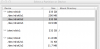
Naja, das ist eher keine Erklärung.
1) Geräte vom Typ /dev/
rdisk* sind "RAW" Character-Devices (Strukturneutraler Bitstream), der Zugriff erfolgt "unterhalb" des Festplattenpuffers und des Journals.
Dort hast du als Benutzer exakt *gar nichts* verloren.
Die für deine Verwendung gedachten Block-Devices sind analog benannt nach dem Schema /dev/disk*
Ich weiss nicht welchem Programm du den Schnappschuss entnommen hast, ich kann nur hoffen dass du damit keine potentiell destruktiven Aktionen durchführen kannst.
2)
/dev/diskX ist das gesamte Medium,
/dev/diskX
sY enumeriert die darauf gefundenen Partitionen.
3) Zur Aufteilung:
disk0s1 ist die obligatorische EFI Systempartition
disk0s2 ist die
verschlüsselte CoreStorage Partition von FileVault (im noch verschlüsselten Rohzustand)
disk0s3 ist die RecoveryHD
disk1 ist das
rein virtuelle Device das entsteht, während disk0s2 "transparent" entschlüsselt wird. Dessen Typ ist 'Mac OS Extended', von dort aus läuft die Systemsoftware. (Unter anderen Betriebssystemen nennt man ein solches imaginäres Mapping ein "logisches Volume" o.ä.)
disk2 ist ein Gerät von 11,8 MB Grösse, entweder physisch oder virtuell. (Ich nehme schwer an: virtuell - eben ein Diskimage)
disk2s1 ist offensichtlich eine Apple-Style (APM) Partitionstabelle (mit exakt 63 Sektoren; Die wird hier mit aufgelistet, weil eine APM Tabelle als ersten Eintrag immer auch einen rekursiven Verweis auf sich selbst enthält).
disk2s2 schliesslich ist ein nicht näher beschriebenes Volume von 11,7 MB. Was da drauf ist, kannst nur du wissen.
Darauf verwette ich jederzeit ein Butterbrot. Oder auch zwei.
Könnte auch eine RAMdisk sein, keine Ahnung was du so am laufen hast.