• Wieder einmal haben uns unsere Apfeltalker tolle Fotos zur Abstimmung eingesandt. Welches ist Euer Favorit? Stimmt mit ab! Hier geht es zur Abstimmung --> Klick
  • Es ist bereits Apfeltalk-Tradition und wir möchten sie auch in diesem Jahr fortsetzen: Unser Apfeltalk-Weihnachtslogo-Wettbewerb hat begonnen! Gestaltet für uns das Weihnachtsbanner, das im Monat Dezember bis zum Weihnachtsfest unsere Webseite schmücken soll. Lasst Eurer Kreativität freien Lauf! Hier geht es zum Wettbewerb --> Klick

Trojaner schaltet OS X Anti-Malware Update ab

SubFish

Rheinischer Krummstiel
Registriert
07.01.11
Beiträge
387
Vor nicht allzu langer Zeit berichteten wir bereits über den Mac OS X Trojaner Flashback.B. Nun tauchte eine neue Version dieser Malware auf, welche eine gravierende Sicherheitslücke in Apples Betriebssystem reißt. Flashback.C tarnt sich wie seine Vorgängerversion als Flash Player Installationsprogramm. Kommt es nun zur Installation des Trojaners öffnet dieser nicht nur eine Hintertür, über welche weitere Schadsoftware auf den Mac gelangen kann, sondern verhindert auch das automatische Update von Apples eigenem Anti-Malware-Programm XProtect. Ist dieses Update einmal abgeschaltet, bleibt die von Flashback.C geschaffene Sicherheitslücke bestehen und weitere unerwünschten Programmen ist Tür und Tor geöffnet. Die Sicherheitsfirma F-Secure weist in einem Artikel auf der firmeneigenen Seite auf diese, von dem Trojaner ausgehende, Gefahr hin. Des Weiteren wird dort auch der genaue Ablauf, wie Flashback.C XProtect verändert, beschrieben.
[PRBREAK][/PRBREAK]

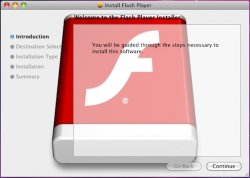
Es ist noch immer nicht bekannt, für welche Malware Flashback.C das Hintertürchen auf den Apple Rechnern schafft. Generell wird geraten den Flash Player nur über Adobes eigene Website herunterzuladen, beziehungsweise Updates nur über das bereits installierte Programm laufen zu lassen. Das Bild zeigt das Installationsfenster des Trojaners.
flashback_c_installer.jpg
 
Zuletzt bearbeitet von einem Moderator:
Ja, ja ...Hochmut kommt vor dem Fall, liebe Mac-User ;) Scherz beiseite - jemand gibt sich mit Flashback anscheinend jede Menge Mühe. Ich bin gespannt, was da in der nächsten Zeit noch so kommt.
 
Es möge die Panik beginnen.. aber mein Interesse ist geweckt .
 
Wer das Installationsprogramm von Adobes Flashplayer kennt, weiß, dass hier etwas faul ist. ... Man brauch sich also meines Erachtens nicht so viel Gedanken machen....
 
*wegrenn* *panik* ne joke ich bin auch gespannt wie sich das entwickelt.
 
wenn sie die Macher dieses Spielzeugs wenigstens die Mühe gemacht hätten, den Installer wie den echten aussehen zu lassen. So wirkt das aber sehr offensichtlich gestelzt.
 
ich bin mal gespannt für was der Trojaner die Pforten auf der Platte des heiligsten aller Computer öffnet. Wie gut das ich immer von der Adobe Seite meinen Flashplayer beziehe. Abwarten und Bier trinken.
 
Bin auch gespannt wie sich das entwickelt. Vor allem weil immer noch unbekannt ist, für was die Hintertür dient. Ich vermute, dass die Entwickler dieses Trojaners erst mal sehen wollen wie viele Mac-User an beißen, um erst dann zu entscheiden die Hintertür zu nutzen - zumindest würde ich es so machen:p Aber wieso eigentlich immer der Flash-Player als Tarnung? Klar Flash hat auch viele Sicherheitslücken, aber für einen Trojaner ist das Gewand doch im Prinzip egal, oder?
 
Ist für mich ein Indiz dafür, dass die verkauften Einheiten an Mac-Rechnern mittlerweile ein Volumen erreicht haben, die es für solche Arschlöcher interessant zum Hacken machen.
 
Ist für mich ein Indiz dafür, dass die verkauften Einheiten an Mac-Rechnern mittlerweile ein Volumen erreicht haben, die es für solche Arschlöcher interessant zum Hacken machen.

Überleg mal warum Linux nicht (erfolgreich) gehackt wird - und jetz sag nicht die Unmengen an Webservern seien nicht genug Rechner. ;-)
 
Da kommt bestimmt bald ein Sicherheitsupdate von Apple...
 
Wer das Installationsprogramm von Adobes Flashplayer kennt, weiß, dass hier etwas faul ist. ... Man brauch sich also meines Erachtens nicht so viel Gedanken machen....
Das Problem ist, dass diese Installation wie eine Standard-OS X-Installation aussieht. Dass die echte von Adobe komplett aus dem Standard fällt weis eben nicht jeder!
 
Überleg mal warum Linux nicht (erfolgreich) gehackt wird - und jetz sag nicht die Unmengen an Webservern seien nicht genug Rechner. ;-)

Weil man damit vielleicht nicht so einfach Geld verdienen kann wie mit Ahnungslosen Usern denen man Kreditkartennummern klaut oder was man sonst so zum Einkaufen nutzen kann.
 
Oh Gott, man kann sich einen Trojaner installieren.. wir werden alle sterben :-c
 
Ja, ja ...Hochmut kommt vor dem Fall, liebe Mac-User ;) Scherz beiseite - jemand gibt sich mit Flashback anscheinend jede Menge Mühe. Ich bin gespannt, was da in der nächsten Zeit noch so kommt.

Viel Mühe?

Den einzigen Mehraufwand, den sich die Entwickler dieses Trojaners leisten, ist das Herunterladen der offiziellen Icons bei Adobe.